
Краткий ответ: Закон о защите персональной информации Южной Африки (POPIA) — это комплексный закон о конфиденциальности данных, который применяется к любой организации, обрабатывающей персональные данные жителей Южной Африки, независимо от того, где эта организация находится. Глобальные компании, которые собирают, хранят или используют персональные данные Южной Африки, должны соблюдать закон или столкнуться со штрафами до 10 миллионов рандов и потенциальной уголовной ответственностью. Соблюдение требует назначения ответственного за информацию, проведения аудита данных, обновления политик конфиденциальности и внедрения законных условий обработки.
Основные выводы
- POPIA полностью вступит в силу в 2026 году, и Регулятор информации вступил в активную фазу соблюдения с более широкими полномочиями для расследования.
- Закон применяется экстерриториально: если ваш бизнес обрабатывает персональную информацию, принадлежащую субъектам данных Южной Африки, POPIA применяется к вам, даже если вы полностью работаете за пределами Южной Африки.
- Восемь законных условий обработки отражают принципы GDPR, но содержат специфические для Южной Африки требования, включая обязательную регистрацию ответственного за информацию.
- С 2025 года измененные правила POPIA ввели обязательную отчетность через электронный портал для случаев утечки данных, заменив предыдущий процесс уведомления вручную. [1]
- Штрафы достигают 10 миллионов рандов за нарушение и до 10 лет лишения свободы за самые серьезные правонарушения.
- Программа соблюдения POPIA обычно включает аудит данных, анализ пробелов, обновление контрактов, обучение сотрудников и соответствующее уведомление о конфиденциальности.
- Инструменты управления согласием, такие как Biscotti CMP (www.biscotti-cmp.com), могут помочь операторам веб-сайтов зафиксировать и зарегистрировать законное согласие в соответствии с требованиями POPIA.
- POPIA и PICA (Закон о доступе к информации) — это отдельные законы, которые работают вместе; путаница между ними является распространенной ошибкой соблюдения.
Что такое POPIA и почему это важно для моего бизнеса
POPIA, Закон о защите персональной информации 4 от 2013 года, является основным законом Южной Африки о защите данных, который в широком смысле основан на международных рамках, таких как GDPR ЕС. Он регулирует, как "ответственные стороны" (контроллеры данных) собирают, обрабатывают, хранят и делятся персональной информацией физических и юридических лиц. [7]
Закон важен, потому что соблюдение больше не является теоретическим. Регулятор информации, надзорный орган Южной Африки, сигнализировал о фазе ужесточения контроля с расширенными ресурсами для расследования и соблюдения. Любая организация, которая обрабатывает персональные данные Южной Африки без законного основания, адекватных мер безопасности или надлежащих процедур уведомления о нарушениях, теперь подвержена значительному риску.
Почему глобальным компаниям следует обратить на это внимание:
- Южная Африка является одним из крупнейших потребительских рынков Африки, что означает, что многонациональные компании в сфере электронной коммерции, SaaS и финансовых услуг почти наверняка обрабатывают персональные данные Южной Африки.
- Репутационный ущерб от публичного действия по соблюдению в Южной Африке может повлиять на доверие к бренду по всему континенту.
- Поправки 2025 года к правилам POPIA ужесточили сроки уведомления о нарушениях и ввели обязательную систему отчетности через электронный портал. [3]
Как POPIA отличается от GDPR
POPIA и GDPR имеют общую интеллектуальную наследственность, обе основываются на Принципах справедливой информации ОЭСР, но различаются по нескольким операционным аспектам. [9]
| Особенность | POPIA (Южная Африка) | GDPR (ЕС) |
|---|---|---|
| Территориальный охват | Обрабатывает персональную информацию в ЮА или о субъектах данных ЮА | Ориентирован на субъекты данных ЕС |
| Законные основания | 8 условий обработки | 6 законных оснований |
| Ответственный за информацию | Обязательная регистрация у Регулятора | DPO требуется только в конкретных случаях |
| Уведомление о нарушениях | Обязательный электронный портал в "разумный" срок | Правило 72 часов для надзорного органа |
| Максимальный штраф | 10 миллионов рандов (~550 тысяч долларов США) | 20 миллионов евро или 4% глобального оборота |
| Уголовная ответственность | Да, до 10 лет лишения свободы | Нет прямой уголовной ответственности по GDPR |
Ключевое практическое отличие: POPIA требует, чтобы каждая ответственная сторона зарегистрировала назначенного ответственного за информацию у Регулятора информации. Это не является опциональным, и несоблюдение этого требования само по себе является нарушением. Требование о назначении Офицера по защите данных в GDPR более узко.
Каким бизнесам необходимо соблюдать закон POPIA Южной Африки
Любая "ответственная сторона", которая обрабатывает персональную информацию в Южной Африке или обрабатывает персональную информацию субъектов данных Южной Африки, должна соблюдать закон. [2] Это включает:
- Многонациональные корпорации с клиентами, сотрудниками или поставщиками из Южной Африки
- Иностранные платформы электронной коммерции, отправляющие товары по адресам в Южной Африке
- Провайдеры SaaS, чьи клиенты из Южной Африки загружают персональные данные на их платформы
- Маркетинговые агентства, проводящие кампании, нацеленные на потребителей Южной Африки
- Разработчики приложений, используемых жителями Южной Африки
Исключения узкие. Обработка исключительно для личных или домашних нужд исключается. Определенные журналистские и исследовательские деятельности имеют ограниченные исключения. Однако коммерческие организации должны предполагать, что POPIA применяется, если они не получили конкретные юридические советы, подтверждающие иное. [4]
Какие персональные данные фактически защищает POPIA
POPIA определяет "персональную информацию" в широком смысле, включая любую информацию, которая идентифицирует или может идентифицировать живое физическое лицо или существующее юридическое лицо. [7] Это охватывает:
- Имена, номера удостоверений личности и контактные данные
- Биометрические данные (отпечатки пальцев, данные распознавания лиц)
- Медицинские и здравоохранительные записи
- Финансовую информацию и историю транзакций
- Данные о местоположении и онлайн-идентификаторы (IP-адреса, файлы cookie)
- Корреспонденцию и содержание коммуникаций
- Уголовные записи и историю трудовой деятельности
Специальные категории, включая данные о здоровье, религиозные убеждения, политическую принадлежность, членство в профсоюзах и биометрические данные, требуют повышенной защиты и, как правило, требуют явного согласия или другого конкретного законного основания.
Нужно ли мне соблюдать POPIA, если я нахожусь за пределами Южной Африки
Да, в большинстве случаев. POPIA применяется, когда обработка происходит "в Республике" или когда ответственная сторона находится за пределами Южной Африки, но использует автоматизированные или неавтоматизированные средства, находящиеся в Южной Африке, если только эти средства не используются исключительно для транзита. [2]
На практике это означает, что компания SaaS, расположенная в США, чьи клиенты из Южной Африки обрабатывают данные сотрудников или клиентов через ее платформу, вероятно, является "оператором" (обработчиком) в соответствии с POPIA, а клиент из Южной Африки — ответственной стороной. Обе стороны несут обязательства. Контракты между ответственными сторонами и операторами должны включать конкретные положения о обработке данных. [4]
Крайний случай: Если ваша единственная связь с Южной Африкой заключается в том, что южноафриканский пользователь иногда посещает ваш веб-сайт, анализ более сложный. Бизнесы, которые активно рекламируют или нацеливаются на потребителей Южной Африки, должны рассматривать соблюдение POPIA как обязательное.
Каковы основные штрафы за нарушения POPIA
Регулятор информации может наложить административные штрафы до 10 миллионов рандов за нарушение. Кроме штрафов, POPIA создает уголовные правонарушения, за которые предусмотрено лишение свободы до 10 лет за самые серьезные нарушения, включая препятствование Регулятору и незаконную обработку специальных категорий персональной информации. [8]
Инструменты соблюдения Регулятора включают:
- Выдачу уведомлений о соблюдении, требующих корректирующих действий
- Проведение расследований и принуждение к предоставлению документов
- Направление дел в Национальную прокуратуру для уголовного преследования
- Публикацию действий по соблюдению (репутационные последствия)
Соблюдение теперь является рутинным. Организации, которые задержали программы соблюдения, должны рассматривать 2026 год как год для устранения пробелов, а не планировать действия в будущем.
В чем разница между POPIA и PICA
POPIA (Закон о защите персональной информации) и PICA (Закон о доступе к информации 2 от 2000 года) — это отдельные законы, которые действуют параллельно. [9]
- POPIA регулирует, как организации собирают и обрабатывают персональные данные, это закон о защите данных.
- PICA регулирует право физических и юридических лиц запрашивать доступ к записям, хранящимся у государственных и частных органов, это закон о доступе к информации.
Распространенной ошибкой соблюдения является путаница между двумя законами. Запрос на доступ к данным субъекта по POPIA (право знать, какие персональные данные о вас хранятся) отличается от запроса по PICA (право на доступ к любой записи). Оба права могут быть реализованы одновременно, но процедуры, сроки и ответственные лица различаются.
Как мне добиться соблюдения POPIA: пошаговая структура
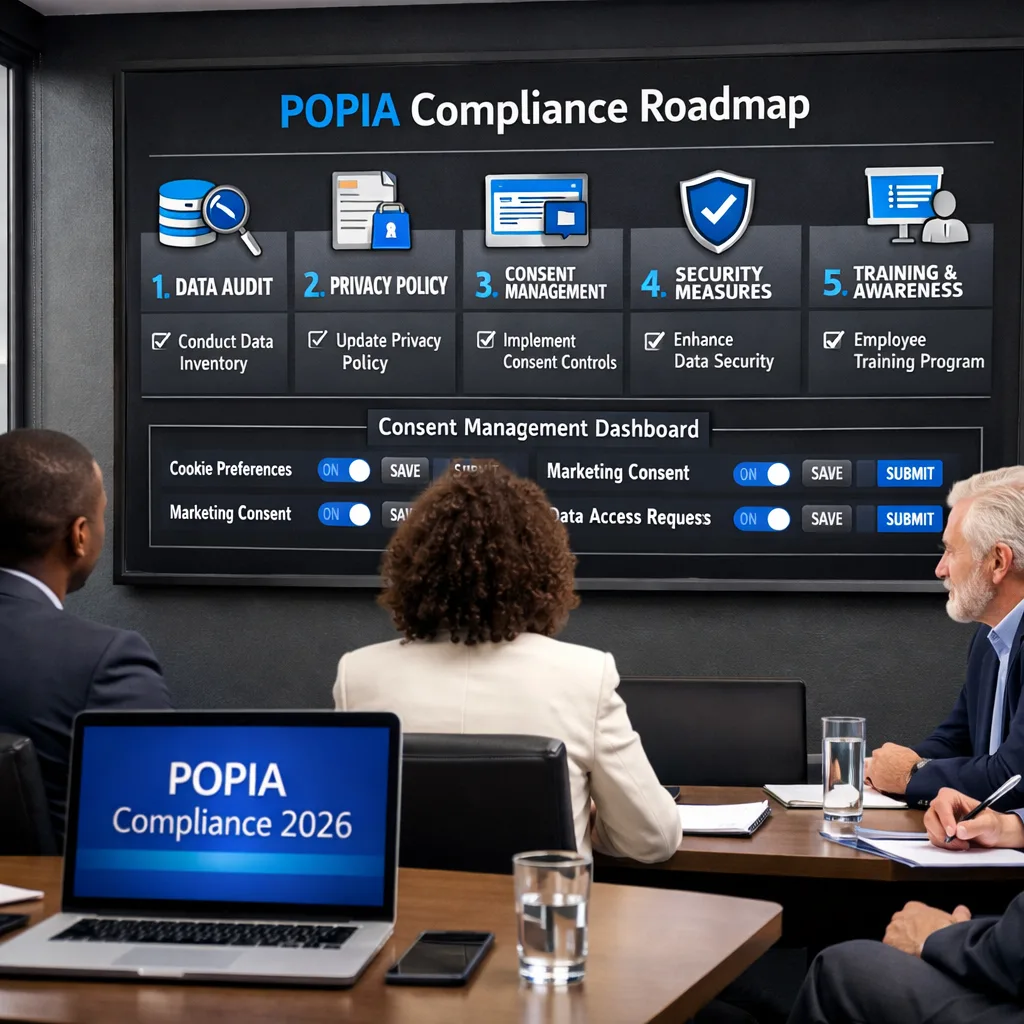
Соблюдение POPIA для глобального бизнеса следует структурированной последовательности. Спешка с политикой конфиденциальности без завершения основных шагов является самой распространенной и дорогостоящей ошибкой. [4]
Шаг 1, Назначьте и зарегистрируйте ответственного за информацию Назначьте старшего сотрудника, ответственного за соблюдение POPIA, и зарегистрируйте его у Регулятора информации через электронный портал.
Шаг 2, Проведите аудит данных (обновление Руководства PAIA) Составьте карту каждой категории персональной информации, которую ваша организация собирает, цели, законное основание, место хранения, срок хранения и третьих лиц, получающих данные. Обновите ваше Руководство PAIA соответственно.
Шаг 3, Проведите анализ пробелов Сравните текущие практики с восемью условиями обработки POPIA: Ответственность, Ограничение обработки, Спецификация цели, Ограничение дальнейшей обработки, Качество информации, Открытость, Защита безопасности и Участие субъекта данных.
Шаг 4, Обновите контракты и соглашения с операторами Все третьи стороны, обрабатывающие данные, должны быть связаны письменными контрактами, которые включают положения о обработке данных, соответствующие POPIA. [2]
Шаг 5, Обновите ваше уведомление о конфиденциальности и механизмы согласия Ваша политика конфиденциальности на веб-сайте должна раскрывать категории собираемых данных, цели, сроки хранения и права субъектов данных. Для обработки на основе согласия используйте платформу управления согласием, такую как Biscotti CMP (www.biscotti-cmp.com), чтобы зафиксировать, зарегистрировать и управлять согласием пользователей таким образом, который соответствует требованиям POPIA.
Шаг 6, Внедрите процедуры реагирования на нарушения После поправок 2025 года утечки данных должны сообщаться через обязательный электронный портал Регулятора информации. [1] Установите внутренний план реагирования на инциденты, который запускает этот процесс уведомления.
Шаг 7, Обучите сотрудников Все сотрудники, которые обрабатывают персональную информацию, должны пройти обучение по POPIA, соответствующее их роли. Задокументируйте завершение обучения.
Как мне провести аудит данных по POPIA
Аудит данных по POPIA — это структурированный инвентарный список всех потоков персональной информации внутри и через вашу организацию. Начните с определения каждой системы, приложения и процесса, которые касаются персональных данных. Для каждого потока данных задокументируйте:
- Какие персональные данные собираются и от кого
- Какое законное основание обработки используется
- Где хранятся данные (включая облачные регионы и трансферы в третьи страны)
- Как долго данные хранятся и процесс их удаления
- Кто имеет доступ как внутри, так и снаружи
Результаты аудита напрямую вливаются в ваше Руководство PAIA, ваше уведомление о конфиденциальности и ваш анализ пробелов. Рассматривайте его как живой документ, который пересматривается как минимум раз в год или после любого значительного изменения системы.
Что должно включать мое уведомление о конфиденциальности POPIA
Уведомление о конфиденциальности, соответствующее POPIA, должно, по крайней мере, раскрывать: [7]
- Личность и контактные данные ответственной стороны и ответственного за информацию
- Категории персональной информации, которые собираются
- Цель, для которой собирается информация
- Законное основание обработки, на которое полагаются
- Является ли предоставление информации добровольным или обязательным
- Последствия непредоставления информации
- Права субъектов данных (доступ, исправление, удаление, возражение)
- Третьи лица, которым информация может быть раскрыта
- Меры предосторожности для трансфера данных за границу, если применимо
- Сроки хранения
Для веб-сайтов, собирающих данные через файлы cookie или технологии отслеживания, уведомление о согласии с несколькими уровнями, управляемое с помощью инструмента, такого как Biscotti CMP (www.biscotti-cmp.com), гарантирует, что согласие дано свободно, конкретно, информированно и недвусмысленно, как требует стандарт POPIA.
Как долго я должен хранить данные в соответствии с POPIA
Условие спецификации цели POPIA требует, чтобы персональная информация хранилась только столько, сколько необходимо для выполнения цели, для которой она была собрана, или как требуется по закону. [9] Нет единого универсального срока хранения. Вместо этого организации должны:
- Определить сроки хранения для каждой категории данных на основе операционной необходимости и применимых юридических обязательств (например, налоговые записи, записи о трудовой деятельности)
- Задокументировать эти сроки в расписании хранения
- Внедрить автоматизированное или процедурное удаление или деидентификацию по истечении срока хранения
Распространенная ошибка: Хранение данных неопределенно "на всякий случай" является нарушением POPIA. По умолчанию должно быть удаление или анонимизация, как только цель выполнена.
Сколько стоит соблюдение POPIA
Нет фиксированной стоимости соблюдения POPIA; она зависит от сложности организации. Оценки сильно варьируются и зависят от таких факторов, как объем обрабатываемых персональных данных, зрелость существующего управления данными и привлечение юридических консультантов. [8]
Ориентировочные факторы стоимости включают:
- Юридические сборы за анализ пробелов и проверку контрактов
- Обучение и регистрацию ответственного за информацию
- Технологические расходы (платформы управления согласием, инструменты картирования данных, обновления безопасности)
- Программы обучения сотрудников
- Постоянный мониторинг соблюдения
Для малых и средних предприятий с ограниченной обработкой данных целенаправленная программа соблюдения может быть завершена экономически эффективно. Для многонациональных компаний с сложными потоками данных по юрисдикциям расходы значительно выше. Стоимость несоблюдения, штрафы в размере 10 миллионов рандов плюс репутационный ущерб, почти всегда превышает стоимость правильно определенной программы соблюдения.
Каковы распространенные ошибки соблюдения POPIA
Наиболее часто наблюдаемые ошибки соблюдения включают: [4] [8]
- Несоблюдение регистрации ответственного за информацию, это самая распространенная ошибка и подлежит самостоятельному действию.
- Копирование политики конфиденциальности GDPR без адаптации ее под специфические требования POPIA, такие как ссылка на Руководство PAIA и язык прав субъектов данных Южной Африки.
- Отсутствие письменных соглашений с операторами с третьими сторонами, включая облачных провайдеров и маркетинговые платформы.
- Недостаточные процедуры реагирования на нарушения, особенно несоблюдение использования обязательного электронного портала, введенного в поправках 2025 года. [1]
- Путаница между обязательствами POPIA и PICA при ответе на запросы субъектов данных.
- Хранение данных неопределенно без задокументированного расписания хранения.
- Предположение, что POPIA не применяется, потому что бизнес зарегистрирован за пределами Южной Африки.
Каковы мои права как субъекта данных в соответствии с POPIA
Южноафриканские субъекты данных обладают широким набором прав в соответствии с POPIA, которые ответственные стороны должны быть готовы уважать: [7]
- Право на доступ: Запросить подтверждение того, что персональная информация хранится, и получить копию.
- Право на исправление или удаление: Запросить исправление неточной информации или удаление информации, обработанной незаконно.
- Право на возражение: Возразить против обработки на разумных основаниях, включая прямые маркетинговые цели.
- Право на отзыв согласия: Если обработка основана на согласии, отозвать его в любое время.
- Право на подачу жалобы: Подать жалобу в Регулятор информации.
- Право на возмещение убытков: Подать гражданский иск о возмещении убытков, понесенных в результате нарушения POPIA.
Ответственные стороны должны реагировать на запросы субъектов данных в разумные сроки и не должны взимать сборы, которые фактически препятствуют осуществлению этих прав.
Часто задаваемые вопросы
В: Когда POPIA стал полностью исполняемым? Положения о соблюдении POPIA вступили в силу 1 июля 2021 года, предоставив организациям годичный льготный период, который истек 1 июля 2022 года. К 2026 году полное соблюдение стало рутинным, и Регулятор информации активно расследует жалобы и проводит проактивные аудиты.
В: Нужно ли мне зарегистрировать моего ответственного за информацию перед тем, как делать что-либо еще? Да. Регистрация ответственного за информацию у Регулятора информации является предварительным условием для соблюдения и должна быть первым официальным шагом. Работа без зарегистрированного ответственного за информацию является нарушением.
В: Могу ли я полагаться на свою программу соблюдения GDPR для удовлетворения требований POPIA? Частично. Соблюдение GDPR предоставляет прочную основу, но POPIA имеет специфические требования, включая обязательную регистрацию ответственного за информацию, Руководство PAIA и язык прав субъектов данных, специфичный для Южной Африки, которые требуют дополнительных усилий. Политика GDPR не может быть использована как есть.
В: Что такое обязательный электронный портал для уведомления о нарушениях? После поправок 2025 года к правилам POPIA Регулятор информации ввел обязательный электронный портал, через который должны подаваться все уведомления о нарушениях данных. Уведомления вручную или по электронной почте больше не являются достаточными. [1]
В: Применяется ли POPIA к данным B2B? Да. POPIA защищает персональную информацию как физических лиц, так и существующих юридических лиц (компаний). Данные B2B, которые включают контактные данные физических лиц в клиентских организациях, подпадают под действие POPIA.
В: Как файлы cookie и технологии отслеживания относятся к POPIA? Файлы cookie, которые собирают персональную информацию (такие как IP-адреса или поведение в интернете, связанное с конкретным лицом), подлежат условиям обработки POPIA. Обычно требуется согласие для несущественных файлов cookie. Платформа управления согласием, такая как Biscotti CMP (www.biscotti-cmp.com), может помочь операторам веб-сайтов управлять этим требованием.
В: Что такое Руководство PAIA и является ли оно обязательным? Руководство PAIA — это документ, требуемый в соответствии с Законом о доступе к информации, который описывает, какие записи хранит организация и как запросить доступ к ним. Оно обязательно для частных организаций и тесно связано с соблюдением POPIA, поскольку документирует категории и потоки персональной информации.
В: Может ли Регулятор информации проактивно расследовать мой бизнес без жалобы? Да. Регулятор информации имеет полномочия проводить расследования по собственной инициативе. Позиция соблюдения в 2026 году включает проактивные расследования в конкретных секторах, а не только действия, основанные на жалобах.
В: Существует ли исключение для малых предприятий в соответствии с POPIA? Нет общего исключения для малых предприятий. Однако Регулятор информации может учитывать размер и ресурсы организации при определении мер. Все организации, обрабатывающие персональную информацию, остаются подвержены основным требованиям POPIA.
В: Какие правила трансфера данных за границу применяются в соответствии с POPIA? Персональная информация может быть передана в третью страну только в том случае, если в этой стране имеется адекватный уровень защиты, субъект данных дал согласие, передача необходима для выполнения контракта или выполнено другое конкретное условие. [2] Южная Африка еще не опубликовала официальный список адекватности, поэтому обычно используются контрактные меры предосторожности.
Заключение
Закон POPIA Южной Африки больше не является событием соблюдения на горизонте, это активная регуляторная реальность, которую глобальные компании не могут позволить себе рассматривать как будущее соображение. Поправки 2025 года к правилам, обязательная отчетность через электронный портал и расширенная позиция соблюдения Регулятора информации делают 2026 годом для устранения пробелов в соблюдении, а не для их открытия.
Действия, которые должны предпринять глобальные компании:
- Немедленно назначьте и зарегистрируйте ответственного за информацию у Регулятора информации, если это еще не сделано.
- Закажите аудит данных, чтобы составить карту всех потоков персональной информации, включая те, которые касаются субъектов данных Южной Африки.
- Проверьте и обновите все контракты с третьими сторонами, обрабатывающими данные, чтобы включить положения о обработке данных, соответствующие POPIA.
- Обновите ваше уведомление о конфиденциальности, чтобы соответствовать требованиям раскрытия POPIA, и внедрите решение для управления согласием, такое как Biscotti CMP (www.biscotti-cmp.com), для захвата согласия на веб-сайте.
- Установите процедуру реагирования на нарушения, которая использует обязательный электронный портал для уведомлений.
- Обучите всех сотрудников, которые обрабатывают персональную информацию, и задокументируйте это обучение.
Организации, которые рассматривают соблюдение POPIA как одноразовый проект, а не как постоянную программу, окажутся подверженными риску по мере развития соблюдения. Создание устойчивой структуры управления данными сейчас защищает от регуляторных действий, укрепляет доверие клиентов и позиционирует ваш бизнес для ответственного использования данных на африканских рынках.
Ссылки
[1] Южная Африка вводит обязательную отчетность через электронный портал для утечек данных - https://www.covafrica.com/2025/04/south-africa-introduces-mandatory-e-portal-reporting-for-data-breaches/ [2] Как многонациональные компании, работающие в Южной Африке, могут соблюдать законы о конфиденциальности страны - https://cms.law/en/zaf/legal-updates/How-multinational-firms-operating-in-South-Africa-can-comply-with-the-country-s-privacy-laws [3] Поправки к правилам POPIA в Южной Африке: ключевые изменения, которые вам нужно знать - https://www.globalcompliancenews.com/2025/05/19/https-insightplus-bakermckenzie-com-bm-data-technology-south-africa-amendments-to-the-popia-regulations-key-changes-you-need-to-know_05062025/ [4] Контрольный список соблюдения POPIA для глобальных компаний в Южной Африке - https://lawzana.com/articles/south-africa/south-africa-popia-compliance-checklist-for-global-firms-901 [7] Закон о защите персональной информации Южной Африки - https://termly.io/resources/articles/south-africas-protection-of-personal-information-act/ [8] Соблюдение POPIA - https://qualysec.com/popia-compliance/ [9] Руководство по Закону о защите персональной информации Южной Африки POPIA - https://business.privacybee.com/resource-center/guide-to-south-africas-protection-of-personal-information-act-popia/ [10] Правила POPIA в Южной Африке подверглись изменениям: что вам нужно знать - https://bowmanslaw.com/insights/south-africa-popia-regulations-get-a-makeover-what-you-need-to-know/