
Hiter odgovor: Temni vzorci v piškotnih pasicah so namerne oblikovalske izbire, ki manipulirajo uporabnike, da sprejmejo piškotke za sledenje, ki bi jih sicer zavrnili. Kršijo GDPR in podobne zakone o zasebnosti, ker podkopavajo svobodno dano, obveščeno soglasje. Prepoznavanje in odstranjevanje teh vzorcev zahteva strukturirano revizijo vizualne hierarhije vaše pasice, jezika in mehanizmov za izstop, sledijo pa ji prenova, ki obravnava sprejem in zavrnitev kot enako dostopne izbire.
Ključne točke
- Temni vzorci v piškotnih pasicah vključujejo vizualno asimetrijo, predizbrane možnosti, skrite povezave za izstop in čustveno manipulativni jezik.
- Po GDPR je soglasje, pridobljeno s pomočjo zavajajoče zasnove, pravno neveljavno, kar izpostavlja organizacije pomembnim kaznim in izvršilnim ukrepom.
- Evropski odbor za varstvo podatkov (EDPB) je formalno kategoriziral šest vrst temnih vzorcev, povezanih s soglasnimi vmesniki.
- Regulatorji, vključno s francosko CNIL, so izdali uradne opomine in začeli izvršilne ukrepe proti založnikom, ki uporabljajo manipulativne zasnove piškotnih pasic [3].
- Kalifornijska agencija za zaščito zasebnosti (CPPA) zahteva "simetrijo v izbiri", kar pomeni, da mora biti zavrnitev piškotkov enako enostavna kot njihovo sprejemanje [1].
- Skladna piškotna pasica predstavi vse možnosti z enako vizualno težo, uporablja preprost jezik in ne zahteva več korakov za zavrnitev kot za sprejem.
- Revizija vaše pasice vključuje preverjanje kontrastnih razmerij gumbov, stanj predizbire, števila korakov za izstop in jasnosti jezika.
- Orodja, kot je Biscotti CMP (www.biscotti-cmp.com), so zasnovana za pomoč lastnikom spletnih strani pri gradnji soglasnih vmesnikov, ki ustrezajo trenutnim regulativnim standardom.
- Indijski okvir DPDPA prav tako začne obravnavati temne vzorce v zasnovi soglasja, kar pomeni globalno regulativno konvergenco [6].
- Uporabniki se lahko zaščitijo z uporabo razširitev brskalnika, ki blokirajo pasice soglasja, ali pa ročno dostopajo do strani nastavitev piškotkov.
Kaj so temni vzorci v piškotnih pasicah
Temni vzorci v piškotnih pasicah so namerne oblikovalske izbire v vmesniku, ki usmerjajo uporabnike k soglasju za sledenje s piškotki, v nasprotju z njihovimi dejanskimi preferencami. Namesto da bi predstavili nevtralno izbiro, ti dizajni izkoriščajo kognitivne pristranskosti, vizualno hierarhijo in informacijsko asimetrijo, da proizvedejo soglasje, ki sicer ne bi obstajalo [2].
Izraz je skoval oblikovalec uporabniške izkušnje Harry Brignull, da bi širše opisal manipulativno zasnovo, vendar so ga regulatorji od takrat uporabili posebej za vmesnike za upravljanje soglasja. V kontekstu piškotnih pasic je temni vzorec vsak oblikovni element, ki olajša, pospeši ali vizualno izpostavi sprejemanje bolj kot zavrnitev.
Zakaj je to pomembno: Soglasje, pridobljeno s temnimi vzorci, ni veljavno soglasje po 7. členu GDPR, ki zahteva, da je dogovor svobodno dan in nedvoumen. Pasica, ki prevari uporabnike, da kliknejo "Sprejmi vse", ne izpolnjuje tega standarda, ne glede na to, kako tehnično sofisticiran je osnovni sistem za upravljanje soglasja [2].
Pogosti primeri temnih vzorcev v piškotnih pasicah
Več ponavljajočih se vrst temnih vzorcev se pojavlja v piškotnih pasicah, regulatorji pa so jih dokumentirali v smernicah za izvrševanje.
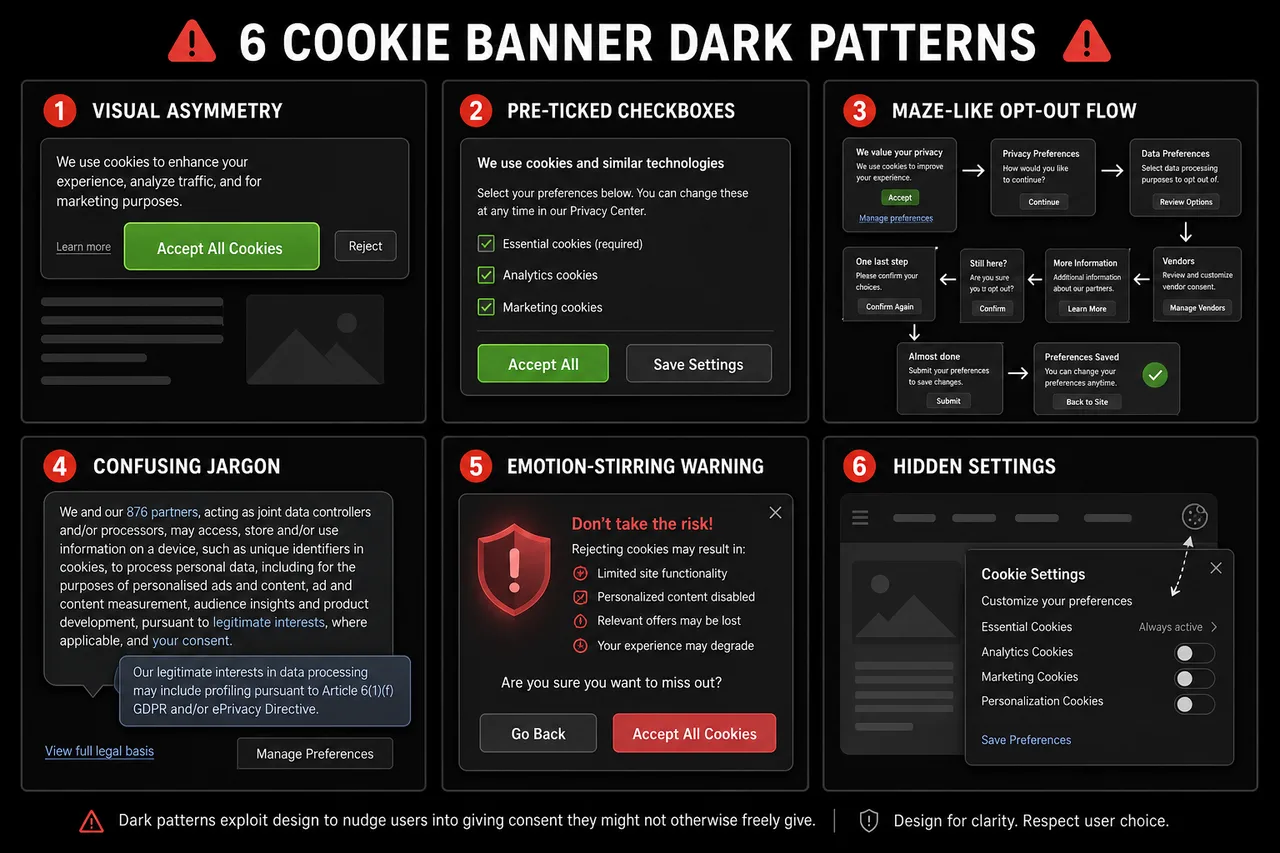
Najpogosteje navajani primeri vključujejo:
- Vizualna asimetrija: Gumb "Sprejmi vse" je velik, svetle barve in izpostavljen, medtem ko "Zavrni" ali "Upravljaj nastavitve" izgleda kot majhna siva povezava ali sekundarni tekst.
- Predizbrano soglasje: Polja za potrditve za neobvezne kategorije piškotkov so predizbrana, kar uporabnike prisili, da aktivno odkljukajo možnosti namesto da bi se aktivno prijavili.
- Potrditev sramu: Možnosti zavrnitve so označene z jezikom, ki povzroča občutek krivde, kot je "Ne hvala, nočem boljše izkušnje."
- Oviranje (roach motel): Sprejemanje piškotkov zahteva en klik; umik soglasja zahteva navigacijo skozi več menijev, pogosto skritih na strani politike zasebnosti.
- Zavajajoč jezik: Nejasni izrazi, kot je "Strinjam se s piškotki", zamegljujejo, čemu uporabnik dejansko daje soglasje, kar krši zahtevo po obveščenem soglasju.
- Lažna nujnost: Pasice namigujejo, da spletna stran ne bo delovala, razen če so piškotki sprejeti, tudi ko to ni res [4].
EDPB je temne vzorce razdelil v šest širših vrst: preobremenitev uporabnikov z odvečno informacijo, preskakovanje bistvenih korakov, vzbujanje čustev, oviranje uporabniških odločitev, uporaba nedoslednega ali zavajajočega jezika ter ustvarjanje motenj v vmesniku s pomočjo vizualne manipulacije.
Kaj dela piškotno pasico zavajajočo v primerjavi z legitimno
Piškotna pasica postane zavajajoča, ko njen dizajn sistematično prednostno obravnava en izid (sprejem) pred drugim (zavrnitev) s sredstvi, ki obidejo racionalno odločanje. Legitimno soglasje za piškotke pa nevtralno predstavi izbire in zagotavlja, da uporabniki razumejo, čemu se strinjajo.
| Značilnost | Zavajajoča pasica | Skladna pasica |
|---|---|---|
| Vizualna teža gumba | Sprejmi izpostavljen, Zavrni skrit | Enaka vizualna teža za oba |
| Privzeto stanje | Neobvezni piškotki predizbrani | Vsi neobvezni piškotki niso označeni |
| Koraki za zavrnitev | Več klikov skozi menije | Enako število korakov kot sprejemanje |
| Jezik | Nejasen, čustven ali zavajajoč | Preprost, specifičen in nevtralen |
| Umik soglasja | Težko najti | Tako enostavno kot prvotno soglasje |
| Kategorije piškotkov | Skupaj združene | Podrobno razložene, ločeno |
Načelo "simetrije v izbiri" CPPA jasno zajame to razliko: če lahko uporabnik sprejme vse piškotke z enim klikom, mora biti tudi zavrnitev vseh piškotkov mogoča z enim klikom [1].
Pravni posledice uporabe temnih vzorcev v piškotnih pasicah
Uporaba temnih vzorcev v piškotnih pasicah lahko razveljavi soglasje, sproži regulativne kazni in izpostavi organizacije škodi ugledom. Ker GDPR zahteva, da je soglasje svobodno dano in nedvoumno, vsak dizajn, ki manipulira uporabnike, da sprejmejo piškotke, proizvaja soglasje, ki nima pravne veljavnosti [2].
Izvrševanje ni več teoretično. Francoska CNIL je decembra 2024 izdala uradne opomine več založnikom spletnih strani zaradi uporabe manipulativnih zasnov piškotnih pasic, kar jim je dalo en mesec časa za uskladitev ali soočenje s sankcijami [3]. Indijski okvir DPDPA razvija podobne zahteve, kar odraža globalni regulativni trend, ki obravnava zavajajočo zasnovo soglasja kot ločeno kršitev skladnosti [6].
Ključna pravna tveganja:
- Kazni po GDPR lahko dosežejo 4 % globalnega letnega prometa ali 20 milijonov evrov, kar koli je višje.
- Zapisniki soglasja, pridobljeni s temnimi vzorci, ne morejo biti uporabljeni kot pravna podlaga za obdelavo podatkov.
- Regulatorji lahko zahtevajo, da organizacije izbrišejo podatke, zbrane na podlagi neveljavnega soglasja.
- Škoda ugledom zaradi javnih izvršilnih ukrepov lahko vpliva na zaupanje uporabnikov in vrednost blagovne znamke.
Zakaj podjetja uporabljajo temne vzorce v piškotnih pasicah
Podjetja uporabljajo temne vzorce predvsem zato, ker višje stopnje soglasja neposredno prevedejo v večje naslovljive občinstvo za vedenjsko oglaševanje. Ko več uporabnikov sprejme piškotke za sledenje, založniki in oglaševalci pridobijo dostop do bogatejših baz podatkov, kar povečuje prihodke od oglasov in natančnost ciljanja.
Komercialni motiv je resničen: stopnje soglasja za neobvezne piškotke se lahko drastično razlikujejo glede na zasnovo pasice. Vendar pa to kratkoročno pridobivanje nosi dolgoročna pravna in ugledna tveganja, ki jih regulatorji vse bolj ne želijo spregledati [4].
Drugi razlog je inercija. Mnoge organizacije uvajajo piškotne pasice preko orodij tretjih oseb, ne da bi revizirali privzete nastavitve, ki pogosto favorizirajo maksimalno zbiranje soglasij namesto skladnosti z regulativami.
Kako revizirati svojo spletno stran za temne vzorce
Revizija piškotne pasice za zavajajočo zasnovo zahteva pregled tako vizualne predstavitve kot funkcionalnih mehanizmov. Lastniki spletnih strani in razvijalci lahko izvedejo strukturiran pregled brez specializiranih orodij, tako da sledijo kontrolnemu seznamu.
Postopek revizije po korakih:
- Naložite pasico v sveži seji brskalnika (incognito način, brez prejšnjih piškotkov) in zabeležite prvi vizualni vtis. Kateri gumb pritegne oko najprej?
- Preverite kontrast in velikost gumbov. Izmerite razmerje kontrasta barv med gumboma Sprejmi in Zavrni. Morata biti vizualno enakovredna.
- Preštejte korake za zavrnitev. Kliknite skozi postopek zavrnitve in preštejte vsako zahtevano dejanje. To primerjajte s številom korakov, potrebnih za sprejem.
- Preverite privzeta stanja. Odprite center za nastavitve piškotkov in preverite, ali so katere koli neobvezne kategorije predizbrane.
- Preberite jezik. Identificirajte kakršno koli čustveno nabito, nejasno ali zavajajoče besedilo. Zamenjajte ga s preprostimi, specifičnimi opisi.
- Preizkusite umik. Poskusite umakniti prej dano soglasje. Če to zahteva več kot dva klika ali je težko najti, je zasnova ovira.
- Preverite mobilno prikazovanje. Potrdite, da se pasica pravilno prikaže na majhnih zaslonih in da so vse možnosti dostopne brez pomikanja.
Orodja za preverjanje, ali vaša piškotna pasica uporablja temne vzorce
Več orodij in okvirjev lahko pomaga pri prepoznavanju temnih vzorcev, od avtomatiziranih skenerjev do smernic za ročni pregled.
- Biscotti CMP (www.biscotti-cmp.com): Platforma za upravljanje soglasja, zasnovana z regulativno skladnostjo kot osnovno oblikovno načelo, ki pomaga lastnikom spletnih strani konfigurirati pasice, ki ustrezajo GDPR in podobnim zahtevam, brez privzete uporabe manipulativnih vzorcev.
- Smernice EDPB o temnih vzorcih (2022): Objavljene smernice Evropskega odbora za varstvo podatkov zagotavljajo podrobno taksonomijo temnih vzorcev z označenimi primeri, ki služijo kot referenčni standard za ročne revizije.
- Orodja za razvijalce brskalnika: Pregled DOM in CSS piškotne pasice lahko razkrije, ali so gumbi za zavrnitev vizualno potlačeni z nižjim kontrastom, manjšimi velikostmi pisave ali pozicioniranjem izven glavnega vidnega polja.
- Orodja akademskih raziskav: Recenzirane študije, vključno z nedavno raziskavo arxiv o avtomatiziranem odkrivanju temnih vzorcev v vmesnikih soglasja, zagotavljajo metodološke okvire, ki jih lahko razvijalci prilagodijo za notranje revizije [5].
Najbolj zanesljiva revizija združuje avtomatizirano skeniranje z človeškim pregledom, saj nekateri temni vzorci (kot je jezik potrditev sramu) zahtevajo kontekstualno presojo, ki je avtomatizirana orodja ne morejo zanesljivo označiti.
Zahteve GDPR za zasnovo piškotnih pasic
GDPR ne predpisuje specifičnega vizualnega formata za piškotne pasice, vendar postavlja jasne funkcionalne zahteve, ki neposredno omejujejo oblikovalske izbire. Soglasje mora biti svobodno dano, specifično, obveščeno in nedvoumno, ter ga je treba umakniti enako enostavno kot ga dati.
Osnovne zahteve za zasnovo GDPR:
- Brez predizbranih polj za neobvezne piškotke (Recital 32).
- Granularno soglasje: uporabniki morajo imeti možnost soglašati z nekaterimi kategorijami piškotkov brez soglašanja z vsemi.
- Enaka enostavnost umika: mehanizem za umik soglasja mora biti enako dostopen kot mehanizem za njegovo podelitev.
- Brez združevanja: soglasje za piškotke ne more biti združeno s sprejemanjem pogojev storitve.
- Jasna identifikacija upravljavcev podatkov in namenov pred podelitvijo soglasja.
Regulatorji so pojasnili, da oblikovalske izbire, ki sistematično ovirajo možnost "Zavrni", predstavljajo neuspeh pri izpolnjevanju standarda "svobodno dano", tudi če gumb za zavrnitev tehnično obstaja nekje na strani [2].
Kako prenoviti piškotno pasico, da bo skladna in etična
Prenova zavajajoče piškotne pasice se začne s sprejemanjem, da je nižja stopnja soglasja za neobvezne piškotke legitimen izid nevtralne zasnove. Cilj ni maksimizirati sprejem, temveč pridobiti smiselno soglasje.
Najboljše prakse za transparentno zasnovo soglasja za piškotke:
- Uporabite enako oblikovanje gumbov (velikost, barva, debelina pisave) za možnosti Sprejmi in Zavrni.
- Postavite možnosti Sprejmi in Zavrni na isto vizualno raven, pri čemer nobena izbira ne sme imeti pozicijske prevlade.
- Napišite opise kategorij v preprostem jeziku: "Uporabljamo analitične piškotke za štetje obiskov strani" namesto "Piškotki za izboljšanje delovanja."
- Ponudite resnično možnost "Zavrni vse" na prvi ravni pasice, ne skrito v nastavitvenem panelu.
- Omogočite granularne kontrole, tako da lahko uporabniki sprejmejo analitične piškotke, ne da bi sprejeli oglaševalske piškotke.
- Shranite zapise soglasja z oznakami časa in identifikatorji različic pasice za revizijske namene.
- Preglejte in ponovno pridobite soglasje, ko se nameni piškotkov bistveno spremenijo.
Platforme, kot je Biscotti CMP (www.biscotti-cmp.com), so zasnovane okoli teh načel, kar olajša organizacijam uvajanje pasic, ki so tako pravno ustrezne kot tudi uporabniku prijazne po privzetku.
Kako se uporabniki lahko zaščitijo pred temnimi vzorci piškotnih pasic
Uporabniki, ki naletijo na zavajajoče piškotne pasice, imajo več praktičnih možnosti za zaščito svoje zasebnosti, ne da bi se zanašali na to, da se pasica obnaša etično.
- Uporabite nastavitve zasebnosti brskalnika za blokiranje piškotkov tretjih oseb na ravni brskalnika, kar omogoča obhod pasice.
- Namestite blokatorje pasic soglasja kot so razširitve brskalnika, ki samodejno zavrnejo neobvezne piškotke ali skrijejo pojavne pasice soglasja.
- Dostopajte do nastavitev piškotkov neposredno tako, da se pomaknete do strani politike zasebnosti ali strani nastavitev piškotkov, kar je pogosto bolj preprosto kot postopek zavrnitve pasice.
- Prijavite zavajajoče pasice ustreznemu organu za varstvo podatkov (kot je ICO v Združenem kraljestvu ali CNIL v Franciji) z uporabo njihovih spletnih mehanizmov za pritožbe.
- Uporabite brskalnike, osredotočene na zasebnost, ki uporabljajo strožje privzete politike piškotkov, ne da bi zahtevali dejanje uporabnika na vsaki spletni strani.
Zaščita na ravni uporabnika je praktična začasna rešitev, vendar je strukturna rešitev v rokah lastnikov spletnih strani in regulatorjev, ki izvajajo standarde skladnosti v oblikovanju.
Kaj regulatorji iščejo pri skladnosti piškotnih pasic
Regulatorji, ki preučujejo piškotne pasice, se osredotočajo na to, ali zasnova proizvaja resnično prostovoljno, obveščeno soglasje. Ocenjujejo tako vizualno predstavitev kot funkcionalne mehanizme postopka soglasja.
Glavne regulativne kontrolne točke:
- Je možnost Zavrni tako izpostavljena in dostopna kot možnost Sprejmi?
- So neobvezni piškotki privzeto neoznačeni?
- Je število korakov za zavrnitev enako ali manjše od korakov za sprejem?
- Je jezik specifičen, preprost in ne manipulativen?
- Je umik soglasja enostaven kot podelitev soglasja?
- So nameni piškotkov natančno in specifično opisani?
Decembrski izvršilni ukrepi CNIL proti založnikom, ki uporabljajo temne vzorce, kažejo, da regulatorji zdaj uporabljajo te kriterije v aktivnih preiskavah, ne le v smernicah [3]. Organizacije, ki delujejo pod indijskim DPDPA, bi se prav tako morale pripraviti na podobno skrbnost, ko se ta okvir razvija [6].
Pogosta vprašanja
Kaj je temni vzorec v piškotni pasici? Temni vzorec v piškotni pasici je namerna oblikovalska izbira, ki manipulira uporabnike, da sprejmejo piškotke za sledenje, ki bi jih sicer zavrnili, običajno preko vizualne asimetrije, predizbranih možnosti ali ovirajočih postopkov za izstop [2].
So temni vzorci v piškotnih pasicah nezakoniti? Po GDPR temni vzorci razveljavijo soglasje kot pravno neveljavno, ker kršijo zahteve za svobodno dano in nedvoumno soglasje. Regulatorji v Franciji, Nemčiji in drugih jurisdikcijah EU so sprejeli izvršilne ukrepe proti organizacijam, ki jih uporabljajo [3].
Kaj je načelo "simetrije v izbiri"? Načelo simetrije v izbiri, ki ga uporablja Kalifornijska agencija za zaščito zasebnosti, zahteva, da mora biti zavrnitev piškotkov tako preprosta in izpostavljena kot njihovo sprejemanje. Možnost sprejema z enim klikom mora biti usklajena z možnostjo zavrnitve z enim klikom [1].
Kako vem, ali moja piškotna pasica vsebuje temne vzorce? Revizija pasice vključuje primerjavo vizualne teže gumbov Sprejmi in Zavrni, preverjanje, ali so neobvezni piškotki predizbrani, in štetje korakov, potrebnih za zavrnitev v primerjavi s sprejemom. Če je katera od teh asimetričnih, so verjetno prisotni temni vzorci.
Ali lahko v svoji piškotni pasici uporabim predizbrano možnost "Sprejmi vse"? Ne. GDPR Recital 32 izrecno navaja, da predizbrana polja ne predstavljajo veljavnega soglasja. Vse neobvezne kategorije piškotkov morajo biti privzeto neoznačene.
Kakšne kazni lahko izhajajo iz temnih vzorcev v piškotnih pasicah? Kazni po GDPR lahko dosežejo 4 % globalnega letnega prometa ali 20 milijonov evrov, kar koli je višje. Poleg kazni lahko regulatorji zahtevajo izbris podatkov, zbranih na podlagi neveljavnega soglasja.
Ali GDPR določa, kako mora izgledati piškotna pasica? GDPR ne nalaga specifičnega vizualnega formata, vendar zahteva, da je soglasje svobodno dano, specifično, obveščeno in nedvoumno. Oblikovalske izbire, ki podkopavajo te zahteve, kršijo regulacijo ne glede na vizualno predstavitev.
Kaj je Biscotti CMP? Biscotti CMP (www.biscotti-cmp.com) je platforma za upravljanje soglasja, zasnovana za pomoč lastnikom spletnih strani pri uvajanju piškotnih pasic, ki so skladne z GDPR in drugimi zakoni o zasebnosti, z nastavitvami, ki se osredotočajo na skladnost in se izogibajo zavajajočim oblikovalskim vzorcem.
Kako prijaviti zavajajočo piškotno pasico? Predložite pritožbo svojemu nacionalnemu organu za varstvo podatkov. V Franciji je to CNIL; v Združenem kraljestvu ICO; v Nemčiji ustrezni državni DPA. Večina organov ima spletne obrazce za pritožbe.
So temni vzorci le skrb GDPR? Ne. CPPA v Kaliforniji, indijski DPDPA in drugi nastajajoči okviri se usklajujejo na podobnih zahtevah, kar pomeni, da je izogibanje temnim vzorcem globalna prednost skladnosti [1][6].
Zaključek
Zavajajoča zasnova v piškotnih pasicah ni siva cona. Regulatorji po EU, ZDA in drugod so jasno dali vedeti, da manipulativni vmesniki soglasja proizvajajo neveljavno soglasje in prinašajo resne pravne posledice. Za lastnike spletnih strani, razvijalce in marketinške agencije je praktična pot naprej sestavljena iz treh korakov: revizija obstoječih pasic v skladu s kriteriji, opisanimi zgoraj, prenova, da se vse izbire predstavijo z enako vizualno težo in enako enostavnostjo uporabe, ter uvajanje preko platforme za upravljanje soglasja, zasnovane za skladnost, ne pa za optimizacijo konverzij.
Komercialni argument za temne vzorce je šibkejši, kot se zdi. Soglasje, pridobljeno s manipulacijo, je pravno brezvredno, in ugledni strošek izvršilnega ukrepa daleč presega mejno pridobitev podatkov o sledenju. Gradnja piškotne pasice, ki ji uporabniki lahko zaupajo, ni popust regulaciji; je temelj za trajnostne prakse obdelave podatkov.
Organizacije, ki želijo ukrepati zdaj, naj začnejo z ročno revizijo svoje trenutne pasice, jo primerjajo z objavljeno taksonomijo temnih vzorcev EDPB in ocenijo, ali njihova platforma za upravljanje soglasja, kot je Biscotti CMP (www.biscotti-cmp.com), podpira arhitekturo enake izbire, ki jo zahtevajo regulatorji. Standard je jasen. Orodja obstajajo. Edina preostala spremenljivka je, ali se organizacije odločijo, da jih uporabijo.
Reference
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai
[2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai
[3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai
[4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai
[5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai
[6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai