
Snabbt svar: Mästra Google Tag Manager för efterlevnad av samtyckesarbetsflöden kräver att man konfigurerar Googles Consent Mode v2, kopplar en certifierad samtyckeshanteringsplattform och använder GTM:s inbyggda samtyckesinitialiseringstriggers för att blockera taggar tills användarna ger tillstånd. Om detta görs korrekt uppfyller denna konfiguration GDPR, CCPA och Googles EU-användarsamtyckepolicy samtidigt som den bevarar meningsfull mätdata.
Viktiga punkter
- Consent Mode v2 introducerar två nya parametrar,
ad_user_dataochad_personalization, vilket ger annonsörer mer granulär kontroll utöver de ursprungligaad_storageochanalytics_storagesignalerna [1] - GTM:s samtyckesinitialiseringstrigger aktiveras innan alla andra triggers, vilket säkerställer att inga taggar körs innan samtyckesstatusen har fastställts [2]
- Taggar med inbyggda samtyckeskontroller kommer att skicka anonymiserade pings (inte cookies) när samtycke nekas, vilket möjliggör statistisk datamodellering [3]
- Att inte implementera samtycke korrekt i GTM kan utsätta organisationer för regulatoriska böter och förlust av Googles annonsanpassningsfunktioner [1]
- GTM:s samtyckesöversiktssida möjliggör bulkredigering av samtyckesinställningar över hela containern, vilket minskar konfigurationsfel [2]
- En certifierad CMP som Biscotti CMP kan integreras direkt med GTM för att automatisera leverans av samtyckessignaler
- Att testa samtyckesarbetsflöden i GTM:s förhandsgranskningsläge innan publicering är icke-förhandlingsbart för att fånga felkonfigurerade taggaktiveringsregler
- E-handelswebbplatser står inför ökad risk eftersom köp- och remarketingtaggar är bland de mest samtyckes känsliga taggtyperna
Vad är Google Tag Manager och hur fungerar det med samtycke
Google Tag Manager (GTM) är ett tagghanteringssystem som låter webbplatsägare distribuera och hantera JavaScript-snippets (taggar) utan att direkt ändra webbplatsens kod. I samband med samtycke fungerar GTM som verkställande lager: det tar emot samtyckessignaler från en samtyckeshanteringsplattform och använder dessa signaler för att avgöra vilka taggar som får aktiveras.
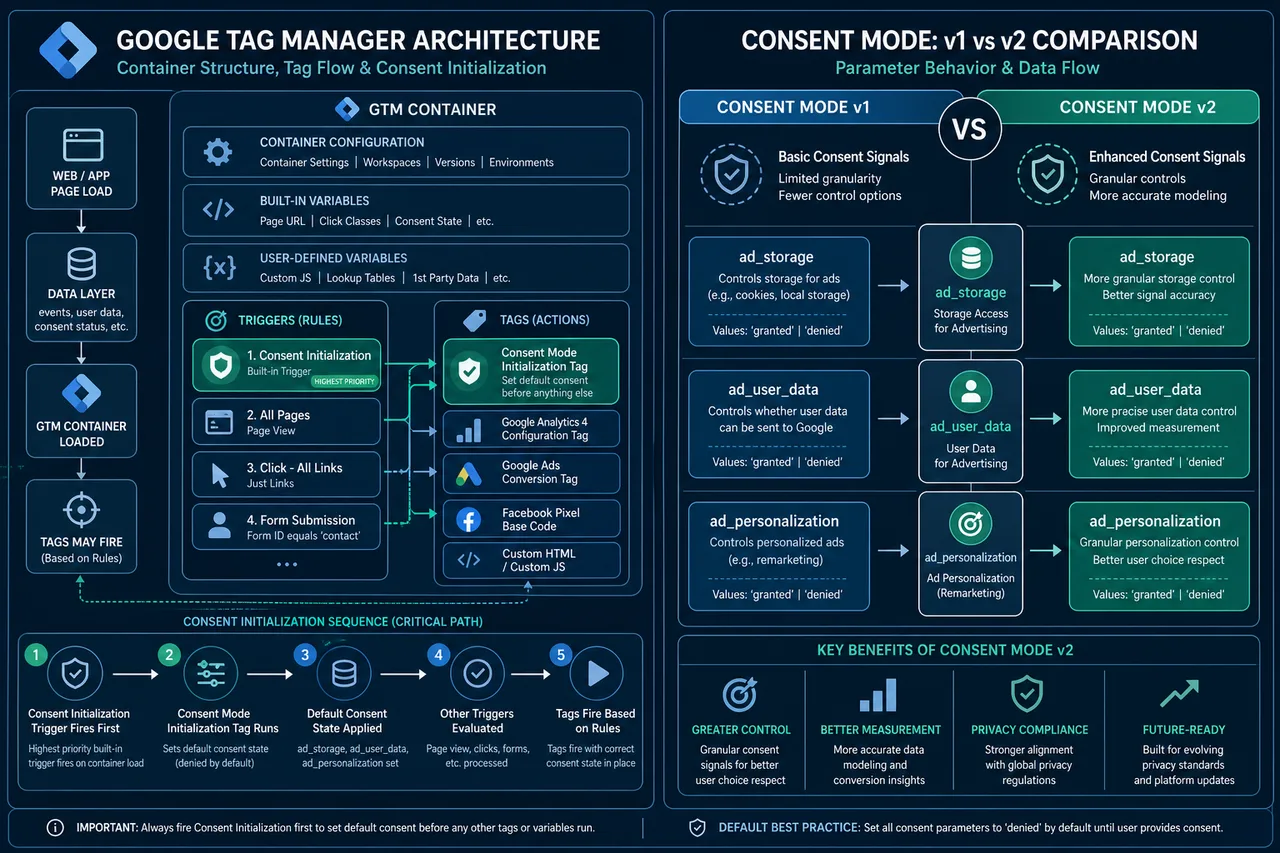
När en användare landar på en sida sker följande sekvens:
- GTM-containern laddas
- Samtyckesinitialiseringstriggern aktiveras, vilket ställer in den initiala samtyckesstatusen innan någon annan tagg körs [2]
- CMP-banner visas och fångar användarens val
- Samtyckessignaler skickas till GTM:s datalager
- Taggar med samtyckeskrav kontrollerar den aktuella statusen och aktiveras eller förblir blockerade därefter
Denna arkitektur innebär att GTM själv inte samlar in samtycke, utan läser och verkställer det. CMP:n är ansvarig för att fånga och lagra användarpreferenser.
Vad är skillnaden mellan Consent Mode v1 och v2
Consent Mode v2 är en betydande utvidgning av det ursprungliga ramverket, och att förstå skillnaden är avgörande för alla som fokuserar på att mästra Google Tag Manager för efterlevnad av samtyckesarbetsflöden.
Consent Mode v1 omfattade två parametrar:
ad_storage: kontrollerar annonseringscookiesanalytics_storage: kontrollerar analyscookies
Consent Mode v2 lägger till två ytterligare parametrar [1]:
ad_user_data: kontrollerar om användardata får skickas till Google för annonseringsändamålad_personalization: kontrollerar om data får användas för personlig annonsering
Den praktiska konsekvensen är att annonsörer som endast implementerade v1 inte längre är helt kompatibla med Googles EU-användarsamtyckepolicy. Från och med mars 2024 krävde Google v2-implementering för EEA-trafik för att behålla tillgången till publikbaserade funktioner och konverteringsmodellering. Webbplatser som fortfarande kör v1-konfigurationer bör betrakta uppgradering som en brådskande åtgärd, inte en valfri förbättring.
Hur man ställer in Consent Mode i Google Tag Manager
Att ställa in Consent Mode i GTM är en strukturerad process. Varje steg bygger på det föregående, och att hoppa över något steg ger vanligtvis tysta fel som är svåra att diagnostisera senare.
Steg 1: Välj och installera en kompatibel CMP
Välj en CMP som nativt stöder GTM-integration och Consent Mode v2. Biscotti CMP erbjuder en GTM-nativ integration som automatiskt hanterar injektion av samtyckessignaler.
Steg 2: Konfigurera samtyckesinitialiseringstriggern
I GTM, skapa en tagg som ställer in standard samtyckesstatusar med gtag('consent', 'default', {...}). Tilldela den samtyckesinitialiseringstriggern så att den aktiveras innan allt annat [2].
Steg 3: Ställ in konservativa standarder
Standardisera alla samtyckesparametrar till 'denied' för EEA-användare. Detta säkerställer att inga data samlas in innan användaren gör ett val.
Steg 4: Skicka samtyckesuppdateringar via datalagret
När användaren accepterar eller avvisar, bör CMP:n skicka en gtag('consent', 'update', {...}) anrop. GTM läser detta och justerar taggarnas beteende i realtid.
Steg 5: Verifiera inbyggda samtyckeskontroller på Google-taggar
Google Ads, GA4 och Floodlight-taggar inkluderar inbyggda samtyckeskontroller. Bekräfta att dessa är aktiverade i taggens avancerade inställningar inom GTM [3].
Steg 6: Använd samtyckesöversiktssidan
GTM:s samtyckesöversiktssida visar varje tagg och dess samtyckeskonfiguration i en vy, vilket gör det enkelt att identifiera oconfigurerade taggar och tillämpa bulkredigeringar [2].
Hur man gör GTM kompatibel med GDPR och CCPA
Efterlevnad av GDPR och CCPA genom GTM kräver att både teknisk konfiguration och juridiskt ansvar hanteras. GTM-konfigurationen hanterar den tekniska verkställigheten; juridiska skyldigheter kräver organisatoriska policyer som GTM ensam inte kan uppfylla.
För GDPR (EEA-användare):
- Implementera Consent Mode v2 med
'denied'standarder innan samtycke ges - Säkerställ att CMP:n registrerar och lagrar samtycke med tidsstämplar och versionsnummer
- Respektera återkallande av samtycke genom att återaktivera taggblockering när användare väljer att avstå
För CCPA (Kalifornien-användare):
- Tillhandahåll en "Sälj inte eller dela mina personuppgifter" mekanism
- Karta GTM-taggar som delar data med tredje parter till en CCPA-opt-out-signal
- Observera att CCPA fungerar på en opt-out-modell, till skillnad från GDPR:s opt-in-krav
En forskningsartikel från 2023 publicerad på arXiv identifierade specifika fall där GTM-implementationer delade personuppgifter utan adekvat samtycke, vilket framhäver att felkonfigurerade containrar, inte GTM själv, vanligtvis är källan till juridisk exponering [4].
Vanligt misstag: Att tillämpa GDPR-samtyckeslogik globalt istället för att geo-måla den. Att servera en hård samtyckesport till användare i USA där det inte är juridiskt nödvändigt skapar onödig friktion utan fördelar för efterlevnad.
Bästa samtyckeshanteringsplattformen att integrera med GTM
Den rätta CMP:n för GTM-integration är en som stöder Consent Mode v2, IAB Transparency and Consent Framework (TCF) v2.0, och erbjuder en inbyggd GTM-tag eller datalagret integration [3].
Biscotti CMP är speciellt utformad för GTM-baserade distributioner, vilket ger automatisk injektion av samtyckessignaler i datalagret och förbyggda GTM-taggar. Detta tar bort behovet av manuell gtag-skrivning och minskar risken för felkonfiguration. För organisationer som hanterar flera GTM-containrar över olika domäner är en CMP med stöd för flera egenskaper och centraliserad samtyckesloggning särskilt värdefull.
När du utvärderar en CMP, verifiera:
- Inbyggt stöd för alla fyra Consent Mode v2-parametrar
- TCF v2.0-certifiering för EEA-efterlevnad
- Audit-loggfunktioner för att visa samtyckesregister för tillsynsmyndigheter
- Geo-målning för att servera olika samtyckesupplevelser beroende på jurisdiktion
Hur man blockerar taggar tills en användare ger samtycke i GTM
Taggar kan blockeras i GTM genom två komplementära mekanismer: inbyggda samtyckeskontroller och triggervillkor.
Inbyggda samtyckeskontroller finns på Googles egna taggar (GA4, Google Ads Conversion Tracking, etc.). När de är aktiverade kommer taggen inte att aktiveras, eller kommer att aktiveras i ett begränsat, cookieless-läge, baserat på den aktuella samtyckesstatusen [3].
Triggerbaserad blockering tillämpas på tredjepartstaggar som saknar inbyggd samtyckeslogik. Tillvägagångssättet:
- Skapa en anpassad händelsetrigger som aktiveras först efter en specifik samtyckesbeviljad datalagerevent
- Lägg till en undantagstrigger som aktiveras vid sidladdning för att blockera taggen som standard
- Använd GTM:s taggsekvensering eller triggergrupper för att verkställa rätt aktiveringsordning
För taggar som aldrig får aktiveras utan uttryckligt samtycke (till exempel remarketingpixlar eller sessioninspelningverktyg) är triggerbaserad blockering den mer pålitliga metoden eftersom den inte beror på taggleverantörens interna samtyckesimplementering.
Vad händer om du inte implementerar samtycke i Google Tag Manager
Att hoppa över samtyckeimplementation i GTM medför konsekvenser inom tre kategorier: regulatoriska, kommersiella och tekniska.
Regulatoriska: GDPR-böter kan nå 4% av den globala årliga omsättningen eller 20 miljoner euro, beroende på vilket som är högst. CCPA-avgifter bedöms per överträdelse. Forskning har dokumenterat verkliga GTM-distributioner som överförde personuppgifter utan samtycke, vilket skapar tydlig juridisk exponering [4].
Kommersiella: Google kräver samtyckessignaler för EEA-användare för att möjliggöra annonsanpassning och konverteringsmodellering. Utan Consent Mode v2 förlorar annonsörer tillgång till publikbaserade funktioner och ser försämrad attribueringsdata [1].
Tekniska: Utan samtyckesmodusstandarder aktiveras taggar omedelbart vid sidladdning för alla användare, inklusive de i jurisdiktioner där detta är förbjudet. Detta är inte ett grått område, det är ett brott mot Googles egen EU-användarsamtyckepolicy [1].
"Taggar med inbyggda samtyckeskontroller kommer inte att lagra cookies när samtycke nekas, men kan skicka anonymiserade pings för att möjliggöra datamodellering.", Google Tag Manager-dokumentation [3]
Kan du använda Google Tag Manager utan en samtyckesbanner
GTM kan tekniskt sett distribueras utan en samtyckesbanner, men att göra det är juridiskt tillåtet endast under specifika, snäva omständigheter.
En samtyckesbanner krävs inte om:
- Webbplatsen betjänar inga användare i EEA, Storbritannien eller andra jurisdiktioner med samtyckeslagar
- Alla distribuerade taggar samlar inte in personuppgifter och ställer inga icke-nödvändiga cookies
- Webbplatsen använder endast strikt nödvändiga cookies (till exempel sessionsautentisering)
För praktiskt taget alla webbplatser som kör analys-, annonserings- eller personaliseringstaggar är en samtyckesbanner juridiskt nödvändig för EEA-trafik. Att driva GTM utan en sådan medan man kör GA4 eller Google Ads-taggar utgör ett brott mot GDPR:s lagliga grundkrav.
Kantfall: En rent informativ webbplats utan spårningstaggar och inga tredjepartsskript kan köra GTM (till exempel för att hantera strukturerad data eller A/B-testning via server-side rendering) utan en samtyckesbanner, förutsatt att inga personuppgifter behandlas.
Hur man testar samtyckesarbetsflöden i GTM innan man går live
GTM:s förhandsgranskningsläge är det primära testverktyget. Det låter utvecklare inspektera vilka taggar som aktiverades, vilka triggers som aktiverades och vad datalagret innehöll vid varje ögonblick, allt utan att publicera ändringar till live-användare.
Testchecklista:
- Bekräfta att samtyckesinitialiseringstaggen aktiveras innan alla andra taggar i förhandsgranskningslägets tidslinje
- Simulera en samtyckesavvisning och verifiera att icke-nödvändiga taggar inte aktiveras
- Simulera ett samtycke och verifiera att de lämpliga taggarna aktiveras omedelbart efter uppdateringseventet
- Kontrollera att samtyckesstatusen kvarstår över sidnavigeringar (inte bara på landningssidan)
- Använd webbläsarens utvecklarverktyg för att bekräfta att inga cookies sätts innan samtycke ges
- Verifiera att de fyra Consent Mode v2-parametrarna alla finns i datalagrets push
För webbplatser med flera jurisdiktioner, testa med en VPN eller geo-simuleringsverktyg för att bekräfta att användare i EEA får opt-in-flödet medan användare i andra regioner får den lämpliga upplevelsen.
Varför fungerar inte mitt samtyckesläge i Google Tag Manager
Den vanligaste anledningen till att samtyckesläget misslyckas tyst i GTM är att den standardiserade samtyckesstatusen ställs in efter att andra taggar redan har aktiverats. Detta händer när samtyckesinitialiseringstriggern inte används, eller när CMP-skriptet laddas asynkront efter GTM-containern.
Diagnostiska steg:
- Öppna GTM:s förhandsgranskningsläge och kontrollera taggaktiveringsordningen i sammanfattningens tidslinje
- Bekräfta att samtyckesstandardtaggen aktiveras på position 1, innan DOM Ready eller Window Loaded-händelser
- Kontrollera datalagret för
gtag('consent', 'default', ...)ochgtag('consent', 'update', ...)händelser - Verifiera att CMP:n injicerar samtyckessignaler via datalagret, inte via ett direkt
gtag-anrop som kringgår GTM - På Google-taggar, bekräfta att "Aktivera samtyckesöversikt" är markerad i taggens avancerade inställningar [2]
Ett frekvent edge case: utvecklare konfigurerar samtyckesläget korrekt för desktop men glömmer att en separat AMP- eller mobilwebbcontainer finns utan någon samtyckeskonfiguration alls.
Behöver du en advokat för att ställa in GTM:s samtyckesarbetsflöden
Teknisk konfiguration av GTM och samtyckesläge kräver inte en advokat. Men de juridiska beslut som informerar den konfigurationen, vilken juridisk grund som gäller, vad som utgör ett "legitimt intresse", hur man formulerar samtyckesmeddelanden, drar nytta av kvalificerad juridisk granskning.
Specifikt, konsultera juridisk rådgivning för:
- Att utarbeta integritetspolicyn och cookie-policyn som nämns i samtyckesbanner
- Att avgöra om legitimt intresse gäller för några behandlingsaktiviteter
- Att granska databehandlingsavtal med taggleverantörer
- Att bedöma om specifika taggtyper kräver uttryckligt samtycke enligt tillämplig lag
GTM-konfigurationen implementerar de beslut som fattas av juridiska och efterlevnadsteam. Utvecklare bör inte ensidigt fatta dessa substantiella juridiska beslut.
Google Tag Manager-samtycke för e-handelsövervakning
E-handelswebbplatser står inför de mest komplexa samtyckesscenarierna i GTM eftersom köpövervakning, remarketing och Customer Match-taggar är bland de mest datakrävande och juridiskt känsliga.
Viktiga överväganden för e-handel:
- GA4 Enhanced Ecommerce-händelser (köp, lägg_till_i_kundvagn, börja_kassa) är kopplade till
analytics_storagesamtycke. Om det nekas kommer dessa händelser inte att aktiveras med användaridentifierare bifogade [3] - Google Ads konverteringstaggar kräver både
ad_storageochad_user_datasamtycke under Consent Mode v2 [1] - Customer Match-uppladdningar kräver uttryckliga samtyckessignaler innan användardata kan skickas till Google för publikmatchning [3]
- Remarketingtaggar beror på
ad_personalizationsamtycke; utan det kan användare inte läggas till i remarketinglistor
För e-handelsoperatörer är affärsfallet för korrekt samtyckeimplementation direkt: utan det försämras konverteringsmodelleringen, remarketingpublikerna krymper och attribueringsdata blir opålitliga. Samtyckeslägets anonymiserade pingmekanism kompenserar delvis för nekad samtycke genom att möjliggöra statistisk modellering, men det är inte en ersättning för faktiskt samtycke [3].
Hur ofta bör du uppdatera din GTM-samtyckesinställning
GTM:s samtyckeskonfigurationer kräver granskning när något av följande inträffar:
- Google släpper en ny version av Consent Mode eller lägger till nya parametrar
- En ny integritetsreglering träder i kraft i en jurisdiktion där webbplatsen verkar
- Nya taggar läggs till GTM-containern som behandlar personuppgifter
- CMP-leverantören släpper en större uppdatering av sin GTM-integration
- En dataskyddsmyndighet utfärdar nya riktlinjer som påverkar taggbaserad övervakning
Som en grundlinje är en kvartalsvis revision av GTM:s samtyckesöversiktssida en rimlig minimiåtgärd för webbplatser med aktiva annonserings- och analysstackar. Webbplatser med hög trafik eller de som verkar över flera jurisdiktioner bör granska oftare.
Vad är straffet för icke-kompatibel GTM-implementering
Straff för icke-kompatibla GTM-implementationer bedöms enligt tillämplig integritetsreglering, inte mot GTM specifikt. Plattformen är ett verktyg; ansvarigheten ligger hos datakontrollanten (webbplatsoperatören).
GDPR: Upp till 20 miljoner euro eller 4% av den globala årliga omsättningen, beroende på vilket som är högst, för allvarliga överträdelser. Tillsynsmyndigheter har utfärdat böter specifikt relaterade till olagliga cookie- och spårningsimplementationer.
CCPA/CPRA: Civila böter på upp till $7,500 per avsiktlig överträdelse. California Privacy Protection Agency har befogenhet att granska och verkställa.
Googles egen verkställighet: Icke-efterlevnad av Googles EU-användarsamtyckepolicy resulterar i förlust av annonsanpassning och mätfunktioner, vilket är en betydande kommersiell straff oberoende av regulatorisk åtgärd [1].
Studien på arXiv om GTM:s integritetsrisker fann konkreta exempel på överföring av personuppgifter utan samtycke, vilket understryker att dessa inte är teoretiska risker [4].
FAQ
Q: Vad är samtyckesinitialiseringstriggern i GTM?
A: Det är en speciell GTM-trigger som aktiveras innan alla andra triggers i containern, vilket säkerställer att samtyckesstandarder ställs in innan någon tagg kan köras. Det är avgörande för alla taggar som läser eller skriver samtyckesstatus [2].
Q: Ersätter Consent Mode v2 helt v1?
A: Ja. Consent Mode v2 är den nuvarande standarden och lägger till ad_user_data och ad_personalization parametrar till de ursprungliga två. Webbplatser som fortfarande använder v1 bör uppgradera för att behålla tillgång till Googles annonsfunktioner [1].
Q: Kan GTM verkställa samtycke för icke-Google-taggar?
A: GTM kan blockera icke-Google-taggar med hjälp av triggervillkor och undantagstriggers, men dessa taggar har inte inbyggda samtyckeskontroller. Blockeringslogiken måste konfigureras manuellt i GTM.
Q: Vad är skillnaden mellan ad_storage och ad_user_data?
A: ad_storage kontrollerar om annonseringscookies sätts på användarens enhet. ad_user_data kontrollerar om användardata (såsom hashade e-postadresser) får skickas till Googles servrar för annonseringsändamål [1].
Q: Är GTM:s förhandsgranskningsläge tillräckligt för samtyckestester?
A: Förhandsgranskningsläget är det primära verktyget men bör kompletteras med webbläsarens utvecklarverktyg för att bekräfta att inga cookies sätts innan samtycke ges och inga nätverksförfrågningar bär personliga identifierare.
Q: Betyder nekande av samtycke att Google inte får några data alls?
A: Nej. När samtycke nekas kan Google-taggar med inbyggda samtyckeskontroller fortfarande skicka anonymiserade, cookieless pings till Googles servrar. Dessa pings möjliggör statistisk modellering men inkluderar inte personliga identifierare [3].
Q: Vad är IAB TCF och varför är det viktigt för GTM?
A: IAB Transparency and Consent Framework (TCF) v2.0 är en branschstandard för att kommunicera samtyckessignaler mellan CMP:er och annonsteknikleverantörer. GTM integreras med TCF v2.0, vilket säkerställer att samtyckesbeslut överförs korrekt till Googles tjänster [3].
Q: Behöver jag separata GTM-containrar för olika länder?
A: Inte nödvändigtvis. En enda container kan betjäna olika samtyckesupplevelser med hjälp av geo-målningsvariabler och villkorlig tagglogik. Separata containrar är användbara när olika team hanterar olika regionala egenskaper.
Q: Vad ska jag göra om en taggleverantör inte stöder Consent Mode?
A: Använd GTM:s triggervillkor för att blockera taggen helt tills den lämpliga samtyckeshändelsen aktiveras. Lita inte på att leverantörens tagg självreglerar.
Q: Hur integreras Biscotti CMP med GTM?
A: Biscotti CMP erbjuder en GTM-nativ integration som automatiskt skickar Consent Mode v2-signaler till datalagret, vilket eliminerar behovet av manuell gtag-skrivning och minskar konfigurationsfel.
Slutsats
Mästra Google Tag Manager för efterlevnad av samtyckesarbetsflöden är inte en engångskonfigurationsuppgift, det är en pågående operativ disciplin. Den tekniska grunden är tydlig: distribuera Consent Mode v2 med konservativa standarder, använd samtyckesinitialiseringstriggern för att verkställa aktiveringsordningen, koppla en kapabel CMP som Biscotti CMP, och granska samtyckesöversiktssidan regelbundet.
Handlingsbara nästa steg:
- Granska din nuvarande GTM-container med hjälp av samtyckesöversiktssidan för att identifiera eventuella taggar som saknar samtyckeskonfiguration
- Verifiera att du kör Consent Mode v2 (inte v1) genom att kontrollera efter
ad_user_dataochad_personalizationparametrar i ditt datalager - Bekräfta att samtyckesinitialiseringstriggern är den första händelsen i GTM:s förhandsgranskningsläges aktiverings tidslinje
- Granska alla icke-Google-taggar för manuell triggerbaserad blockering där inbyggda samtyckeskontroller inte är tillgängliga
- Schemalägg en kvartalsvis granskning av samtyckeskonfigurationen i samband med eventuella nya taggtillägg eller regulatoriska förändringar
- Engagera juridisk rådgivning för att validera att ditt samtyckesmeddelandes språk och juridiska grundbestämningar är aktuella
Organisationer som behandlar samtyckeskonfiguration som en efterlevnadschecklista kommer att stöta på luckor. De som bygger in det i sin standard GTM-styrningsprocess kommer att upprätthålla både regulatorisk ställning och datakvalitet när integritetslandskapet fortsätter att utvecklas.
Referenser
[1] support.google - https://support.google.com/tagmanager/answer/13695607?hl=en&utm_source=openai
[2] support.google - https://support.google.com/tagmanager/answer/10718549?hl=en&utm_source=openai
[3] support.google - https://support.google.com/tagmanager/answer/12329599?hl=en&utm_source=openai
[4] arxiv - https://arxiv.org/abs/2312.08806?utm_source=openai
[5] Watch - https://www.youtube.com/watch?v=A0NSEddMHl0&utm_source=openai