
Hızlı Cevap: 2026'da faaliyet gösteren web siteleri, temelde yeniden tasarlanmış bir uyum ortamıyla karşı karşıya. Artık en az 20 ABD eyaletinde aktif veya yeni yürürlüğe giren gizlilik yasaları bulunuyor, AB'nin düzenleyici çerçevesi genişlemeye devam ediyor ve Asya-Pasifik ile Latin Amerika'daki düzenleyiciler yeni yükümlülükler getirdi. Web sitenizi 2026'ya uyarlamak, yalnızca bir politika belgesini güncellemekle kalmayıp, gizliliği teknik mimarinize, onay arayüzlerinize ve veri işleme iş akışlarınıza entegre etmek anlamına geliyor.
Anahtar Noktalar
- 2026'da gizlilik uyumu, bir belge hazırlama çalışmasından mühendislik ve ürün tasarımı gereksinimine kaymıştır.
- Yeni veya değiştirilmiş gizlilik yasaları, 20'den fazla ABD eyaletinde aktiftir; Indiana, Kentucky ve Rhode Island 2026'da uygulamaya geçiyor [8].
- GDPR, küresel bir standart olmaya devam ediyor, ancak uygulama artık yalnızca veri işleme sözleşmelerini değil, aynı zamanda onay arayüzü tasarımını da inceliyor.
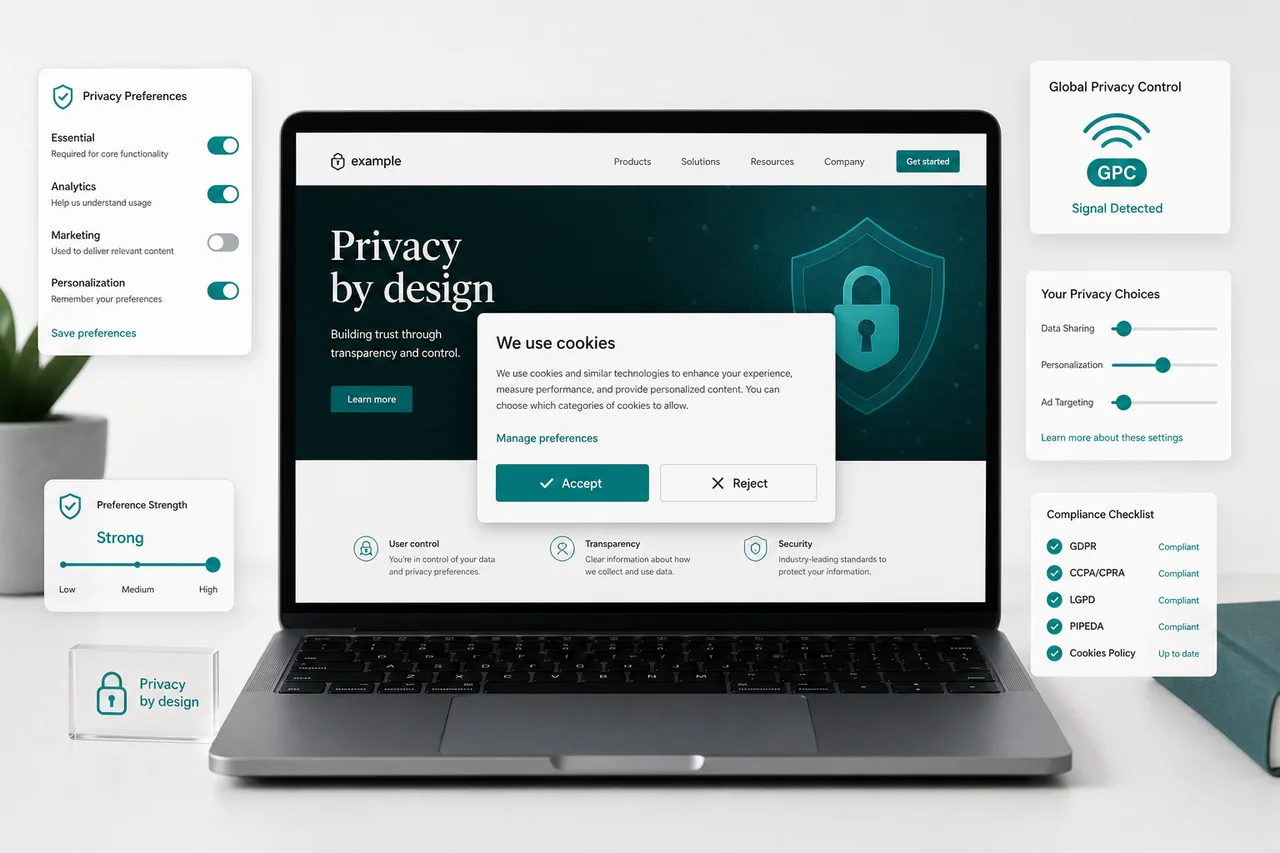
- "Tümünü Reddet" butonu, mevcut düzenleyici beklentilere göre "Tümünü Kabul Et" kadar belirgin olmalıdır [9].
- Küresel Gizlilik Kontrolü (GPC) sinyalleri, uyumlu web siteleri tarafından otomatik olarak tanınmalı ve saygı gösterilmelidir [8].
- Connecticut, 1 Temmuz 2026 itibarıyla sinirsel verileri hassas kişisel bilgi olarak sınıflandırmaktadır [8].
- Küçük işletmeler, hacim veya gelir eşiklerini karşıladıklarında çoğu eyalet düzeyindeki gizlilik yasalarından muaf değildir.
- Bir onay yönetim platformu (CMP) artık pratik bir gereklilik haline gelmiştir, isteğe bağlı bir iyileştirme değil.
- Uyum sağlamama cezaları milyonlara ulaşabilir; uygulama eylemleri dünya genelinde hızlanmaktadır [9].
- Gizlilik politikası güncellemeleri tek başına yetersizdir; teknik kontroller, onay mimarisi ve veri sahibi hakları iş akışlarının gözden geçirilmesi gerekmektedir.
2026'da Uymanız Gereken Ana Gizlilik Yasaları Nelerdir
Kısa cevap: bu, kullanıcılarınızın bulunduğu yere bağlıdır, yalnızca işinizin kayıtlı olduğu yere değil. 2026'da, AB, Birleşik Krallık, Kaliforniya veya diğer birçok yargı alanında kullanıcılarından kişisel veri toplayan herhangi bir web sitesi, her kullanıcının bulunduğu yere uygun yasaya uymalıdır.
Küresel olarak web sitelerini etkileyen en önemli çerçeveler şunlardır:
| Yargı Alanı | Yasa/Çerçeve | 2026 Ana Gelişme |
|---|---|---|
| Avrupa Birliği | GDPR + AB Veri Yasası | Tasarım düzeyinde yükümlülükler; birlikte çalışabilirlik gereksinimleri [5] |
| Birleşik Krallık | UK GDPR + DPDI Yasası | Dijital doğrulama hizmetleri düzenlemesi [5] |
| Kaliforniya | CCPA/CPRA | Siber güvenlik denetimi + genişletilmiş risk değerlendirmeleri [8] |
| Indiana, Kentucky, Rhode Island | Eyalet CPA'ları | Uygulama 1 Ocak / 1 Temmuz 2026'da başlıyor [8] |
| Vietnam | PDPL | Yeni kapsamlı kişisel veri yasası [5] |
| Avustralya | Gizlilik Yasası değişiklikleri | Otomatik karar verme şeffaflık kuralları [5] |
Bunların ötesinde, dünya genelinde 50'den fazla yargı alanı artık aktif veri gizliliği çerçevelerine sahiptir [7]. Uluslararası trafiğe sahip web siteleri, kullanıcı tabanlarına hangi yasaların uygulandığını belirlemek için bir yargı alanı haritalama çalışması yapmalıdır.
GDPR 2026'da Nasıl Değişiyor
GDPR kendisi temelde yeniden yazılmamıştır, ancak uygulama bağlamı önemli ölçüde değişmiştir. GDPR'nin mevcut gerekliliklerine tasarım yükümlülükleri ekleyen AB Veri Yasası, artık kuruluşları gizliliği ürün mimarisine entegre etmeye zorlamaktadır [5].
Pratikte bu, şunları ifade eder:
- Onay alma teknik olarak doğrulanabilir olmalıdır, yalnızca politika beyanı değil.
- Veri taşınabilirliği teknik olarak etkinleştirilmelidir, yapılandırılmış dışa aktarma formatları ile.
- Birlikte çalışabilirlik yükümlülükleri, onay tercihlerinin sistemler arasında taşınabilmesini gerektirir.
- Düzenleyiciler, onay arayüzlerinin karanlık desenler kullanıp kullanmadığını inceliyor ve asimetrik buton tasarımları için cezalar veriliyor [9].
2026 uygulama ortamı, kötü tasarlanmış bir çerez banner'ını bir uyum hatası olarak değerlendiriyor, kozmetik bir sorun olarak değil.
GDPR ve CCPA Uyumunun Farkı Nedir
GDPR (AB) ve CCPA/CPRA (Kaliforniya) aynı felsefi hedefi paylaşmakla birlikte, kapsam, yasal dayanak ve teknik gereklilikler açısından farklılık gösterir. Hem AB hem de Kaliforniya kullanıcılarına hizmet veren web siteleri, her iki çerçeveyi de aynı anda karşılamalıdır.
Ana farklar:
- Yasal dayanak: GDPR, her işleme faaliyeti için yasal bir dayanak gerektirir (onay, meşru menfaat, sözleşme vb.). CCPA, veri satışları ve paylaşımı için bir opt-out modeli ile çalışır, tüm işlemler için opt-in gereksinimi yoktur.
- Hak kapsamı: GDPR, düzeltme ve işleme kısıtlaması gibi daha geniş haklar tanır. CCPA, düzeltme hakkı ve hassas kişisel bilgilerin kullanımını sınırlama hakkı ekler.
- Eşikler: CCPA, gelir veya veri hacmi eşiklerini karşılayan işletmelere uygulanır; GDPR, boyutuna bakılmaksızın AB sakinlerinin verilerini işleyen herhangi bir kuruluşa uygulanır.
- Uygulama: GDPR uygulaması Veri Koruma Otoriteleri tarafından yürütülür; CCPA uygulaması Kaliforniya Gizlilik Koruma Ajansı (CPPA) tarafından yürütülür.
Bir web sitesi, her iki çerçeveyi de karşılamak için dikkatli bir mimari olmadan tek bir onay banner tasarımı kullanamaz. GDPR'nın izleme çerezleri için opt-in gereksinimi, CCPA'nın opt-out modeli ile çelişir ve kullanıcı konumuna dayalı koşullu mantık gerektirir.
2026 İçin Gizlilik Politikanızı Güncellemeniz Gerekiyor Mu
Evet, ve yalnızca bir politika güncellemesi yeterli değildir. Gizlilik politikaları, mevcut veri uygulamalarını doğru bir şekilde yansıtmalı, tüm üçüncü taraf işlemcileri listelemeli, otomatik karar verme durumlarını açıklamalı ve kullanıcıların her uygulanabilir yasaya göre haklarını nasıl kullanabileceklerini açıklamalıdır [8].
Belgenin kendisinin ötesinde, web sitelerinin doğrulaması gerekenler:
- Hak talep mekanizmasının (veri erişimi, silme, taşınabilirlik) işlevsel olması ve yanıt süreleri gereksinimlerini karşılaması
- Hassas veri kategorilerinin (1 Temmuz 2026 itibarıyla Connecticut'taki sinirsel veriler dahil) doğru bir şekilde tanımlanması ve işlenmesi [8]
- Üçüncü taraf veri paylaşım bildirimlerinin güncel ve doğru olması
- Politikanın her sayfadan erişilebilir olması, mobilde başarısız olan bir alt bilgi bağlantısında gömülü olmaması
2026'da İşletmenizi Etkileyecek Gizlilik Düzenlemeleri Nelerdir ve Sitenizin Güncellemeye İhtiyacı Olup Olmadığını Nasıl Anlarsınız
Bir web sitesi, aktif gizlilik yasalarının bulunduğu yargı alanlarından kullanıcılarından herhangi bir kişisel veri (isimler, e-postalar, IP adresleri, çerezler, davranışsal veriler) topluyorsa uyum güncellemelerine ihtiyaç duyar. IP adreslerinin yalnızca GDPR kapsamında kişisel veri oluşturduğunu göz önünde bulundurursak, uluslararası trafiğe sahip hemen hemen her web sitesi bu tanıma uyar.
Bu karar çerçevesini kullanın:
- Google Analytics, Meta Pixel veya herhangi bir davranışsal izleme kullanıyorsanız: uyumlu bir onay mekanizmasına ihtiyacınız var.
- E-posta adresleri topluyorsanız: yasal bir dayanağa ve net bir gizlilik bildirimine ihtiyacınız var.
- Kaliforniya, AB, Birleşik Krallık veya 20'den fazla aktif ABD eyalet yargı alanlarından kullanıcılarınız varsa: yargı alanına özgü hak iş akışlarına ihtiyacınız var.
- AI destekli kişiselleştirme veya öneri sistemleri kullanıyorsanız: Avustralya ve AB kurallarına göre otomatik karar verme bildirim yükümlülükleriniz olabilir [5].
Siteniz 2026'da Gizlilik Yasalarına Uymuyorsa Ne Olur
Uygulama hızlanıyor. TrustArc'ın 2026 uygulama analizi, yalnızca büyük işletmeleri değil, orta ölçekli şirketleri ve SaaS platformlarını hedef alan düzenleyici eylemlerde bir artış kaydediyor [9]. GDPR kapsamındaki cezalar, küresel yıllık cirosunun %4'üne veya 20 milyon euroya kadar ulaşabilir, hangisi daha yüksekse. ABD eyaletlerindeki cezalar değişiklik gösterir, ancak genellikle kasıtlı ihlaller için 2,500 ila 7,500 dolar arasında değişir.
Doğrudan cezaların ötesinde, uyumsuz siteler şunlarla karşılaşabilir:
- Kullanıcı şikayetleriyle tetiklenen düzenleyici soruşturmalar
- Kaliforniya'da belirli veri kategorileri için zorunlu denetimler [8]
- Kamuya açık uygulama kararlarından kaynaklanan itibar kaybı
- Özel dava haklarını içeren eyalet yasaları uyarınca potansiyel medeni sorumluluk
Risk hesaplaması değişti: uyum maliyeti, artık çoğu işletme için tek bir uygulama eyleminin maliyetinden sürekli olarak daha düşüktür.
Bir Web Sitesini Gizlilik Uyumlu Hale Getirmenin Maliyeti Ne Kadardır
Maliyetler, web sitesinin karmaşıklığı, mevcut uyum durumu ve ilgili yargı alanlarına bağlı olarak önemli ölçüde değişir. 2026'da orta ölçekli bir web sitesi için makul bir maliyet dağılımı:
- Onay yönetim platformu: Trafik hacmine ve özelliklere bağlı olarak aylık birkaç yüz dolara kadar ücretsiz.
- Gizlilik politikası taslağı veya hukuki inceleme: Yargı alanı karmaşıklığına bağlı olarak 500 ila 5,000+ dolar.
- Teknik uygulama (geliştirici süresi): Standart bir CMS tabanlı site için 10 ila 40 saat.
- Sürekli uyum izleme: Otomatik tarama araçları için aylık 100 ila 500 dolar.
Karmaşık veri ekosistemlerine sahip işletmeler için maliyetler önemli ölçüde artar. Gizlilik altyapısı olarak kabul edildiğinde, uyum giderek bir ürün ve mühendislik bütçesi kalemi haline geliyor, yalnızca hukuki bir kalem değil [5].
Sitenizde Gizlilik Uyumunu Uygulamanın En Kolay Yolu Nedir
En pratik başlangıç noktası, çerez onayını, tercih depolamayı, GPC sinyal tanıma ve onay kaydını otomatik olarak yöneten bir onay yönetim platformu (CMP) dağıtmaktır. Bir CMP, onay mantığını elle kodlama ihtiyacını ortadan kaldırır ve onay mimarisinin düzenleyici değişikliklerle uyumlu kalmasını sağlar.
Biscotti CMP, GPC sinyal tanıma, amaç bazında ayrıntılı onay ve düzenleyicilerin artık beklediği eşit öncelikli opt-out mekanizmalarını içeren modern onay yönetiminin teknik gereksinimlerini karşılamak üzere tasarlanmış bir platformdur [8][9].
Bir CMP'nin ötesinde, uygulama kontrol listesi şunları içerir:
- Sitenizde şu anda yüklenen tüm üçüncü taraf betiklerini ve çerezlerini denetleyin.
- Her çerezi amacıyla kategorize edin (kesinlikle gerekli, analiz, pazarlama, tercihler).
- Onay verilmeden önce gerekli olmayan betiklerin yüklenmesini engelleyin.
- Belgelendirilmiş yanıt iş akışları ile bir veri sahibi hak talep formu uygulayın.
- Gizlilik politikanızı mevcut uygulamaları ve geçerli yasaları yansıtacak şekilde güncelleyin.
- Onay arayüzünüzü karanlık desenler için test edin (asimetrik butonlar, kafa karıştırıcı dil, önceden işaretlenmiş kutular).
Küçük İşletmelerin Gizlilik Gereksinimleri Büyük Şirketlerden Farklı Mıdır
Küçük işletmeler kategorik olarak muaf değildir, ancak birçok yasa boyuta dayalı eşikler içerir. Örneğin, CCPA, yıllık brüt gelirleri 25 milyon dolardan fazla olan işletmelere veya yılda 100,000 veya daha fazla tüketicinin kişisel bilgilerini satın alan, satan veya paylaşan işletmelere veya yıllık gelirlerinin %50'sinden fazlasını kişisel bilgi satmaktan elde eden işletmelere uygulanır.
GDPR ise, boyutuna bakılmaksızın AB kişisel verilerini işleyen herhangi bir kuruluşa uygulanır, ancak çok küçük kuruluşları bazı kayıt tutma gerekliliklerinden muaf tutar.
Küçük işletmeler için pratik rehberlik:
- Siteniz Google Analytics veya herhangi bir reklam yeniden hedefleme kullanıyorsa, GDPR onay gereklilikleri şirket boyutuna bakılmaksızın geçerlidir.
- Önemli Kaliforniya trafiği olan ABD merkezli bir e-ticaret sitesi işletiyorsanız, CCPA eşiklerini karşılayıp karşılamadığınızı doğrulayın.
- Yasal eşiklerin altında bile, temel bir gizlilik politikası ve işlevsel bir opt-out mekanizması, düzenleyici riski azaltır ve kullanıcı güvenini artırır.
Gizlilik Uyumunda İnsanların Yaptığı Yaygın Hatalar
2026'da en fazla uygulama dikkatini çeken hatalar şunlardır:
- Asimetrik onay butonları: "Tümünü Kabul Et" butonunu görsel olarak baskın hale getirirken "Tümünü Reddet" butonunu gömmek artık bir karanlık desen ve uyum hatası olarak değerlendirilmektedir [9].
- Engellemeden onay alma: Bir seçim yapılmadan önce üçüncü taraf betiklerinin arka planda yüklenmesiyle birlikte bir onay banner'ı göstermek.
- GPC sinyallerini göz ardı etmek: Tarayıcı düzeyindeki Küresel Gizlilik Kontrolü sinyallerini geçerli opt-out talepleri olarak tanımamak [8].
- Güncel olmayan tedarikçi listeleri: Artık kullanılmayan işlemcileri listeleyen veya yeni olanları atlayan gizlilik politikaları.
- Belgelendirilmiş bir saklama politikası olmaması: Verileri tanımlanmış saklama süreleri olmadan toplamak, GDPR'nın saklama sınırlaması ilkesini ihlal eder.
- Uyumu tek seferlik bir proje olarak görmek: Gizlilik yükümlülükleri yasalar geliştikçe değişir; 2024'teki bir kurulum, 2026 gereksinimlerini karşılamayabilir.
Farklı Ülkelerden Uluslararası Kullanıcılarla Nasıl Baş Etmeli
Uluslararası trafiğe sahip web siteleri, coğrafi hedefli onay mantığına ihtiyaç duyar. Almanya'dan bir kullanıcı, herhangi bir izleme başlamadan önce GDPR uyumlu bir opt-in onayı almalıdır. Kaliforniya'dan bir kullanıcı, "Kişisel Bilgilerimi Satmayın veya Paylaşmayın" bildirimi ve opt-out mekanizması almalıdır. Kapsamlı bir gizlilik yasası olmayan bir yargı alanından bir kullanıcı, basitleştirilmiş bir bildirim alabilir.
Bu, şunları gerektirir:
- Kullanıcı yargı alanını tespit etmek için IP tabanlı coğrafi konumlandırma.
- Uygun versiyonu sunan koşullu onay banner mantığı.
- Yargı alanına göre ayrı onay kayıtları.
- Birden fazla düzenleyici çerçeveyi aynı anda yönetebilen bir CMP.
AB Veri Yasası'nın birlikte çalışabilirlik gereklilikleri, onay tercihlerinin, teknik olarak mümkün olduğunda, kullanıcının etkileşimde bulunduğu hizmetler arasında taşınabilir olması gerektiği anlamına gelir [5].
SSS
S: Sadece gerekli çerezleri kullanıyorsam web sitemin bir çerez banner'ına ihtiyacı var mı?
C: Hayır. Kesinlikle gerekli çerezler, GDPR veya çoğu eyalet yasası altında onay gerektirmez. Ancak, hangi çerezlerin kullanıldığını ve nedenini açıklayan bir gizlilik bildirimi sağlamanız gerekir.
S: Küresel Gizlilik Kontrolü (GPC) sinyali nedir?
C: GPC, bir kullanıcının opt-out tercihlerini web sitelerine otomatik olarak ileten bir tarayıcı düzeyinde sinyaldir. Kaliforniya yasası ve diğer birkaç eyalet çerçevesi altında, web siteleri GPC sinyallerini geçerli opt-out talepleri olarak tanımalı ve saygı göstermelidir [8].
S: Gizlilik politikamı ne sıklıkla güncellemeliyim?
C: Gizlilik politikanızı en az yılda bir gözden geçirin ve yeni veri işlemcileri eklediğinizde, veri uygulamalarını değiştirdiğinizde veya kullanıcılarınızı etkileyen yeni bir yasa yürürlüğe girdiğinde güncelleyin.
S: Ücretsiz bir çerez onay eklentisi kullanabilir miyim ve yine de uyumlu olabilir miyim?
C: Olabilir, ancak ücretsiz araçlar genellikle 2026 düzenlemelerinin gerektirdiği onay kaydı, GPC tanıma ve ayrıntılı amaç yönetimi eksik olabilir. Kullandığınız herhangi bir aracın mevcut teknik standartları karşıladığından emin olun.
S: "Tasarımla gizlilik" nedir ve bu benim web siteme uygulanır mı?
C: Tasarımla gizlilik, veri korumasını sistemlerin başından itibaren inşa etmek anlamına gelir, sonradan eklemek yerine. AB Veri Yasası ve GDPR, kişisel verileri işleyen kuruluşlar için bu ilkeyi yasal bir yükümlülük olarak yerleştirir [5].
S: Gizlilik politikası çerez politikası ile aynı mıdır?
C: Hayır. Gizlilik politikası, tüm kişisel veri toplama ve işleme faaliyetlerini kapsar. Çerez politikası, sitenizin kullandığı çerezleri, amaçlarını ve kullanıcıların bunları nasıl yönetebileceğini özel olarak açıklar. Birçok site, her iki belgeyi de tek bir belgede birleştirir; bu, gerekli tüm bilgilerin mevcut olması şartıyla kabul edilebilir.
S: Sinirsel veri nedir ve 2026'da neden önemlidir?
C: Sinirsel veri, beyin aktivitesinden veya nörolojik sinyallerden türetilen bilgileri ifade eder. Connecticut, 1 Temmuz 2026 itibarıyla bunu hassas kişisel bilgi olarak açıkça sınıflandırmıştır; bu da gelişmiş biyometrik veya nöro-veri teknolojileri kullanan sitelerin daha yüksek koruma standartları uygulaması gerektiği anlamına gelir [8].
S: Veri sahibi erişim talebine ne kadar sürede yanıt vermeliyim?
C: GDPR uyarınca, standart yanıt süresi bir takvim ayıdır; karmaşık talepler için iki ek ay uzatılabilir. Kaliforniya'nın CPRA'sı, yanıt süresinin 45 gün içinde verilmesini gerektirir ve 45 günlük bir uzatma imkanı sunar.
Sonuç
Web sitenizi 2026'ya uyarlamak: küresel gizlilik uyumunun geleceği artık bir yasal kontrol listesi egzersizi değildir. Bu, onay arayüzü tasarımından veri mimarisi, tedarikçi yönetimi ve sürekli izlemeye kadar uzanan bir ürün ve mühendislik taahhüdüdür.
Web sitesi sahipleri ve geliştiriciler için uygulanabilir sonraki adımlar:
- Toplanan verileri, kimlerin topladığını ve hangi yasal dayanak altında toplandığını haritalamak için tam bir çerez ve veri akışı denetimi gerçekleştirin.
- GPC sinyallerini, eşit öncelikli opt-out ve çoklu yargı alanı mantığını destekleyen bir onay yönetim platformu (CMP) dağıtın, örneğin Biscotti CMP.
- Gizlilik politikanızı 2026 yükümlülüklerini yansıtacak şekilde güncelleyin, yeni eyalet yasaları ve hassas veri kategorilerini dahil edin.
- Düzenleyiciler bunu sizin için yapmadan önce onay arayüzünüzü karanlık desenler için test edin.
- Yeni yükümlülükler yürürlüğe girdiğinde yakalamak için en az yılda bir düzenli uyum gözden geçirme döngüsü oluşturun.
Gizlilik uyumunu altyapı olarak gören kuruluşlar, uygulama denetimi, kullanıcı güveni ve 2026'dan sonra gelişmeye devam eden düzenleyici ortam için daha iyi bir konumda olacaktır.
Referanslar
[2] Global Data Privacy Laws 2026 - https://www.kiteworks.com/regulatory-compliance/global-data-privacy-laws-2026/
[3] Global Privacy Watchlist - https://www.mayerbrown.com/en/insights/publications/2026/01/global-privacy-watchlist
[4] Global Privacy Compliance Trends In 2026 - https://www.schellman.com/blog/privacy/global-privacy-compliance-trends-in-2026
[5] Data Privacy Ai Regulatory And Compliance Update 2026 - https://www.kasowitz.com/media/viewpoints/data-privacy-ai-regulatory-and-compliance-update-2026/
[6] The 5 Trends Shaping Global Privacy And Enforcement In 2026 - https://www.onetrust.com/blog/the-5-trends-shaping-global-privacy-and-enforcement-in-2026/
[7] International Lawyers Guide Data Privacy Laws 2026 Navigating 50 Plus Jurisdictions - https://globallawlists.org/insights/international-lawyers-guide-data-privacy-laws-2026-navigating-50-plus-jurisdictions
[8] Privacy Laws 2026 - https://secureprivacy.ai/blog/privacy-laws-2026
[9] Privacy Enforcement Surging 2026 - https://trustarc.com/resource/privacy-enforcement-surging-2026/