
Швидка відповідь: Веб-сайти, що працюють у 2026 році, стикаються з фундаментально переробленим ландшафтом відповідності. Принаймні 20 штатів США мають активні або нові закони про конфіденційність, регуляторна структура ЄС продовжує розширюватися, а регулятори в Азійсько-Тихоокеанському регіоні та Латинській Америці запровадили нові зобов'язання. Адаптація вашого веб-сайту до 2026 року означає вбудовування конфіденційності у вашу технічну архітектуру, інтерфейси згоди та робочі процеси обробки даних, а не просто оновлення документу політики.
Основні висновки
- Відповідність вимогам конфіденційності у 2026 році змістилася з документального процесу до вимог інженерії та дизайну продукту
- Нові або змінені закони про конфіденційність діють у понад 20 штатах США, причому Індіана, Кентуккі та Род-Айленд почнуть виконання у 2026 році [8]
- GDPR залишається глобальним еталоном, але виконання тепер перевіряє дизайн інтерфейсу згоди, а не лише угоди про обробку даних
- Кнопка "Відхилити все" повинна бути такою ж помітною, як "Прийняти все" відповідно до поточних регуляторних очікувань [9]
- Сигнали глобального контролю конфіденційності (GPC) повинні автоматично визнаватися та поважатися відповідними веб-сайтами [8]
- Коннектикут тепер класифікує нейронні дані як чутливу особисту інформацію з 1 липня 2026 року [8]
- Малі підприємства не звільняються від більшості законів про конфіденційність на рівні штатів, як тільки вони досягають обсягу або доходу
- Платформа управління згодою (CMP) тепер є практичною необхідністю, а не необов'язковим доповненням
- Штрафи за невиконання можуть сягати мільйонів; дії з виконання прискорюються в усьому світі [9]
- Оновлення політики конфіденційності недостатньо; технічні контролі, архітектура згоди та робочі процеси прав суб'єктів даних також потребують перегляду
Які основні закони про конфіденційність ви повинні дотримуватися у 2026 році
Коротка відповідь: це залежить від того, де розташовані ваші користувачі, а не лише від того, де зареєстрований ваш бізнес. У 2026 році будь-який веб-сайт, що збирає особисті дані від користувачів у ЄС, Великій Британії, Каліфорнії або десятках інших юрисдикцій, повинен дотримуватися відповідного закону для кожного місця розташування користувача.
Найзначніші структури, що впливають на веб-сайти у всьому світі, включають:
| Юрисдикція | Закон/Структура | Основний розвиток 2026 року |
|---|---|---|
| Європейський Союз | GDPR + Закон про дані ЄС | Зобов'язання на рівні дизайну; вимоги до інтероперабельності [5] |
| Велика Британія | UK GDPR + Закон DPDI | Регулювання цифрових послуг верифікації [5] |
| Каліфорнія | CCPA/CPRA | Аудит кібербезпеки + розширені оцінки ризиків [8] |
| Індіана, Кентуккі, Род-Айленд | Державні CPA | Виконання починається 1 січня / 1 липня 2026 року [8] |
| В'єтнам | PDPL | Новий комплексний закон про особисті дані [5] |
| Австралія | Зміни до Закону про конфіденційність | Правила прозорості автоматизованого прийняття рішень [5] |
Окрім цього, понад 50 юрисдикцій у всьому світі зараз підтримують активні рамки конфіденційності даних [7]. Веб-сайти з міжнародним трафіком повинні провести картографування юрисдикцій, щоб визначити, які закони застосовуються до їхньої бази користувачів.
Як змінюється GDPR у 2026 році
GDPR сам по собі не був фундаментально переписаний, але його контекст виконання суттєво змінився. Закон про дані ЄС, який накладає зобов'язання на рівні дизайну на існуючі вимоги GDPR, тепер зобов'язує організації вбудовувати конфіденційність у архітектуру продукту, а не накладати її пізніше [5].
Практично це означає:
- Збір згоди повинен бути технічно перевіряємим, а не лише заявленим у політиці
- Портативність даних повинна бути технічно забезпечена, з структурованими форматами експорту
- Вимоги до інтероперабельності вимагають, щоб переваги згоди могли переміщатися між системами
- Регулятори перевіряють, чи використовують інтерфейси згоди темні шаблони, з накладенням штрафів за асиметричні дизайни кнопок [9]
Середовище виконання у 2026 році розглядає погано спроектований банер cookie як невиконання вимог, а не косметичну проблему.
Яка різниця між відповідністю GDPR та CCPA
GDPR (ЄС) та CCPA/CPRA (Каліфорнія) мають однакову філософську мету, але відрізняються за обсягом, правовою основою та технічними вимогами. Веб-сайти, що обслуговують як користувачів ЄС, так і Каліфорнії, повинні задовольняти обидві структури одночасно.
Основні відмінності:
- Правова основа: GDPR вимагає законної основи для кожної діяльності з обробки (згода, законний інтерес, контракт тощо). CCPA працює за моделлю відмови від даних і обміну, а не за вимогою згоди для всієї обробки
- Обсяг прав: GDPR надає ширші права, включаючи виправлення та обмеження обробки. CCPA додає право на виправлення та право обмежити використання чутливої особистої інформації
- Пороги: CCPA застосовується до бізнесу, що відповідає порогам доходу або обсягу даних; GDPR застосовується до будь-якої організації, що обробляє дані резидентів ЄС незалежно від розміру
- Виконання: Виконання GDPR здійснюється органами захисту даних; виконання CCPA покладається на Агентство захисту конфіденційності Каліфорнії (CPPA)
Веб-сайт не може використовувати один дизайн банера згоди, щоб задовольнити обидві структури без ретельної архітектури. Вимога згоди за GDPR для трекінгових cookie конфліктує з моделлю відмови CCPA, що вимагає умовної логіки на основі місця розташування користувача.
Чи потрібно оновлювати вашу політику конфіденційності для 2026 року
Так, і оновлення політики недостатньо. Політики конфіденційності повинні точно відображати поточні практики обробки даних, перераховувати всіх третіх осіб-процесорів, описувати автоматизоване прийняття рішень, де це застосовно, і пояснювати, як користувачі можуть реалізувати свої права відповідно до кожного застосовного закону [8].
Окрім самого документу, веб-сайти повинні перевірити, що:
- Механізм запиту прав (доступ до даних, видалення, портативність) функціонує та відповідає вимогам щодо часу відповіді
- Категорії чутливих даних (включаючи нейронні дані в Коннектикуті з 1 липня 2026 року) ідентифіковані та обробляються правильно [8]
- Розкриття обміну даними з третіми особами актуальні та точні
- Політика доступна з кожної сторінки, а не захована в посиланні в нижньому колонтитулі, яке не працює на мобільних пристроях
Які регуляції конфіденційності вплинуть на ваш бізнес у 2026 році та як дізнатися, чи потрібні оновлення вашого сайту
Веб-сайт потребує оновлень відповідності, якщо він збирає будь-які особисті дані (імена, електронні адреси, IP-адреси, cookie, поведінкові дані) від користувачів у юрисдикціях з активними законами про конфіденційність. Оскільки IP-адреси самі по собі є особистими даними відповідно до GDPR, практично кожен веб-сайт з міжнародним трафіком підпадає під цю категорію.
Використовуйте цю структуру прийняття рішень:
- Якщо ви використовуєте Google Analytics, Meta Pixel або будь-який трекінг поведінки: вам потрібен механізм згоди, що відповідає вимогам
- Якщо ви збираєте електронні адреси: вам потрібна законна основа та чітке повідомлення про конфіденційність
- Якщо ви працюєте в Каліфорнії або обслуговуєте користувачів з ЄС, Великої Британії або будь-якої з 20+ активних юрисдикцій штатів США: вам потрібні робочі процеси прав, специфічні для юрисдикції
- Якщо ви використовуєте системи персоналізації або рекомендацій на основі штучного інтелекту: ви можете мати зобов'язання щодо розкриття автоматизованого прийняття рішень відповідно до австралійських та європейських правил [5]
Що станеться, якщо ваш сайт не відповідатиме законам про конфіденційність до 2026 року
Виконання прискорюється. Аналіз виконання TrustArc у 2026 році документує сплеск регуляторних дій, з штрафами, що націлені не лише на великі підприємства, а й на середні компанії та платформи SaaS [9]. Штрафи за невиконання вимог GDPR можуть сягати 4% від глобального річного обороту або 20 мільйонів євро, залежно від того, що більше. Штрафи в штатах США варіюються, але зазвичай становлять від 2,500 до 7,500 доларів за навмисне порушення.
Окрім прямих штрафів, невідповідні сайти стикаються з:
- Регуляторними розслідуваннями, ініційованими скаргами користувачів
- Обов'язковими аудитами в Каліфорнії для певних категорій даних [8]
- Репутаційними збитками від публічних рішень про виконання
- Потенційною цивільною відповідальністю відповідно до законів штатів, які включають приватні права на дії
Ризикова калькуляція змінилася: вартість відповідності тепер постійно нижча за вартість одного заходу виконання для більшості бізнесів.
Скільки коштує зробити веб-сайт відповідним вимогам конфіденційності
Витрати значно варіюються в залежності від складності веб-сайту, поточного стану відповідності та залучених юрисдикцій. Розумний розподіл витрат для середнього веб-сайту у 2026 році:
- Платформа управління згодою: Безкоштовно до кількох сотень доларів на місяць залежно від обсягу трафіку та функцій
- Складання політики конфіденційності або юридичний огляд: 500 до 5,000+ доларів залежно від складності юрисдикції
- Технічна реалізація (час розробника): 10 до 40 годин для стандартного сайту на базі CMS
- Постійний моніторинг відповідності: 100 до 500 доларів на місяць для автоматизованих інструментів сканування
Для підприємств з складними екосистемами даних витрати значно зростають. Перехід до конфіденційності як інфраструктури означає, що відповідність все більше стає статтею бюджету продукту та інженерії, а не лише юридичною [5].
Який найпростіший спосіб реалізувати відповідність вимогам конфіденційності на вашому сайті
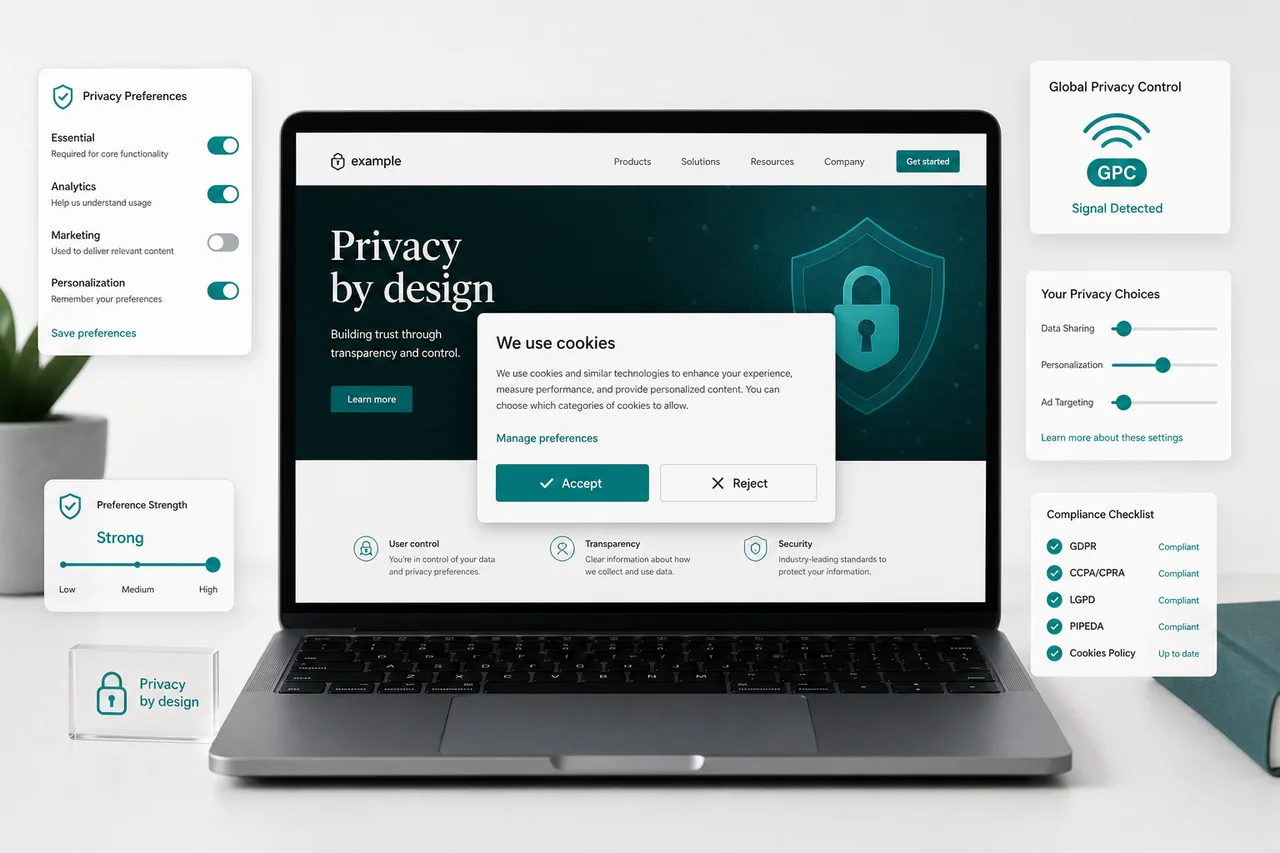
Найбільш практичною відправною точкою є впровадження платформи управління згодою (CMP), яка автоматично обробляє згоду на cookie, зберігання переваг, визнання сигналів GPC та ведення журналу згоди. CMP усуває необхідність ручного кодування логіки згоди та забезпечує, щоб архітектура згоди відповідала змінам регуляцій.
Biscotti CMP є однією з таких платформ, розроблених для обробки технічних вимог сучасного управління згодою, включаючи визнання сигналів GPC, детальну згоду за метою та механізми відмови з рівною помітністю, які тепер очікують регулятори [8][9].
Окрім CMP, контрольний список реалізації включає:
- Аудит усіх сторонніх скриптів і cookie, які зараз завантажуються на вашому сайті
- Класифікація кожного cookie за метою (необхідні, аналітичні, маркетингові, переваги)
- Блокування неістотних скриптів від завантаження до надання згоди
- Реалізація форми запиту прав суб'єкта даних з документованими робочими процесами відповіді
- Оновлення вашої політики конфіденційності, щоб відобразити поточні практики та застосовні закони
- Тестування вашого інтерфейсу згоди на наявність темних шаблонів (асиметричні кнопки, заплутана мова, попередньо позначені поля)
Чи мають малі підприємства інші вимоги до конфіденційності, ніж великі компанії
Малі підприємства не є категорично звільненими, але багато законів включають пороги, засновані на розмірі. CCPA, наприклад, застосовується до бізнесу з річним валовим доходом понад 25 мільйонів доларів або тих, хто купує, продає або ділиться особистою інформацією 100,000 або більше споживачів щорічно, або отримує 50% або більше річного доходу від продажу особистої інформації.
GDPR, навпаки, застосовується до будь-якої організації, що обробляє особисті дані резидентів ЄС незалежно від розміру, хоча він звільняє дуже малі організації від деяких вимог щодо ведення обліку.
Практичні рекомендації для малих підприємств:
- Якщо ваш сайт використовує Google Analytics або будь-яку рекламу повторного таргетування, вимоги згоди GDPR застосовуються незалежно від розміру компанії
- Якщо ви керуєте веб-сайтом електронної комерції в США з значним трафіком з Каліфорнії, перевірте, чи відповідаєте ви порогам CCPA
- Навіть нижче юридичних порогів базова політика конфіденційності та функціональний механізм відмови зменшують регуляторний ризик і підвищують довіру користувачів
Загальні помилки, які люди роблять з відповідністю вимогам конфіденційності
Це помилки, які викликають найбільшу увагу з боку регуляторів у 2026 році:
- Асиметричні кнопки згоди: Зроблення "Прийняти все" візуально домінуючим, в той час як "Відхилити все" заховано, тепер розглядається як темний шаблон і невиконання вимог [9]
- Згода без блокування: Відображення банера згоди, поки сторонні скрипти завантажуються у фоновому режимі до того, як буде зроблено будь-який вибір
- Ігнорування сигналів GPC: Невизнання сигналів глобального контролю конфіденційності на рівні браузера як дійсних запитів на відмову [8]
- Застарілі списки постачальників: Політики конфіденційності, що перераховують процесори, які більше не використовуються, або пропускають нові
- Відсутність документованої політики зберігання: Збір даних без визначених термінів зберігання порушує принцип обмеження зберігання GDPR
- Ставлення до відповідності як до одноразового проекту: Зобов'язання щодо конфіденційності змінюються в міру розвитку законів; налаштування 2024 року може не відповідати вимогам 2026 року
Як обробляти міжнародних користувачів з різних країн
Веб-сайти з міжнародним трафіком потребують гео-орієнтованої логіки згоди. Користувач з Німеччини повинен отримати згоду на відстеження, що відповідає GDPR, перш ніж будь-яке відстеження почнеться. Користувач з Каліфорнії повинен отримати повідомлення "Не продавайте або не діліться моєю особистою інформацією" та механізм відмови. Користувач з юрисдикції без комплексного закону про конфіденційність може отримати спрощене повідомлення.
Це вимагає:
- Геолокації на основі IP для виявлення юрисдикції користувача
- Умовної логіки банера згоди, яка подає відповідну версію
- Окремих записів згоди за юрисдикцією
- CMP, здатної управляти кількома регуляторними рамками одночасно
Вимоги до інтероперабельності Закону про дані ЄС також означають, що переваги згоди повинні, де це технічно можливо, бути переносними між послугами, з якими взаємодіє користувач [5].
Питання та відповіді
Q: Чи потрібен моєму веб-сайту банер cookie, якщо я використовую лише необхідні cookie?
A: Ні. Строго необхідні cookie не вимагають згоди відповідно до GDPR або більшості законів штатів. Однак вам все ще потрібно повідомлення про конфіденційність, яке пояснює, які cookie використовуються і чому.
Q: Що таке сигнал глобального контролю конфіденційності (GPC)?
A: GPC — це сигнал на рівні браузера, який автоматично повідомляє веб-сайтам про перевагу користувача щодо відмови. Відповідно до законодавства Каліфорнії та кількох інших державних рамок, веб-сайти повинні визнавати та поважати сигнали GPC як дійсні запити на відмову [8].
Q: Як часто я повинен оновлювати свою політику конфіденційності?
A: Переглядайте свою політику конфіденційності щонайменше раз на рік і щоразу, коли ви додаєте нових процесорів даних, змінюєте практики обробки даних або коли набирає чинності новий закон, що впливає на ваших користувачів.
Q: Чи можу я використовувати безкоштовний плагін для згоди на cookie і все ще бути відповідним?
A: Можливо, але безкоштовні інструменти часто не мають ведення журналу згоди, визнання GPC та детального управління метою, які вимагають регуляції 2026 року. Переконайтеся, що будь-який інструмент, який ви використовуєте, відповідає поточним технічним стандартам, перш ніж покладатися на нього.
Q: Що таке "конфіденційність за дизайном" і чи стосується це мого веб-сайту?
A: Конфіденційність за дизайном означає вбудовування захисту даних у системи з самого початку, а не додавання його пізніше. Закон про дані ЄС та GDPR обидва вбудовують цей принцип як юридичне зобов'язання для організацій, що обробляють особисті дані [5].
Q: Чи є політика конфіденційності тим же, що й політика cookie?
A: Ні. Політика конфіденційності охоплює всі збори та обробку особистих даних. Політика cookie конкретно описує cookie, які використовує ваш сайт, їх мету та як користувачі можуть ними управляти. Багато сайтів об'єднують обидва документи, що є прийнятним, якщо вся необхідна інформація присутня.
Q: Що таке нейронні дані і чому це важливо у 2026 році?
A: Нейронні дані відносяться до інформації, отриманої з активності мозку або нейрологічних сигналів. Коннектикут чітко класифікував їх як чутливу особисту інформацію з 1 липня 2026 року, що означає, що сайти, які використовують передові біометричні або нейродані технології, повинні застосовувати підвищені стандарти захисту [8].
Q: Скільки часу у мене є для відповіді на запит доступу суб'єкта даних?
A: Відповідно до GDPR, стандартний час відповіді становить один календарний місяць, який може бути продовжено на два додаткові місяці для складних запитів. CPRA Каліфорнії вимагає відповіді протягом 45 днів, з можливістю 45-денної подовження.
Висновок
Адаптація вашого веб-сайту до 2026 року: майбутнє глобальної відповідності вимогам конфіденційності більше не є простою юридичною формальністю. Це зобов'язання в сфері продукту та інженерії, яке охоплює від дизайну інтерфейсу згоди до архітектури даних, управління постачальниками та постійного моніторингу.
Дії для власників веб-сайтів та розробників:
- Проведіть повний аудит cookie та потоку даних, щоб з'ясувати, що збирається, ким і на якій правовій основі
- Впровадьте платформу управління згодою, таку як Biscotti CMP, яка підтримує сигнали GPC, механізми відмови з рівною помітністю та логіку для кількох юрисдикцій
- Оновіть свою політику конфіденційності, щоб відобразити зобов'язання 2026 року, включаючи нові закони штатів та категорії чутливих даних
- Перевірте ваш інтерфейс згоди на наявність темних шаблонів, перш ніж регулятори зроблять це за вас
- Встановіть регулярний цикл перегляду відповідності, щонайменше раз на рік, щоб виявити нові зобов'язання, коли вони набирають чинності
Організації, які сприймають відповідність вимогам конфіденційності як інфраструктуру, а не як документацію, будуть краще підготовлені до перевірок виконання, довіри користувачів та регуляторного середовища, яке продовжує еволюціонувати після 2026 року.
Посилання
[2] Глобальні закони про конфіденційність даних 2026 - https://www.kiteworks.com/regulatory-compliance/global-data-privacy-laws-2026/
[3] Глобальний список спостереження за конфіденційністю - https://www.mayerbrown.com/en/insights/publications/2026/01/global-privacy-watchlist
[4] Глобальні тенденції відповідності вимогам конфіденційності у 2026 році - https://www.schellman.com/blog/privacy/global-privacy-compliance-trends-in-2026
[5] Оновлення регуляторної та відповідності конфіденційності даних Ai 2026 - https://www.kasowitz.com/media/viewpoints/data-privacy-ai-regulatory-and-compliance-update-2026/
[6] 5 тенденцій, що формують глобальну конфіденційність та виконання у 2026 році - https://www.onetrust.com/blog/the-5-trends-shaping-global-privacy-and-enforcement-in-2026/
[7] Міжнародний посібник юристів з законів про конфіденційність даних 2026: орієнтування в 50+ юрисдикціях - https://globallawlists.org/insights/international-lawyers-guide-data-privacy-laws-2026-navigating-50-plus-jurisdictions
[8] Закони про конфіденційність 2026 - https://secureprivacy.ai/blog/privacy-laws-2026
[9] Виконання конфіденційності зростає у 2026 році - https://trustarc.com/resource/privacy-enforcement-surging-2026/