
Швидка відповідь: Темні патерни у банерах cookie — це навмисні дизайнерські рішення, які маніпулюють користувачами, змушуючи їх приймати трекінгові cookie, які вони інакше відхилили б. Вони порушують GDPR та подібні закони про конфіденційність, підриваючи вільно надану, усвідомлену згоду. Виявлення та усунення цих патернів вимагає структурованого аудиту візуальної ієрархії вашого банера, мови та механіки відмови, за яким слідує переробка, що розглядає прийняття та відмову як однаково доступні варіанти.
Основні висновки
- Темні патерни у банерах cookie включають візуальну асиметрію, попередньо відмічені поля, заховані посилання для відмови та емоційно маніпулятивну мову.
- Відповідно до GDPR, згода, отримана через обманливий дизайн, є юридично недійсною, що піддає організації значним штрафам та заходам примусу.
- Європейська рада захисту даних (EDPB) формально класифікувала шість типів темних патернів, що стосуються інтерфейсів згоди.
- Регулятори, включаючи CNIL Франції, видали формальні повідомлення та розпочали заходи примусу проти видавців, які використовують маніпулятивні дизайни банерів cookie [3].
- Агентство з захисту конфіденційності Каліфорнії (CPPA) вимагає "симетрії у виборі", що означає, що відхилення cookie має бути так само простим, як і їх прийняття [1].
- Відповідний банер cookie представляє всі варіанти з однаковою візуальною вагою, використовує просту мову та не вимагає більше кроків для відмови, ніж для прийняття.
- Аудит вашого банера включає перевірку контрасту кнопок, станів попереднього вибору, кількості кроків для відмови та ясності мови.
- Інструменти, такі як Biscotti CMP (www.biscotti-cmp.com), призначені для допомоги власникам веб-сайтів у створенні інтерфейсів згоди, які відповідають сучасним регуляторним стандартам.
- Рамка DPDPA Індії також починає вирішувати питання темних патернів у дизайні згоди, сигналізуючи про глобальну регуляторну конвергенцію [6].
- Користувачі можуть захистити себе, використовуючи розширення браузера, які блокують банери згоди, або вручну отримуючи доступ до сторінок налаштувань cookie безпосередньо.
Що таке темні патерни у банерах cookie
Темні патерни у банерах cookie — це навмисні дизайнерські рішення інтерфейсу, які спрямовують користувачів до надання згоди на трекінг cookie всупереч їх фактичним уподобанням. Замість того, щоб представляти нейтральний вибір, ці дизайни експлуатують когнітивні упередження, візуальну ієрархію та інформаційну асиметрію, щоб створити згоду, якої інакше не існувало б [2].
Термін був введений дизайнером UX Гаррі Брігнеллом для опису маніпулятивного дизайну в більш широкому сенсі, але регулятори з тих пір застосували його конкретно до інтерфейсів управління згодою. У контексті банера cookie темний патерн — це будь-який елемент дизайну, який робить прийняття легшим, швидшим або більш візуально помітним, ніж відмова.
Чому це важливо: Згода, отримана через темні патерни, не є дійсною згідно зі статтею 7 GDPR, яка вимагає, щоб згода була вільно надана та однозначною. Банер, який обманює користувачів, змушуючи їх натискати "Прийняти все", не відповідає цій вимозі, незалежно від того, наскільки технічно складною може бути підлягаюча система управління згодою [2].
Загальні приклади темних патернів у банерах cookie
Декілька повторюваних типів темних патернів з'являються у банерах cookie, і регулятори задокументували їх у керівництві з примусу.
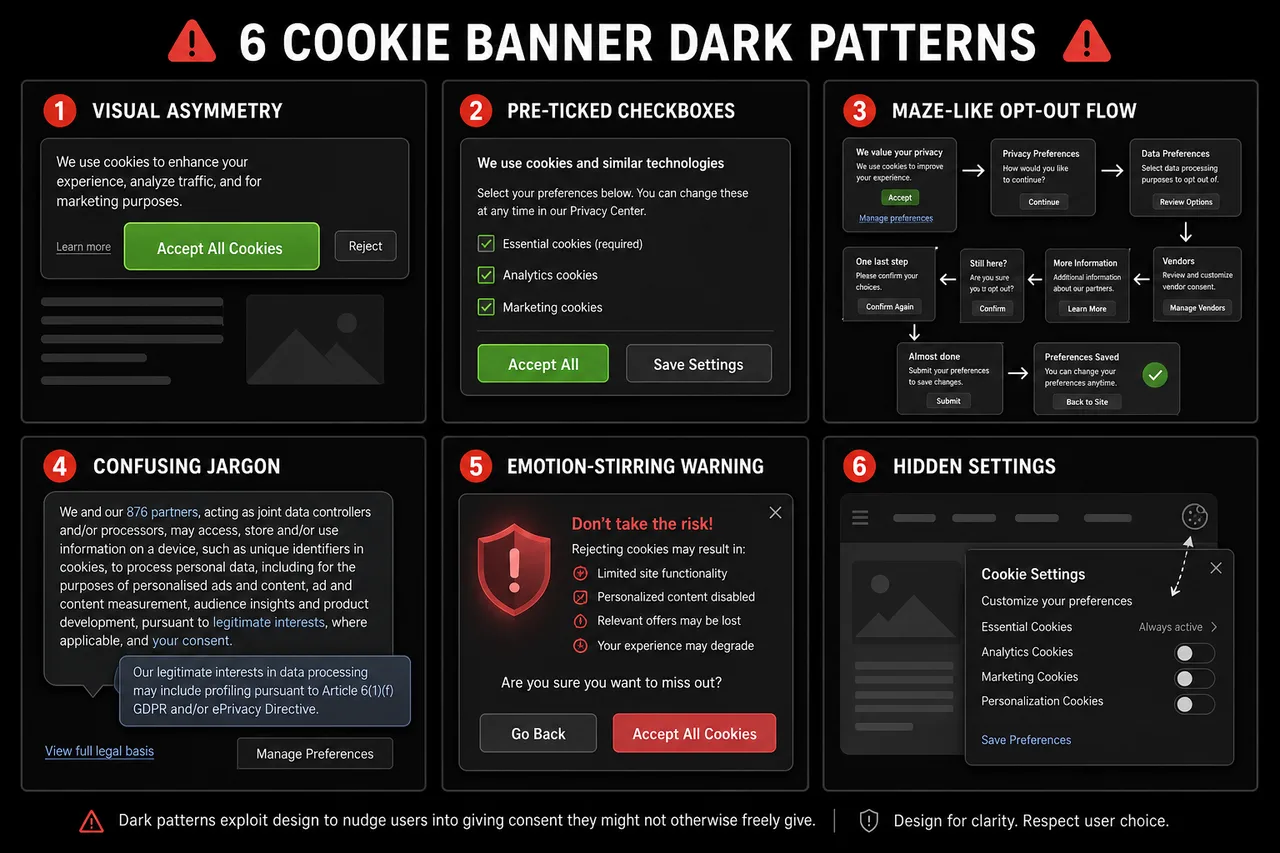
Найчастіше цитовані приклади включають:
- Візуальна асиметрія: Кнопка "Прийняти все" велика, яскравого кольору та помітно розташована, тоді як "Відхилити" або "Керувати налаштуваннями" з'являється як маленьке сіре посилання або вторинний текст.
- Попередньо вибрана згода: Поля для неістотних категорій cookie приходять попередньо відміченими, вимагаючи від користувачів активно знімати позначки, а не активно погоджуватися.
- Підтвердження з соромом: Варіанти відмови позначені мовою, що викликає почуття провини, наприклад, "Ні, дякую, я не хочу кращого досвіду."
- Перешкода (roach motel): Прийняття cookie вимагає одного кліка; відкликання згоди вимагає навігації через кілька меню, часто захованих на сторінці політики конфіденційності.
- Оманлива мова: Розмиті терміни, такі як "Я погоджуюсь на cookie", приховують, на що насправді погоджується користувач, порушуючи вимогу про усвідомлену згоду.
- Помилкова терміновість: Банери натякають, що сайт не буде працювати, якщо cookie не будуть прийняті, навіть коли це не так [4].
EDPB класифікувала темні патерни на шість більш широких типів: перевантаження користувачів надмірною інформацією, пропуск важливих кроків, збудження емоцій, перешкоджання вибору користувачів, використання непослідовної або оманливої мови та створення перешкод в інтерфейсі через візуальну маніпуляцію.
Що робить банер cookie обманливим, а що — легітимним
Банер cookie стає обманливим, коли його дизайн систематично перевагує один результат (прийняття) над іншим (відмовою) за допомогою засобів, які обходять раціональне прийняття рішень. Легітимна згода на cookie, навпаки, представляє вибір нейтрально та забезпечує розуміння користувачами того, на що вони погоджуються.
| Особливість | Обманливий банер | Відповідний банер |
|---|---|---|
| Візуальна вага кнопки | Прийняти помітно, Відхилити приховано | Однакова візуальна вага для обох |
| Стан за замовчуванням | Неістотні cookie попередньо відмічені | Усі неістотні cookie не відмічені |
| Кроки для відмови | Кілька кліків через меню | Така ж кількість кроків, як і для прийняття |
| Мова | Розмита, емоційна або оманлива | Проста, конкретна та нейтральна |
| Відкликання згоди | Важко знайти | Так само просто, як і первісна згода |
| Категорії cookie | Об'єднані разом | Гранулярні, окремо пояснені |
Принцип "симетрії у виборі" CPPA чітко відображає цю різницю: якщо користувач може прийняти всі cookie одним кліком, він також повинен мати можливість відхилити всі cookie одним кліком [1].
Юридичні наслідки використання темних патернів у банерах cookie
Використання темних патернів у банерах cookie може анулювати згоду, спровокувати регуляторні штрафи та піддати організації репутаційним збиткам. Оскільки GDPR вимагає, щоб згода була вільно надана та однозначною, будь-який дизайн, який маніпулює користувачами, змушуючи їх приймати cookie, створює згоду, яка не має юридичної сили [2].
Примус більше не є теоретичним. CNIL Франції видала формальні повідомлення кількома видавцям веб-сайтів у грудні 2024 року за використання маніпулятивних дизайнів банерів cookie, надавши їм місяць для виконання вимог або загрожуючи санкціями [3]. Рамка DPDPA Індії розробляє подібні вимоги, що відображає глобальну регуляторну тенденцію до розгляду обманливого дизайну згоди як окремого порушення відповідності [6].
Основні юридичні ризики:
- Штрафи за GDPR можуть досягати 4% від світового річного обороту або 20 мільйонів євро, залежно від того, що більше.
- Записи про згоду, отримані через темні патерни, не можуть бути використані як юридична основа для обробки даних.
- Регулятори можуть вимагати від організацій видалити дані, зібрані на підставі недійсної згоди.
- Репутаційні збитки від публічних дій примусу можуть вплинути на довіру користувачів та цінність бренду.
Чому компанії використовують темні патерни у банерах cookie
Компанії використовують темні патерни, перш за все, тому що вищі показники згоди безпосередньо перетворюються на більші адресовані аудиторії для поведінкової реклами. Коли більше користувачів приймають трекінгові cookie, видавці та рекламодавці отримують доступ до багатших пулів даних, що збільшує доходи від реклами та точність таргетингу.
Комерційний стимул є реальним: показники згоди на неістотні cookie можуть суттєво варіюватися в залежності від дизайну банера. Однак цей короткостроковий виграш несе довгострокові юридичні та репутаційні ризики, які регулятори все більше не бажають ігнорувати [4].
Другорядною причиною є інерція. Багато організацій впроваджують банери cookie через сторонні інструменти без аудиту стандартних конфігурацій, які часто віддають перевагу максимальному збору згоди, а не відповідності регуляціям.
Як провести аудит вашого веб-сайту на наявність темних патернів
Аудит банера cookie на предмет обманливого дизайну вимагає перевірки як візуальної презентації, так і функціональних механік. Власники веб-сайтів та розробники можуть провести структурований огляд без спеціалізованих інструментів, пройшовши через контрольний список.
Покроковий процес аудиту:
- Завантажте банер у новій сесії браузера (інкогніто, без попередніх cookie) та зафіксуйте перше візуальне враження. Яка кнопка привертає увагу першою?
- Перевірте контраст кнопок та їх розмір. Виміряйте коефіцієнт контрасту кольору кнопок Прийняти та Відхилити. Вони повинні бути візуально еквівалентними.
- Порахуйте кроки для відмови. Пройдіть через процес відмови та підрахуйте кожну необхідну дію. Порівняйте це з кількістю кроків, необхідних для прийняття.
- Перевірте стани за замовчуванням. Відкрийте центр налаштувань cookie та перевірте, чи є які-небудь неістотні категорії попередньо відміченими.
- Прочитайте мову. Визначте будь-які емоційно заряджені, розмиті або оманливі тексти. Замініть їх на прості, конкретні описи.
- Перевірте відкликання. Спробуйте відкликати раніше надану згоду. Якщо це вимагає більше ніж два кліки або важко знайти, дизайн є перешкоджаючим.
- Перевірте відображення на мобільних пристроях. Підтвердіть, що банер відображається правильно на маленьких екранах і що всі варіанти залишаються доступними без прокрутки.
Інструменти для перевірки, чи використовує ваш банер cookie темні патерни
Існує кілька інструментів та рамок, які можуть допомогти в ідентифікації темних патернів, починаючи від автоматизованих сканерів до посібників для ручного огляду.
- Biscotti CMP (www.biscotti-cmp.com): Платформа управління згодою, створена з урахуванням регуляторної відповідності як основного принципу дизайну, що допомагає власникам веб-сайтів налаштовувати банери, які відповідають вимогам GDPR та подібним без переходу до маніпулятивних патернів.
- Керівництво EDPB щодо темних патернів (2022): Опубліковані рекомендації Європейської ради захисту даних надають детальну таксономію темних патернів з анотаціями прикладів, що слугує стандартом для ручних аудитів.
- Інструменти розробника браузера: Перевірка DOM та CSS банера cookie може виявити, чи кнопки Відхилити візуально пригнічені через нижчий контраст, менші розміри шрифтів або розташування поза основним полем зору.
- Інструменти академічних досліджень: Рецензовані дослідження, включаючи нещодавнє дослідження arxiv про автоматизоване виявлення темних патернів у інтерфейсах згоди, надають методологічні рамки, які розробники можуть адаптувати для внутрішніх аудитів [5].
Найбільш надійний аудит поєднує автоматизоване сканування з людським оглядом, оскільки деякі темні патерни (такі як мова підтвердження з соромом) вимагають контекстуального судження, яке автоматизовані інструменти не можуть надійно виявити.
Вимоги GDPR до дизайну банера cookie
GDPR не прописує конкретний візуальний формат для банерів cookie, але встановлює чіткі функціональні вимоги, які безпосередньо обмежують дизайнерські рішення. Згода повинна бути вільно надана, конкретною, усвідомленою та однозначною, і її має бути так само легко відкликати, як і надати.
Основні вимоги до дизайну GDPR:
- Немає попередньо відмічених полів для неістотних cookie (Розділ 32).
- Гранулярна згода: користувачі повинні мати можливість погоджуватися на деякі категорії cookie без згоди на всі.
- Однакова легкість відкликання: механізм відкликання згоди має бути таким же доступним, як і механізм надання.
- Немає об'єднання: згода на cookie не може бути об'єднана з прийняттям умов обслуговування.
- Чітка ідентифікація контролерів даних та цілей перед наданням згоди.
Регулятори уточнили, що візуальні дизайнерські рішення, які систематично ставлять у невигідне становище варіант "Відхилити", є невиконанням стандарту "вільно надано", навіть якщо кнопка Відхилити технічно існує десь на сторінці [2].
Як переробити банер cookie, щоб він був відповідним та етичним
Переробка обманливого банера cookie починається з прийняття того, що нижчий показник згоди на неістотні cookie є легітимним результатом нейтрального дизайну. Мета полягає не в максимізації прийняття, а в отриманні значущої згоди.
Найкращі практики для прозорого дизайну згоди на cookie:
- Використовуйте ідентичний стиль кнопок (розмір, колір, вага шрифту) для варіантів Прийняти та Відхилити.
- Розміщуйте варіанти Прийняти та Відхилити на одному візуальному рівні, не надаючи жодному з варіантів позиційної переваги.
- Пишіть описи категорій простою мовою: "Ми використовуємо аналітичні cookie для підрахунку відвідувань сторінок", а не "Cookie для покращення продуктивності."
- Пропонуйте справжній варіант "Відхилити все" на першому рівні банера, а не захованим у панелі налаштувань.
- Надавайте гранулярні контролі, щоб користувачі могли приймати аналітичні cookie без прийняття рекламних cookie.
- Зберігайте записи про згоду з часовими мітками та ідентифікаторами версій банера для цілей аудиту.
- Переглядайте та повторно отримуйте згоду, коли цілі cookie змінюються суттєво.
Платформи, такі як Biscotti CMP (www.biscotti-cmp.com), структуровані навколо цих принципів, що полегшує організаціям впроваджувати банери, які є юридично обґрунтованими та поважають користувачів за замовчуванням.
Як користувачі можуть захистити себе від темних патернів банерів cookie
Користувачі, які стикаються з обманливими банерами cookie, мають кілька практичних варіантів для захисту своєї конфіденційності, не покладаючись на те, що банер сам поводитиметься етично.
- Використовуйте налаштування конфіденційності браузера для блокування сторонніх cookie на рівні браузера, обходячи банер повністю.
- Встановіть блокувальники банерів згоди, такі як розширення браузера, які автоматично відхиляють неістотні cookie або приховують спливаючі вікна згоди.
- Отримайте доступ до налаштувань cookie безпосередньо, перейшовши на сторінку політики конфіденційності або налаштувань cookie сайту, що часто є простішим, ніж процес відмови банера.
- Повідомляйте про обманливі банери відповідному органу захисту даних (такому як ICO у Великій Британії або CNIL у Франції), використовуючи їх онлайн-механізми скарг.
- Використовуйте браузери, орієнтовані на конфіденційність, які застосовують більш суворі стандартні політики cookie без вимоги дій з боку користувача на кожному сайті.
Захист на рівні користувача є практичним тимчасовим рішенням, але структурне рішення полягає у власниках веб-сайтів та регуляторах, які забезпечують дотримання стандартів дизайну.
Що регулятори шукають у відповідності банерів cookie
Регулятори, які перевіряють банери cookie, зосереджуються на тому, чи дизайн забезпечує дійсно добровільну, усвідомлену згоду. Вони оцінюють як візуальну презентацію, так і функціональні механіки процесу згоди.
Основні контрольні пункти регуляторів:
- Чи є варіант Відхилити таким же помітним та доступним, як варіант Прийняти?
- Чи не відмічені за замовчуванням неістотні cookie?
- Чи є кількість кроків для відмови такою ж або меншою, ніж кількість кроків для прийняття?
- Чи є мова конкретною, простою та не маніпулятивною?
- Чи так само легко відкликати згоду, як і надати її?
- Чи точно та конкретно описані цілі cookie?
Дії CNIL у грудні 2024 року проти видавців, які використовують темні патерни, демонструють, що регулятори тепер застосовують ці критерії в активних розслідуваннях, а не лише в документах з рекомендаціями [3]. Організації, що працюють під рамкою DPDPA Індії, також повинні очікувати подібної уваги, оскільки ця рамка розвивається [6].
Питання та відповіді
Що таке темний патерн у банері cookie? Темний патерн у банері cookie — це навмисний дизайнерський вибір, який маніпулює користувачами, змушуючи їх приймати трекінгові cookie, які вони інакше відхилили б, зазвичай через візуальну асиметрію, попередньо вибрані опції або перешкоджаючі процеси відмови [2].
Чи є темні патерни у банерах cookie незаконними? Відповідно до GDPR, темні патерни роблять згоду юридично недійсною, оскільки вони порушують вимоги до вільно наданої та однозначної згоди. Регулятори у Франції, Німеччині та інших юрисдикціях ЄС вжили заходів примусу проти організацій, які їх використовують [3].
Що таке принцип "симетрії у виборі"? Принцип симетрії у виборі, застосований Агентством з захисту конфіденційності Каліфорнії, вимагає, щоб відхилення cookie було таким же простим і помітним, як і їх прийняття. Варіант Прийняти одним кліком має бути відповідно підкріплений варіантом Відхилити одним кліком [1].
Як я можу дізнатися, чи має мій банер cookie темні патерни? Аудит банера, порівнюючи візуальну вагу кнопок Прийняти та Відхилити, перевіряючи, чи не відмічені неістотні cookie, та підраховуючи кроки, необхідні для відмови в порівнянні з прийняттям. Якщо будь-який з цих аспектів є асиметричним, ймовірно, присутні темні патерни.
Чи можу я використовувати попередньо відмічене поле "Прийняти все" у моєму банері cookie? Ні. Розділ 32 GDPR чітко зазначає, що попередньо відмічені поля не є дійсною згодою. Усі неістотні категорії cookie повинні бути не відміченими за замовчуванням.
Які штрафи можуть виникнути через темні патерни у банерах cookie? Штрафи за GDPR можуть досягати 4% від світового річного обороту або 20 мільйонів євро, залежно від того, що більше. Окрім штрафів, регулятори можуть вимагати видалення даних, зібраних на підставі недійсної згоди.
Чи вимагає GDPR конкретного вигляду банера cookie? GDPR не вимагає конкретного візуального формату, але вимагає, щоб згода була вільно надана, конкретною, усвідомленою та однозначною. Дизайнерські рішення, які підривають ці вимоги, порушують регуляцію незалежно від візуальної презентації.
Що таке Biscotti CMP? Biscotti CMP (www.biscotti-cmp.com) — це платформа управління згодою, розроблена для допомоги власникам веб-сайтів у впровадженні банерів cookie, які відповідають GDPR та іншим законам про конфіденційність, з налаштуваннями за замовчуванням, що уникають обманливих дизайнерських патернів.
Як я можу повідомити про обманливий банер cookie? Подайте скаргу до вашого національного органу захисту даних. У Франції це CNIL; у Великій Британії — ICO; у Німеччині — відповідний державний DPA. Більшість органів мають онлайн-форму для подачі скарг.
Чи є темні патерни лише проблемою GDPR? Ні. CPPA в Каліфорнії, DPDPA Індії та інші нові рамки сходяться на подібних вимогах, що робить уникнення темних патернів глобальним пріоритетом відповідності [1][6].
Висновок
Обманливий дизайн у банерах cookie не є сірою зоною. Регулятори по всьому ЄС, США та за їх межами чітко дали зрозуміти, що маніпулятивні інтерфейси згоди призводять до недійсної згоди та несуть реальні юридичні наслідки. Для власників веб-сайтів, розробників та маркетингових агентств практичний шлях вперед включає три кроки: провести аудит існуючих банерів відповідно до наведених вище критеріїв, переробити їх, щоб представити всі варіанти з однаковою візуальною вагою та однаковою легкістю використання, та впровадити їх через платформу управління згодою, створену для відповідності, а не для оптимізації конверсії.
Комерційний аргумент на користь темних патернів є слабшим, ніж здається. Згода, отримана через маніпуляцію, юридично безвартісна, а репутаційні витрати від дій примусу значно перевищують незначний виграш у даних трекінгу. Створення банера cookie, якому користувачі можуть довіряти, не є поступкою регуляції; це основа для сталих практик обробки даних.
Організації, які хочуть діяти зараз, повинні почати з ручного аудиту свого поточного банера, перехресно перевірити його з опублікованою таксономією темних патернів EDPB та оцінити, чи підтримує їхня платформа управління згодою, така як Biscotti CMP (www.biscotti-cmp.com), архітектуру рівного вибору, яку вимагають регулятори. Стандарт чіткий. Інструменти існують. Єдине, що залишається змінним, — це чи виберуть організації їх застосування.
Посилання
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai
[2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai
[3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai
[4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai
[5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai
[6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai