
Швидка відповідь: Оволодіння Google Tag Manager для відповідних робочих процесів з отримання згоди вимагає налаштування режиму згоди v2 Google, підключення сертифікованої платформи управління згодою та використання вбудованих тригерів ініціалізації згоди GTM для блокування тегів до надання дозволу користувачами. Якщо все зроблено правильно, ця конфігурація задовольняє вимоги GDPR, CCPA та політики згоди користувачів Google в ЄС одночасно, зберігаючи значущі дані вимірювання.
Основні висновки
- Режим згоди v2 вводить два нові параметри,
ad_user_dataтаad_personalization, надаючи рекламодавцям більш детальний контроль, ніж оригінальні сигналиad_storageтаanalytics_storage[1] - Тригер ініціалізації згоди GTM спрацьовує перед усіма іншими тригерами, забезпечуючи, що жоден тег не виконується до встановлення стану згоди [2]
- Теги з вбудованими перевірками згоди надсилають анонімізовані сигнали (не файли cookie), коли згоду відхилено, що дозволяє моделювати статистичні дані [3]
- Неправильна реалізація згоди в GTM може призвести до накладення штрафів з боку регуляторів та втрати функцій персоналізації реклами Google [1]
- Сторінка огляду згоди GTM дозволяє масове редагування налаштувань згоди по всьому контейнеру, зменшуючи кількість помилок конфігурації [2]
- Сертифікована CMP, така як Biscotti CMP, може інтегруватися безпосередньо з GTM для автоматизації доставки сигналів згоди
- Тестування робочих процесів згоди в режимі попереднього перегляду GTM перед публікацією є обов'язковим для виявлення неправильно налаштованих правил спрацьовування тегів
- Інтернет-магазини стикаються з підвищеним ризиком, оскільки теги для покупок та ремаркетингу є одними з найбільш чутливих до згоди типів тегів
Що таке Google Tag Manager і як він працює з отриманням згоди
Google Tag Manager (GTM) — це система управління тегами, яка дозволяє власникам веб-сайтів розгортати та керувати фрагментами JavaScript (тегами) без безпосередньої зміни коду сайту. У контексті згоди GTM виступає як шар виконання: він отримує сигнали згоди від платформи управління згодою та використовує ці сигнали для визначення, які теги можуть спрацьовувати.
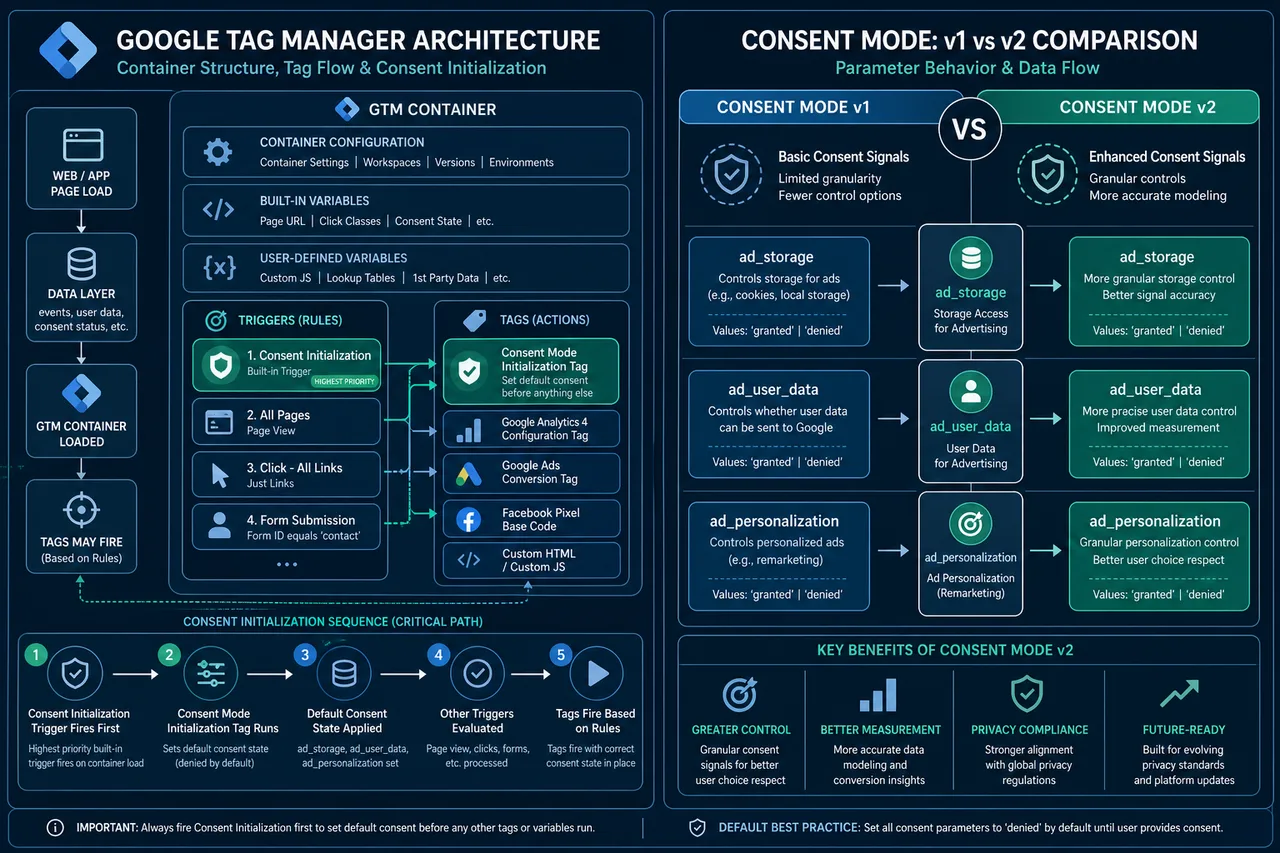
Коли користувач заходить на сторінку, відбувається наступна послідовність:
- Завантажується контейнер GTM
- Спрацьовує тригер ініціалізації згоди, встановлюючи початковий стан згоди перед виконанням будь-якого іншого тегу [2]
- З'являється банер CMP і фіксує вибір користувача
- Сигнали згоди надсилаються в шар даних GTM
- Теги з вимогами до згоди перевіряють поточний стан і спрацьовують або залишаються заблокованими відповідно
Ця архітектура означає, що GTM сам по собі не збирає згоду, він читає та забезпечує її. CMP відповідає за фіксацію та зберігання переваг користувачів.
Яка різниця між режимом згоди v1 і v2
Режим згоди v2 є значним розширенням оригінальної структури, і розуміння відмінностей є важливим для будь-кого, хто прагне оволодіти Google Tag Manager для відповідних робочих процесів з отримання згоди.
Режим згоди v1 охоплював два параметри:
ad_storage: контролює рекламні файли cookieanalytics_storage: контролює аналітичні файли cookie
Режим згоди v2 додає два додаткові параметри [1]:
ad_user_data: контролює, чи можуть дані користувача надсилатися до Google для рекламних цілейad_personalization: контролює, чи можуть дані використовуватися для персоналізованої реклами
Практичним наслідком є те, що рекламодавці, які реалізували лише v1, більше не є повністю відповідними політиці згоди користувачів Google в ЄС. З березня 2024 року Google вимагав впровадження v2 для трафіку з EEA, щоб зберегти доступ до функцій на основі аудиторії та моделювання конверсій. Сайти, які все ще працюють з конфігураціями v1, повинні розглядати оновлення як термінове завдання з виправлення, а не як необов'язкове вдосконалення.
Як налаштувати режим згоди в Google Tag Manager
Налаштування режиму згоди в GTM є структурованим процесом. Кожен крок базується на попередньому, і пропуск будь-якого кроку зазвичай призводить до тихих збоїв, які важко діагностувати пізніше.
Крок 1: Виберіть і встановіть сумісну CMP Виберіть CMP, яка нативно підтримує інтеграцію з GTM та режим згоди v2. Biscotti CMP забезпечує інтеграцію, що підтримує GTM, яка автоматично обробляє ін'єкцію сигналів згоди.
Крок 2: Налаштуйте тригер ініціалізації згоди
У GTM створіть тег, який встановлює значення за замовчуванням для згоди за допомогою gtag('consent', 'default', {...}). Призначте йому тригер ініціалізації згоди, щоб він спрацьовував перед усім іншим [2].
Крок 3: Встановіть консервативні значення за замовчуванням
Встановіть усі параметри згоди на 'denied' для користувачів з EEA. Це забезпечить, що жодні дані не збираються, поки користувач не зробить вибір.
Крок 4: Надсилайте оновлення згоди через шар даних
Коли користувач приймає або відхиляє, CMP повинна надіслати виклик gtag('consent', 'update', {...}). GTM читає це та коригує поведінку тегів у реальному часі.
Крок 5: Перевірте вбудовані перевірки згоди на тегах Google Теги Google Ads, GA4 та Floodlight включають вбудовані перевірки згоди. Підтвердіть, що ці функції активовані в розширених налаштуваннях тегу в GTM [3].
Крок 6: Використовуйте сторінку огляду згоди Сторінка огляду згоди GTM відображає кожен тег та його конфігурацію згоди в одному вигляді, що спрощує виявлення неконфігурованих тегів та застосування масових редагувань [2].
Як зробити GTM відповідним GDPR та CCPA
Відповідність GDPR та CCPA через GTM вимагає вирішення як технічної конфігурації, так і юридичної відповідальності. Конфігурація GTM займається технічним виконанням; юридичні зобов'язання вимагають організаційних політик, які GTM сам по собі не може виконати.
Для GDPR (користувачі з EEA):
- Реалізуйте режим згоди v2 з значеннями
'denied'до надання згоди - Переконайтеся, що CMP фіксує та зберігає згоду з часовими мітками та номерами версій
- Вшановуйте відкликання згоди, повторно активуючи блокування тегів, коли користувачі відмовляються
Для CCPA (користувачі з Каліфорнії):
- Надати механізм "Не продавати або ділитися моєю особистою інформацією"
- Відобразити теги GTM, які діляться даними з третіми сторонами, на сигнал відмови CCPA
- Зверніть увагу, що CCPA працює за моделлю відмови, на відміну від вимоги GDPR про згоду
Дослідження 2023 року, опубліковане на arXiv, виявило конкретні випадки, коли реалізації GTM ділилися особистими даними без належної згоди, підкреслюючи, що неправильно налаштовані контейнери, а не сам GTM, зазвичай є джерелом юридичної відповідальності [4].
Загальна помилка: Застосування логіки згоди GDPR глобально замість гео-таргетингу. Надання жорсткого шлюзу згоди користувачам з США, де це не є юридично обов'язковим, створює непотрібне тертя без переваг у відповідності.
Найкраща платформа управління згодою для інтеграції з GTM
Правильна CMP для інтеграції з GTM — це та, що підтримує режим згоди v2, IAB Transparency and Consent Framework (TCF) v2.0 та пропонує нативний тег GTM або інтеграцію шару даних [3].
Biscotti CMP спеціально розроблена для розгортань на основі GTM, забезпечуючи автоматичну ін'єкцію сигналів згоди в шар даних та готові шаблони тегів GTM. Це усуває необхідність у ручному сценарію gtag та зменшує ризик неправильної конфігурації. Для організацій, які керують кількома контейнерами GTM на різних доменах, CMP з підтримкою кількох властивостей та централізованим веденням згоди є особливо цінною.
При оцінці будь-якої CMP перевірте:
- Нативну підтримку всіх чотирьох параметрів режиму згоди v2
- Сертифікацію TCF v2.0 для відповідності EEA
- Можливості ведення аудиту для демонстрації записів згоди регуляторам
- Гео-таргетинг для надання різних досвідів згоди за юрисдикцією
Як блокувати теги до отримання згоди користувача в GTM
Теги можна блокувати в GTM за допомогою двох взаємодоповнюючих механізмів: вбудованих перевірок згоди та умов тригерів.
Вбудовані перевірки згоди доступні на тегах Google (GA4, Google Ads Conversion Tracking тощо). Коли вони активовані, тег не спрацьовує або спрацьовує в обмеженому, безфайловому режимі, залежно від поточного стану згоди [3].
Блокування на основі тригерів застосовується до тегів третіх сторін, які не мають вбудованої логіки згоди. Підхід:
- Створіть тригер події, який спрацьовує лише після конкретної події в шарі даних, що надає згоду
- Додайте тригер виключення, який спрацьовує при завантаженні сторінки, щоб за замовчуванням заблокувати тег
- Використовуйте послідовність тегів GTM або групи тригерів, щоб забезпечити правильний порядок спрацьовування
Для тегів, які ніколи не повинні спрацьовувати без явної згоди (наприклад, пікселі ремаркетингу або інструменти запису сесій), блокування на основі тригерів є більш надійним методом, оскільки не залежить від внутрішньої реалізації згоди постачальником тегів.
Що станеться, якщо ви не реалізуєте згоду в Google Tag Manager
Пропуск реалізації згоди в GTM має наслідки в трьох категоріях: регуляторні, комерційні та технічні.
Регуляторні: Штрафи за GDPR можуть досягати 4% від глобального річного обороту або 20 мільйонів євро, залежно від того, що більше. Штрафи за CCPA оцінюються за кожне порушення. Дослідження документували реальні реалізації GTM, які передавали особисті дані без згоди, створюючи чітку юридичну відповідальність [4].
Комерційні: Google вимагає сигнали згоди для користувачів з EEA, щоб активувати персоналізацію реклами та моделювання конверсій. Без режиму згоди v2 рекламодавці втрачають доступ до функцій таргетування аудиторії та бачать погіршення даних атрибуції [1].
Технічні: Без значень за замовчуванням режиму згоди теги спрацьовують негайно при завантаженні сторінки для всіх користувачів, включаючи тих, хто перебуває в юрисдикціях, де це заборонено. Це не сіра зона, це порушення власної політики згоди користувачів Google в ЄС [1].
"Теги з вбудованими перевірками згоди не зберігатимуть файли cookie, коли згоду відхилено, але можуть надсилати анонімізовані сигнали, щоб дозволити моделювання даних.", документація Google Tag Manager [3]
Чи можна використовувати Google Tag Manager без банера згоди
GTM можна технічно розгорнути без банера згоди, але це юридично дозволено лише в специфічних, вузьких обставинах.
Банер згоди не потрібен, якщо:
- Сайт не обслуговує користувачів з EEA, Великої Британії або інших юрисдикцій з законами про згоду
- Усі розгорнуті теги не збирають особисті дані та не встановлюють необов'язкові файли cookie
- Сайт використовує лише строго необхідні файли cookie (наприклад, для аутентифікації сесії)
Для практично всіх сайтів, які працюють з аналітикою, рекламою або персоналізацією тегів, банер згоди є юридично обов'язковим для трафіку з EEA. Робота GTM без нього під час запуску тегів GA4 або Google Ads є порушенням вимог законного підстави GDPR.
Крайній випадок: Чисто інформаційний сайт без тегів відстеження та без сторонніх скриптів може працювати з GTM (наприклад, для управління структурованими даними або A/B тестування через серверне рендеринг) без банера згоди, за умови, що жодні особисті дані не обробляються.
Як протестувати робочі процеси згоди в GTM перед запуском
Режим попереднього перегляду GTM є основним інструментом тестування. Він дозволяє розробникам перевіряти, які теги спрацювали, які тригери активувалися та що містив шар даних у кожен момент, все без публікації змін для живих користувачів.
Контрольний список тестування:
- Підтвердіть, що тег ініціалізації згоди спрацьовує перед усіма іншими тегами в хронології режиму попереднього перегляду
- Симулюйте відмову згоди та перевірте, що необов'язкові теги не спрацьовують
- Симулюйте надання згоди та перевірте, що відповідні теги спрацьовують негайно після події оновлення
- Перевірте, що стан згоди зберігається під час навігації по сторінках (не лише на сторінці приземлення)
- Використовуйте інструменти розробника браузера, щоб підтвердити, що жодні файли cookie не встановлюються до надання згоди
- Перевірте, що всі чотири параметри режиму згоди v2 присутні в пуші шару даних
Для сайтів з кількома юрисдикціями протестуйте з VPN або інструментом гео-симуляції, щоб підтвердити, що користувачі з EEA отримують потік згоди, тоді як користувачі з інших регіонів отримують відповідний досвід.
Чому мій режим згоди не працює в Google Tag Manager
Найпоширеніша причина, чому режим згоди тихо не працює в GTM, полягає в тому, що значення за замовчуванням згоди встановлюється після того, як інші теги вже спрацювали. Це відбувається, коли тригер ініціалізації згоди не використовується або коли скрипт CMP завантажується асинхронно після контейнера GTM.
Діагностичні кроки:
- Відкрийте режим попереднього перегляду GTM і перевірте порядок спрацьовування тегів у хронології підсумків
- Підтвердіть, що тег за замовчуванням згоди спрацьовує на позиції 1, перед подіями DOM Ready або Window Loaded
- Перевірте шар даних на наявність подій
gtag('consent', 'default', ...)таgtag('consent', 'update', ...) - Переконайтеся, що CMP ін'єктує сигнали згоди через шар даних, а не через прямий виклик
gtag, який обходить GTM - На тегах Google підтвердіть, що "Увімкнути огляд згоди" відмічено в розширених налаштуваннях тегу [2]
Частий крайній випадок: розробники правильно налаштовують режим згоди для настільних комп'ютерів, але забувають, що існує окремий контейнер AMP або мобільного вебу без жодної конфігурації згоди.
Чи потрібен мені юрист для налаштування робочих процесів згоди GTM
Технічна конфігурація GTM та режиму згоди не вимагає юриста. Однак юридичні рішення, які інформують цю конфігурацію, які юридичні підстави застосовуються, що становить "законний інтерес", як формулювати повідомлення про згоду, виграють від кваліфікованого юридичного огляду.
Конкретно, проконсультуйтеся з юридичним радником щодо:
- Складання політики конфіденційності та політики файлів cookie, на які посилаються в банері згоди
- Визначення, чи застосовується законний інтерес до будь-яких діяльностей з обробки
- Огляд угод про обробку даних з постачальниками тегів
- Оцінка, чи вимагають конкретні типи тегів явної згоди відповідно до чинного законодавства
Конфігурація GTM реалізує рішення, ухвалені юридичними та комплаєнс-командами. Розробники не повинні самостійно ухвалювати ці суттєві юридичні рішення.
Google Tag Manager для відстеження електронної комерції
Сайти електронної комерції стикаються з найскладнішими сценаріями згоди в GTM, оскільки відстеження покупок, ремаркетинг та теги Customer Match є одними з найбільш інтенсивних у даних і юридично чутливих.
Ключові міркування для електронної комерції:
- Події покращеної електронної комерції GA4 (покупка, додавання до кошика, початок оформлення замовлення) пов'язані з згодою
analytics_storage. Якщо відхилено, ці події не спрацюють з прикріпленими ідентифікаторами користувачів [3] - Теги конверсії Google Ads вимагають згоди як
ad_storage, так іad_user_dataвідповідно до режиму згоди v2 [1] - Завантаження Customer Match вимагає явних сигналів згоди перед тим, як дані користувача можуть бути надіслані до Google для відповідності аудиторії [3]
- Теги ремаркетингу залежать від згоди
ad_personalization; без неї користувачі не можуть бути додані до списків ремаркетингу
Для операторів електронної комерції бізнес-обґрунтування для належної реалізації згоди є прямим: без неї моделювання конверсій погіршується, аудиторії ремаркетингу зменшуються, а дані атрибуції стають ненадійними. Механізм анонімізованих сигналів режиму згоди частково компенсує відмовлену згоду, дозволяючи статистичне моделювання, але не є заміною фактичній згоді [3].
Як часто слід оновлювати налаштування згоди GTM
Конфігурації згоди GTM потребують перегляду щоразу, коли відбувається будь-яке з наступного:
- Google випускає нову версію режиму згоди або додає нові параметри
- У юрисдикції, де працює сайт, набирає чинності новий закон про конфіденційність
- Нові теги додаються до контейнера GTM, які обробляють особисті дані
- Постачальник CMP випускає значне оновлення для своєї інтеграції з GTM
- Орган влади з захисту даних видає нові рекомендації, що впливають на відстеження на основі тегів
Як базовий рівень, щоквартальний аудит сторінки огляду згоди GTM є розумним мінімумом для сайтів з активними рекламними та аналітичними стеком. Сайти електронної комерції з високим трафіком або ті, що працюють у кількох юрисдикціях, повинні переглядати частіше.
Яке покарання за невідповідну реалізацію GTM
Штрафи за невідповідні реалізації GTM оцінюються відповідно до чинного закону про конфіденційність, а не проти самого GTM. Платформа є інструментом; відповідальність лежить на контролері даних (операторі веб-сайту).
GDPR: До 20 мільйонів євро або 4% від глобального річного обороту, залежно від того, що більше, за серйозні порушення. Наглядові органи накладали штрафи, пов'язані з незаконними реалізаціями файлів cookie та відстеження.
CCPA/CPRA: Цивільні штрафи до 7,500 доларів за навмисне порушення. Каліфорнійське агентство з захисту конфіденційності має повноваження проводити аудити та забезпечувати виконання.
Власне виконання Google: Невідповідність політиці згоди користувачів Google в ЄС призводить до втрати функцій персоналізації реклами та вимірювання, що є значним комерційним покаранням незалежно від регуляторних дій [1].
Дослідження arXiv про ризики конфіденційності GTM виявило конкретні приклади передачі особистих даних без згоди, підкреслюючи, що це не теоретичні ризики [4].
FAQ
Q: Що таке тригер ініціалізації згоди в GTM? A: Це спеціальний тригер GTM, який спрацьовує перед усіма іншими тригерами в контейнері, забезпечуючи, що значення згоди встановлюються перед виконанням будь-якого тегу. Це є критично важливим для будь-якого тегу, який читає або записує стан згоди [2].
Q: Чи замінює режим згоди v2 повністю v1?
A: Так. Режим згоди v2 є поточним стандартом і додає параметри ad_user_data та ad_personalization до оригінальних двох. Сайти, які все ще використовують v1, повинні оновитися, щоб зберегти доступ до функцій реклами Google [1].
Q: Чи може GTM забезпечити згоду для тегів, що не є Google? A: GTM може блокувати теги третіх сторін, використовуючи умови тригерів та тригери виключення, але ці теги не мають вбудованих перевірок згоди. Логіку блокування потрібно налаштувати вручну в GTM.
Q: Яка різниця між ad_storage та ad_user_data?
A: ad_storage контролює, чи можуть рекламні файли cookie бути встановлені на пристрої користувача. ad_user_data контролює, чи можуть дані користувача (такі як хешовані електронні адреси) бути надіслані на сервери Google для рекламних цілей [1].
Q: Чи достатньо режиму попереднього перегляду GTM для тестування згоди? A: Режим попереднього перегляду є основним інструментом, але його слід доповнити інструментами розробника браузера, щоб підтвердити, що жодні файли cookie не встановлюються до надання згоди та жодні мережеві запити не містять особистих ідентифікаторів.
Q: Чи означає відмова від згоди, що Google не отримує жодних даних? A: Ні. Коли згоду відхиляють, теги Google з вбудованими перевірками згоди можуть все ще надсилати анонімізовані, безфайлові сигнали на сервери Google. Ці сигнали дозволяють статистичне моделювання, але не включають особисті ідентифікатори [3].
Q: Що таке IAB TCF і чому це важливо для GTM? A: IAB Transparency and Consent Framework (TCF) v2.0 є галузевим стандартом для комунікації сигналів згоди між CMP та постачальниками рекламних технологій. GTM інтегрується з TCF v2.0, забезпечуючи правильну передачу рішень про згоду до сервісів Google [3].
Q: Чи потрібні мені окремі контейнери GTM для різних країн? A: Не обов'язково. Один контейнер може обслуговувати різні досвіди згоди, використовуючи змінні гео-таргетингу та умовну логіку тегів. Окремі контейнери корисні, коли різні команди управляють різними регіональними властивостями.
Q: Що робити, якщо постачальник тегів не підтримує режим згоди? A: Використовуйте умови тригерів GTM, щоб повністю заблокувати тег, поки не спрацює відповідна подія згоди. Не покладайтеся на тег постачальника для саморегуляції.
Q: Як Biscotti CMP інтегрується з GTM?
A: Biscotti CMP забезпечує інтеграцію, що підтримує GTM, яка автоматично надсилає сигнали режиму згоди v2 в шар даних, усуваючи необхідність у ручному сценарію gtag та зменшуючи помилки конфігурації.
Висновок
Оволодіння Google Tag Manager для відповідних робочих процесів з отримання згоди не є одноразовим завданням конфігурації, це постійна операційна дисципліна. Технічна основа є чіткою: розгорніть режим згоди v2 з консервативними значеннями за замовчуванням, використовуйте тригер ініціалізації згоди для забезпечення порядку спрацьовування, підключіть здатну CMP, таку як Biscotti CMP, та регулярно перевіряйте сторінку огляду згоди.
Дії, які потрібно виконати:
- Проведіть аудит вашого поточного контейнера GTM, використовуючи сторінку огляду згоди, щоб виявити будь-які теги, які не мають конфігурації згоди
- Переконайтеся, що ви використовуєте режим згоди v2 (а не v1), перевіривши наявність параметрів
ad_user_dataтаad_personalizationу вашому шарі даних - Підтвердіть, що тригер ініціалізації згоди є першою подією в хронології спрацьовування режиму попереднього перегляду GTM
- Перегляньте всі теги, що не є Google, для ручного блокування на основі тригерів, де вбудовані перевірки згоди недоступні
- Заплануйте щоквартальний перегляд конфігурації згоди відповідно до будь-яких нових додатків тегів або регуляторних змін
- Залучіть юридичного радника, щоб підтвердити, що мова вашого повідомлення про згоду та визначення юридичних підстав є актуальними
Організації, які розглядають конфігурацію згоди як галочку для відповідності, зіткнуться з прогалинами. Ті, хто вбудовує це в свій стандартний процес управління GTM, збережуть як регуляторну позицію, так і якість даних, оскільки ландшафт конфіденційності продовжує еволюціонувати.
Посилання
[1] support.google - https://support.google.com/tagmanager/answer/13695607?hl=en&utm_source=openai
[2] support.google - https://support.google.com/tagmanager/answer/10718549?hl=en&utm_source=openai
[3] support.google - https://support.google.com/tagmanager/answer/12329599?hl=en&utm_source=openai
[4] arxiv - https://arxiv.org/abs/2312.08806?utm_source=openai
[5] Watch - https://www.youtube.com/watch?v=A0NSEddMHl0&utm_source=openai