
Câu Trả Lời Nhanh: Các mẫu tối trong biểu ngữ cookie là những lựa chọn thiết kế có chủ ý nhằm thao túng người dùng chấp nhận các cookie theo dõi mà họ sẽ từ chối nếu không bị ảnh hưởng. Chúng vi phạm GDPR và các luật bảo mật tương tự bằng cách làm suy yếu sự đồng ý tự nguyện và thông tin. Việc nhận diện và loại bỏ những mẫu này đòi hỏi một cuộc kiểm toán có cấu trúc về hệ thống phân cấp hình ảnh, ngôn ngữ và cơ chế từ chối của biểu ngữ, tiếp theo là một thiết kế lại mà coi việc chấp nhận và từ chối là những lựa chọn dễ dàng như nhau.
Những Điểm Chính
- Các mẫu tối trong biểu ngữ cookie bao gồm sự bất đối xứng về hình ảnh, các ô đã được đánh dấu sẵn, các liên kết từ chối bị chôn vùi, và ngôn ngữ thao túng cảm xúc.
- Theo GDPR, sự đồng ý thu được thông qua thiết kế lừa dối là không hợp lệ về mặt pháp lý, khiến các tổ chức phải đối mặt với các khoản phạt và hành động thực thi đáng kể.
- Hội đồng Bảo vệ Dữ liệu Châu Âu (EDPB) đã chính thức phân loại sáu loại mẫu tối liên quan đến giao diện đồng ý.
- Các cơ quan quản lý, bao gồm CNIL của Pháp, đã phát hành thông báo chính thức và khởi xướng các hành động thực thi chống lại các nhà xuất bản sử dụng thiết kế biểu ngữ cookie thao túng [3].
- Cơ quan Bảo vệ Quyền riêng tư California (CPPA) yêu cầu "tính đối xứng trong lựa chọn", có nghĩa là việc từ chối cookie phải dễ dàng như việc chấp nhận chúng [1].
- Một biểu ngữ cookie tuân thủ trình bày tất cả các tùy chọn với trọng số hình ảnh bằng nhau, sử dụng ngôn ngữ đơn giản, và không yêu cầu nhiều bước để từ chối như để chấp nhận.
- Kiểm toán biểu ngữ của bạn bao gồm việc kiểm tra tỷ lệ tương phản của nút, trạng thái đã chọn trước, số bước từ chối, và độ rõ ràng của ngôn ngữ.
- Các công cụ như Biscotti CMP (www.biscotti-cmp.com) được thiết kế để giúp các chủ sở hữu trang web xây dựng các giao diện đồng ý đáp ứng các tiêu chuẩn quy định hiện hành.
- Khung DPDPA của Ấn Độ cũng bắt đầu giải quyết các mẫu tối trong thiết kế đồng ý, báo hiệu một sự hội tụ quy định toàn cầu [6].
- Người dùng có thể tự bảo vệ mình bằng cách sử dụng các tiện ích mở rộng trình duyệt chặn các biểu ngữ đồng ý hoặc bằng cách truy cập trực tiếp vào các trang cài đặt cookie.
Các Mẫu Tối Trong Biểu Ngữ Cookie Là Gì
Các mẫu tối trong biểu ngữ cookie là những lựa chọn thiết kế giao diện có chủ ý nhằm dẫn dắt người dùng đồng ý với việc theo dõi dựa trên cookie trái với sở thích thực sự của họ. Thay vì trình bày một lựa chọn trung lập, những thiết kế này khai thác các thiên lệch nhận thức, hệ thống phân cấp hình ảnh, và sự bất đối xứng thông tin để tạo ra sự đồng ý mà lẽ ra không tồn tại [2].
Thuật ngữ này được đặt ra bởi nhà thiết kế UX Harry Brignull để mô tả thiết kế thao túng một cách rộng rãi hơn, nhưng các cơ quan quản lý đã áp dụng nó cụ thể cho các giao diện quản lý đồng ý. Trong bối cảnh biểu ngữ cookie, một mẫu tối là bất kỳ yếu tố thiết kế nào làm cho việc chấp nhận dễ dàng, nhanh chóng, hoặc nổi bật hơn so với việc từ chối.
Tại sao điều này quan trọng: Sự đồng ý thu được thông qua các mẫu tối không phải là sự đồng ý hợp lệ theo Điều 7 của GDPR, yêu cầu rằng sự đồng ý phải được đưa ra tự do và không mơ hồ. Một biểu ngữ đánh lừa người dùng nhấp vào "Chấp nhận tất cả" không đáp ứng tiêu chuẩn đó, bất kể hệ thống quản lý đồng ý cơ bản có tinh vi đến đâu [2].
Các Ví Dụ Mẫu Tối Thường Gặp Trong Biểu Ngữ Cookie
Nhiều loại mẫu tối lặp đi lặp lại xuất hiện trong các biểu ngữ cookie, và các cơ quan quản lý đã ghi nhận chúng trong hướng dẫn thực thi.
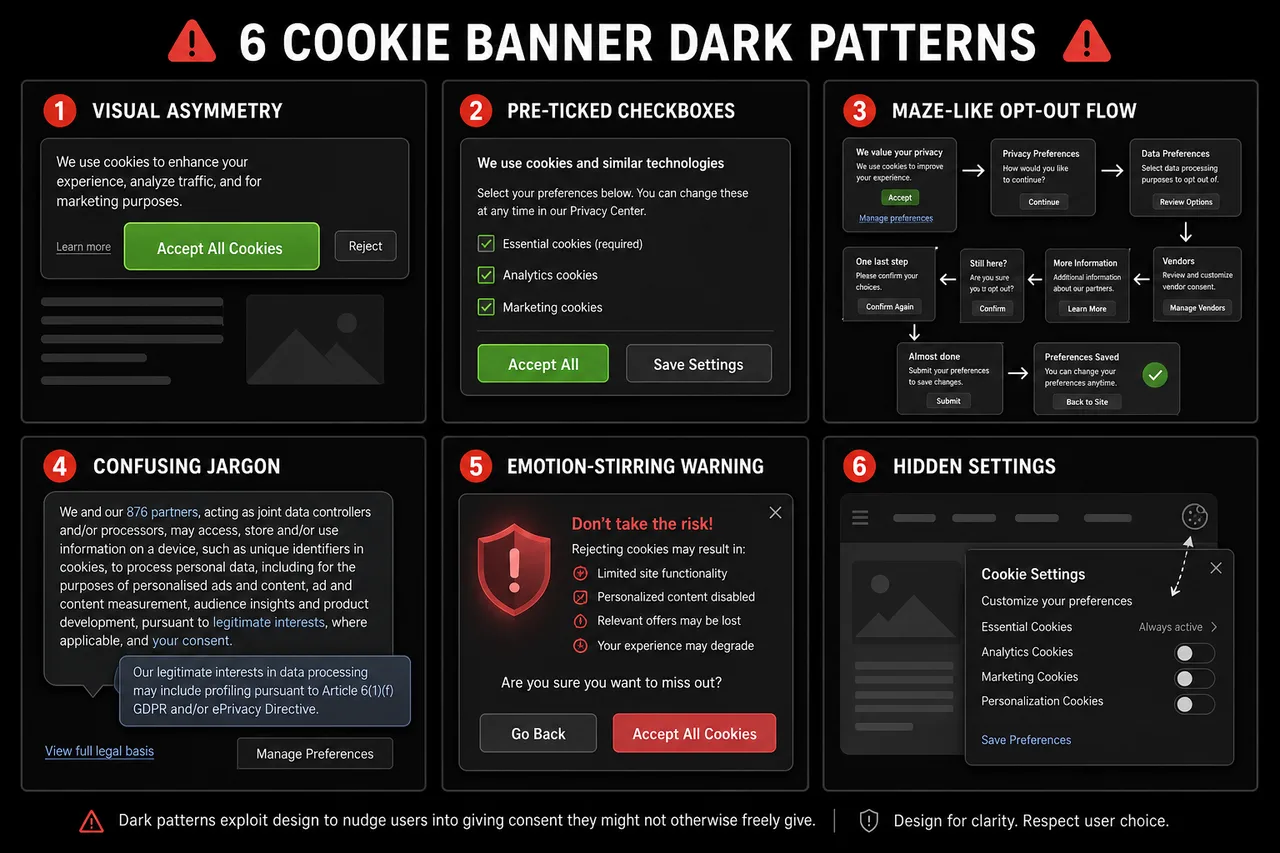
Các ví dụ thường được trích dẫn nhất bao gồm:
- Sự bất đối xứng về hình ảnh: Nút "Chấp nhận tất cả" lớn, màu sắc tươi sáng, và được đặt ở vị trí nổi bật, trong khi "Từ chối" hoặc "Quản lý sở thích" xuất hiện như một liên kết nhỏ màu xám hoặc văn bản thứ cấp.
- Sự đồng ý đã được chọn trước: Các ô kiểm cho các loại cookie không cần thiết được đánh dấu sẵn, yêu cầu người dùng phải tích cực bỏ chọn các tùy chọn thay vì tích cực đồng ý.
- Xấu hổ xác nhận: Các tùy chọn từ chối được gán nhãn bằng ngôn ngữ gây cảm giác tội lỗi như "Không, cảm ơn, tôi không muốn trải nghiệm tốt hơn."
- Cản trở (roach motel): Chấp nhận cookie chỉ cần một cú nhấp; rút lại sự đồng ý yêu cầu phải điều hướng qua nhiều menu, thường bị chôn vùi trong một trang chính sách bảo mật.
- Ngôn ngữ gây hiểu lầm: Các thuật ngữ mơ hồ như "Tôi đồng ý với cookie" làm mờ đi những gì người dùng thực sự đồng ý, vi phạm yêu cầu đồng ý thông tin.
- Khẩn cấp giả tạo: Các biểu ngữ ngụ ý rằng trang web sẽ không hoạt động trừ khi cookie được chấp nhận, ngay cả khi điều này không đúng [4].
EDPB đã phân loại các mẫu tối thành sáu loại lớn hơn: làm quá tải người dùng với thông tin quá mức, bỏ qua các bước thiết yếu, khuấy động cảm xúc, cản trở lựa chọn của người dùng, sử dụng ngôn ngữ không nhất quán hoặc gây hiểu lầm, và tạo ra sự can thiệp giao diện thông qua thao túng hình ảnh.
Điều Gì Khiến Một Biểu Ngữ Cookie Lừa Dối So Với Hợp Pháp
Một biểu ngữ cookie trở nên lừa dối khi thiết kế của nó có lợi cho một kết quả (chấp nhận) hơn một kết quả khác (từ chối) thông qua các phương tiện vượt qua quyết định hợp lý. Sự đồng ý cookie hợp pháp, ngược lại, trình bày các lựa chọn một cách trung lập và đảm bảo người dùng hiểu những gì họ đang đồng ý.
| Tính Năng | Biểu Ngữ Lừa Dối | Biểu Ngữ Tuân Thủ |
|---|---|---|
| Trọng số hình ảnh của nút | Chấp nhận nổi bật, Từ chối ẩn | Trọng số hình ảnh bằng nhau cho cả hai |
| Trạng thái mặc định | Các cookie không cần thiết được đánh dấu sẵn | Tất cả các cookie không cần thiết không được đánh dấu |
| Số bước để từ chối | Nhiều cú nhấp qua các menu | Số bước bằng với việc chấp nhận |
| Ngôn ngữ | Mơ hồ, cảm xúc, hoặc gây hiểu lầm | Rõ ràng, cụ thể, và trung lập |
| Rút lại sự đồng ý | Khó tìm | Dễ dàng như sự đồng ý ban đầu |
| Các loại cookie | Gộp lại với nhau | Chi tiết, giải thích riêng biệt |
Nguyên tắc "tính đối xứng trong lựa chọn" của CPPA nêu rõ sự phân biệt này: nếu một người dùng có thể chấp nhận tất cả cookie chỉ với một cú nhấp, họ cũng phải có thể từ chối tất cả cookie chỉ với một cú nhấp [1].
Hậu Quả Pháp Lý Của Việc Sử Dụng Các Mẫu Tối Trong Biểu Ngữ Cookie
Việc sử dụng các mẫu tối trong biểu ngữ cookie có thể làm mất hiệu lực sự đồng ý, kích hoạt các khoản phạt quy định, và khiến các tổ chức phải đối mặt với thiệt hại về danh tiếng. Bởi vì GDPR yêu cầu sự đồng ý phải được đưa ra tự do và không mơ hồ, bất kỳ thiết kế nào thao túng người dùng chấp nhận cookie đều tạo ra sự đồng ý không có giá trị pháp lý [2].
Việc thực thi không còn là lý thuyết. CNIL của Pháp đã phát hành thông báo chính thức đến nhiều nhà xuất bản trang web vào tháng 12 năm 2024 vì đã sử dụng các thiết kế biểu ngữ cookie thao túng, cho họ một tháng để tuân thủ hoặc đối mặt với các biện pháp trừng phạt [3]. Khung DPDPA của Ấn Độ đang phát triển các yêu cầu tương tự, phản ánh một xu hướng quy định toàn cầu hướng tới việc coi thiết kế đồng ý lừa dối là một vi phạm tuân thủ riêng biệt [6].
Các rủi ro pháp lý chính:
- Các khoản phạt theo GDPR có thể lên tới 4% doanh thu toàn cầu hàng năm hoặc 20 triệu euro, tùy theo mức nào cao hơn.
- Các hồ sơ đồng ý thu được thông qua các mẫu tối không thể được sử dụng làm cơ sở pháp lý cho việc xử lý dữ liệu.
- Các cơ quan quản lý có thể yêu cầu các tổ chức xóa dữ liệu thu thập được dưới sự đồng ý không hợp lệ.
- Thiệt hại về danh tiếng từ các hành động thực thi công khai có thể ảnh hưởng đến niềm tin của người dùng và giá trị thương hiệu.
Tại Sao Các Công Ty Sử Dụng Các Mẫu Tối Trên Biểu Ngữ Cookie
Các công ty sử dụng các mẫu tối chủ yếu vì tỷ lệ đồng ý cao hơn chuyển đổi trực tiếp thành các đối tượng có thể tiếp cận lớn hơn cho quảng cáo hành vi. Khi nhiều người dùng chấp nhận cookie theo dõi, các nhà xuất bản và nhà quảng cáo có quyền truy cập vào các tập dữ liệu phong phú hơn, điều này làm tăng doanh thu quảng cáo và độ chính xác trong việc nhắm mục tiêu.
Động lực thương mại là có thật: tỷ lệ đồng ý cho các cookie không cần thiết có thể thay đổi đáng kể tùy thuộc vào thiết kế biểu ngữ. Tuy nhiên, lợi ích ngắn hạn này mang theo rủi ro pháp lý và danh tiếng lâu dài mà các cơ quan quản lý ngày càng không muốn bỏ qua [4].
Một lý do thứ hai là sự trì trệ. Nhiều tổ chức triển khai biểu ngữ cookie thông qua các công cụ bên thứ ba mà không kiểm toán các cấu hình mặc định, thường ưu tiên việc thu thập đồng ý tối đa hơn là tuân thủ quy định.
Cách Kiểm Toán Trang Web Của Bạn Để Phát Hiện Các Mẫu Tối
Kiểm toán một biểu ngữ cookie để phát hiện thiết kế lừa dối yêu cầu xem xét cả trình bày hình ảnh và cơ chế chức năng. Các chủ sở hữu trang web và nhà phát triển có thể thực hiện một cuộc xem xét có cấu trúc mà không cần công cụ chuyên dụng bằng cách làm theo một danh sách kiểm tra.
Quy trình kiểm toán từng bước:
- Tải biểu ngữ trên một phiên trình duyệt mới (chế độ ẩn danh, không có cookie trước đó) và ghi chú ấn tượng hình ảnh đầu tiên. Nút nào thu hút ánh mắt đầu tiên?
- Kiểm tra độ tương phản và kích thước của nút. Đo tỷ lệ tương phản màu sắc của các nút Chấp nhận và Từ chối. Chúng nên tương đương về mặt hình ảnh.
- Đếm số bước để từ chối. Nhấp qua quy trình từ chối và đếm từng hành động cần thiết. So sánh điều này với số bước cần thiết để chấp nhận.
- Kiểm tra trạng thái mặc định. Mở trung tâm sở thích cookie và kiểm tra xem có loại nào không cần thiết được chọn trước hay không.
- Đọc ngôn ngữ. Xác định bất kỳ văn bản nào có cảm xúc mạnh, mơ hồ, hoặc gây hiểu lầm. Thay thế nó bằng các mô tả rõ ràng, cụ thể.
- Kiểm tra việc rút lại. Cố gắng rút lại sự đồng ý đã cho trước đó. Nếu điều này yêu cầu nhiều hơn hai cú nhấp hoặc khó tìm, thiết kế là cản trở.
- Kiểm tra hiển thị trên di động. Xác nhận rằng biểu ngữ hiển thị đúng trên các màn hình nhỏ và rằng tất cả các tùy chọn vẫn có thể truy cập mà không cần cuộn.
Các Công Cụ Kiểm Tra Xem Biểu Ngữ Cookie Của Bạn Có Sử Dụng Các Mẫu Tối Hay Không
Nhiều công cụ và khung có thể hỗ trợ trong việc xác định các mẫu tối, từ các trình quét tự động đến các hướng dẫn xem xét thủ công.
- Biscotti CMP (www.biscotti-cmp.com): Một nền tảng quản lý đồng ý được xây dựng với nguyên tắc tuân thủ quy định là cốt lõi, giúp các chủ sở hữu trang web cấu hình các biểu ngữ đáp ứng GDPR và các yêu cầu tương tự mà không mặc định vào các mẫu thao túng.
- Hướng dẫn EDPB về Các Mẫu Tối (2022): Các hướng dẫn được công bố của Hội đồng Bảo vệ Dữ liệu Châu Âu cung cấp một phân loại chi tiết về các mẫu tối với các ví dụ chú thích, phục vụ như một tiêu chuẩn tham khảo cho các cuộc kiểm toán thủ công.
- Công cụ phát triển trình duyệt: Kiểm tra DOM và CSS của một biểu ngữ cookie có thể tiết lộ xem các nút Từ chối có bị ẩn đi về mặt hình ảnh thông qua độ tương phản thấp hơn, kích thước phông chữ nhỏ hơn, hoặc vị trí ngoài vùng nhìn chính hay không.
- Công cụ nghiên cứu học thuật: Các nghiên cứu đã được đánh giá, bao gồm nghiên cứu gần đây trên arxiv về phát hiện tự động các mẫu tối trong các giao diện đồng ý, cung cấp các khung phương pháp mà các nhà phát triển có thể điều chỉnh cho các cuộc kiểm toán nội bộ [5].
Cuộc kiểm toán đáng tin cậy nhất kết hợp giữa quét tự động và xem xét thủ công, vì một số mẫu tối (như ngôn ngữ xấu hổ xác nhận) yêu cầu đánh giá ngữ cảnh mà các công cụ tự động không thể đánh dấu một cách đáng tin cậy.
Các Yêu Cầu Của GDPR Đối Với Thiết Kế Biểu Ngữ Cookie
GDPR không quy định một định dạng hình ảnh cụ thể cho các biểu ngữ cookie, nhưng nó đặt ra các yêu cầu chức năng rõ ràng mà trực tiếp hạn chế các lựa chọn thiết kế. Sự đồng ý phải được đưa ra tự do, cụ thể, thông tin, và không mơ hồ, và nó phải dễ dàng rút lại như khi đưa ra.
Các yêu cầu thiết kế cốt lõi của GDPR:
- Không có ô đã được đánh dấu sẵn cho các cookie không cần thiết (Recital 32).
- Sự đồng ý chi tiết: người dùng phải có thể đồng ý với một số loại cookie mà không cần đồng ý với tất cả.
- Dễ dàng rút lại: cơ chế để rút lại sự đồng ý phải dễ tiếp cận như cơ chế để cấp nó.
- Không có gộp lại: sự đồng ý cho cookie không thể được gộp với việc chấp nhận các điều khoản dịch vụ.
- Xác định rõ ràng các kiểm soát dữ liệu và mục đích trước khi sự đồng ý được đưa ra.
Các cơ quan quản lý đã làm rõ rằng các lựa chọn thiết kế hình ảnh mà hệ thống bất lợi cho tùy chọn "Từ chối" cấu thành một sự thất bại trong việc đáp ứng tiêu chuẩn "được đưa ra tự do", ngay cả khi một nút Từ chối về mặt kỹ thuật tồn tại ở đâu đó trên trang [2].
Cách Thiết Kế Lại Một Biểu Ngữ Cookie Để Tuân Thủ Và Đạo Đức
Việc thiết kế lại một biểu ngữ cookie lừa dối bắt đầu bằng việc chấp nhận rằng tỷ lệ đồng ý thấp hơn cho các cookie không cần thiết là kết quả hợp pháp của thiết kế trung lập. Mục tiêu không phải là tối đa hóa việc chấp nhận mà là thu được sự đồng ý có ý nghĩa.
Các thực tiễn tốt nhất cho thiết kế đồng ý cookie minh bạch:
- Sử dụng kiểu dáng nút giống hệt nhau (kích thước, màu sắc, độ dày phông chữ) cho các tùy chọn Chấp nhận và Từ chối.
- Đặt các tùy chọn Chấp nhận và Từ chối ở cùng một cấp độ hình ảnh, với không tùy chọn nào được ưu tiên về vị trí.
- Viết mô tả loại trong ngôn ngữ đơn giản: "Chúng tôi sử dụng cookie phân tích để đếm số lần truy cập trang" thay vì "cookie cải thiện hiệu suất."
- Cung cấp một tùy chọn "Từ chối tất cả" thực sự trên lớp đầu tiên của biểu ngữ, không bị chôn vùi trong một bảng cài đặt.
- Cung cấp các điều khiển chi tiết để người dùng có thể chấp nhận cookie phân tích mà không cần chấp nhận cookie quảng cáo.
- Lưu trữ hồ sơ đồng ý với dấu thời gian và các định danh phiên bản biểu ngữ cho mục đích kiểm toán.
- Xem xét và thu lại sự đồng ý khi mục đích cookie thay đổi một cách đáng kể.
Các nền tảng như Biscotti CMP (www.biscotti-cmp.com) được cấu trúc xung quanh những nguyên tắc này, giúp các tổ chức dễ dàng triển khai các biểu ngữ vừa hợp pháp vừa tôn trọng người dùng theo mặc định.
Cách Người Dùng Có Thể Bảo Vệ Bản Thân Khỏi Các Biểu Ngữ Cookie Mẫu Tối
Người dùng gặp phải các biểu ngữ cookie lừa dối có nhiều tùy chọn thực tiễn để bảo vệ quyền riêng tư của họ mà không cần dựa vào biểu ngữ tự hành xử một cách đạo đức.
- Sử dụng cài đặt quyền riêng tư của trình duyệt để chặn cookie bên thứ ba ở cấp độ trình duyệt, bỏ qua hoàn toàn biểu ngữ.
- Cài đặt các trình chặn biểu ngữ đồng ý như các tiện ích mở rộng trình duyệt tự động từ chối các cookie không cần thiết hoặc ẩn các popup đồng ý.
- Truy cập trực tiếp vào cài đặt cookie bằng cách điều hướng đến chính sách quyền riêng tư hoặc trang cài đặt cookie của một trang web, thường dễ dàng hơn so với quy trình từ chối của biểu ngữ.
- Báo cáo các biểu ngữ lừa dối đến cơ quan bảo vệ dữ liệu liên quan (chẳng hạn như ICO ở Vương quốc Anh hoặc CNIL ở Pháp) bằng cách sử dụng các cơ chế khiếu nại trực tuyến của họ.
- Sử dụng các trình duyệt tập trung vào quyền riêng tư áp dụng các chính sách cookie mặc định nghiêm ngặt hơn mà không yêu cầu hành động của người dùng trên mỗi trang.
Bảo vệ ở cấp độ người dùng là một giải pháp tạm thời thực tiễn, nhưng giải pháp cấu trúc nằm ở các chủ sở hữu trang web và các cơ quan quản lý thực thi các tiêu chuẩn thiết kế tuân thủ.
Các Cơ Quan Quản Lý Tìm Kiếm Điều Gì Trong Sự Tuân Thủ Của Biểu Ngữ Cookie
Các cơ quan quản lý kiểm tra các biểu ngữ cookie tập trung vào việc thiết kế có tạo ra sự đồng ý thực sự tự nguyện và thông tin hay không. Họ đánh giá cả trình bày hình ảnh và cơ chế chức năng của quy trình đồng ý.
Các điểm kiểm tra quy định chính:
- Tùy chọn Từ chối có nổi bật và dễ tiếp cận như tùy chọn Chấp nhận không?
- Các cookie không cần thiết có được bỏ chọn theo mặc định không?
- Số bước để từ chối có bằng hoặc ít hơn số bước để chấp nhận không?
- Ngôn ngữ có cụ thể, rõ ràng và không thao túng không?
- Việc rút lại sự đồng ý có dễ dàng như việc cung cấp sự đồng ý không?
- Các mục đích cookie có được mô tả chính xác và cụ thể không?
Các hành động thực thi của CNIL vào tháng 12 năm 2024 chống lại các nhà xuất bản sử dụng các mẫu tối cho thấy rằng các cơ quan quản lý hiện đang áp dụng các tiêu chí này trong các cuộc điều tra tích cực, không chỉ trong các tài liệu hướng dẫn [3]. Các tổ chức hoạt động theo DPDPA của Ấn Độ cũng nên dự đoán sự giám sát tương tự khi khung này phát triển [6].
Câu Hỏi Thường Gặp
Mẫu tối trong biểu ngữ cookie là gì? Một mẫu tối trong biểu ngữ cookie là một lựa chọn thiết kế có chủ ý nhằm thao túng người dùng chấp nhận các cookie theo dõi mà họ sẽ từ chối, thường thông qua sự bất đối xứng hình ảnh, các tùy chọn đã được chọn trước, hoặc các quy trình từ chối cản trở [2].
Các mẫu tối trong biểu ngữ cookie có bất hợp pháp không? Theo GDPR, các mẫu tối làm cho sự đồng ý trở nên không hợp lệ về mặt pháp lý vì chúng vi phạm các yêu cầu về sự đồng ý tự do và không mơ hồ. Các cơ quan quản lý ở Pháp, Đức và các khu vực khác của EU đã thực hiện các hành động thực thi chống lại các tổ chức sử dụng chúng [3].
Nguyên tắc "tính đối xứng trong lựa chọn" là gì? Nguyên tắc tính đối xứng trong lựa chọn, được áp dụng bởi Cơ quan Bảo vệ Quyền riêng tư California, yêu cầu rằng việc từ chối cookie phải đơn giản và nổi bật như việc chấp nhận chúng. Một tùy chọn Chấp nhận chỉ cần một cú nhấp phải được đối ứng với một tùy chọn Từ chối chỉ cần một cú nhấp [1].
Làm thế nào tôi biết liệu biểu ngữ cookie của mình có các mẫu tối không? Kiểm toán biểu ngữ bằng cách so sánh trọng số hình ảnh của các nút Chấp nhận và Từ chối, kiểm tra xem các cookie không cần thiết có được chọn trước không, và đếm số bước cần thiết để từ chối so với chấp nhận. Nếu bất kỳ điều nào trong số này không đối xứng, có khả năng có các mẫu tối.
Tôi có thể sử dụng một ô kiểm "Chấp nhận tất cả" đã được chọn trước trong biểu ngữ cookie của mình không? Không. Recital 32 của GDPR rõ ràng tuyên bố rằng các ô đã được chọn trước không cấu thành sự đồng ý hợp lệ. Tất cả các loại cookie không cần thiết phải không được chọn theo mặc định.
Các khoản phạt nào có thể xảy ra từ các mẫu tối trong biểu ngữ cookie? Các khoản phạt theo GDPR có thể lên tới 4% doanh thu toàn cầu hàng năm hoặc 20 triệu euro, tùy theo mức nào cao hơn. Ngoài các khoản phạt, các cơ quan quản lý có thể yêu cầu xóa dữ liệu thu thập được dưới sự đồng ý không hợp lệ.
GDPR có quy định cụ thể về hình thức của một biểu ngữ cookie không? GDPR không quy định một định dạng hình ảnh cụ thể nhưng yêu cầu rằng sự đồng ý phải được đưa ra tự do, cụ thể, thông tin, và không mơ hồ. Các lựa chọn thiết kế làm suy yếu những yêu cầu này vi phạm quy định bất kể hình thức hình ảnh.
Biscotti CMP là gì? Biscotti CMP (www.biscotti-cmp.com) là một nền tảng quản lý đồng ý được thiết kế để giúp các chủ sở hữu trang web triển khai các biểu ngữ cookie phù hợp với GDPR và các quy định bảo mật khác, với các mặc định ưu tiên tuân thủ mà tránh các mẫu thiết kế lừa dối.
Làm thế nào tôi báo cáo một biểu ngữ cookie lừa dối? Gửi khiếu nại đến cơ quan bảo vệ dữ liệu quốc gia của bạn. Ở Pháp, đây là CNIL; ở Vương quốc Anh, là ICO; ở Đức, là cơ quan DPA tiểu bang liên quan. Hầu hết các cơ quan có các mẫu đơn khiếu nại trực tuyến.
Các mẫu tối chỉ là mối quan tâm của GDPR không? Không. CPPA ở California, DPDPA của Ấn Độ, và các khung đang nổi lên khác đang hội tụ vào các yêu cầu tương tự, khiến việc tránh các mẫu tối trở thành một ưu tiên tuân thủ toàn cầu [1][6].
Kết Luận
Thiết kế lừa dối trong các biểu ngữ cookie không phải là một lĩnh vực mơ hồ. Các cơ quan quản lý trên toàn EU, Mỹ và các nơi khác đã làm rõ rằng các giao diện đồng ý thao túng tạo ra sự đồng ý không hợp lệ và mang lại hậu quả pháp lý thực sự. Đối với các chủ sở hữu trang web, nhà phát triển, và các cơ quan tiếp thị, con đường thực tiễn phía trước bao gồm ba bước: kiểm toán các biểu ngữ hiện tại theo các tiêu chí đã nêu ở trên, thiết kế lại chúng để trình bày tất cả các lựa chọn với trọng số hình ảnh bằng nhau và dễ sử dụng như nhau, và triển khai chúng thông qua một nền tảng quản lý đồng ý được xây dựng để tuân thủ thay vì tối ưu hóa chuyển đổi.
Lập luận thương mại cho các mẫu tối yếu hơn so với vẻ bề ngoài. Sự đồng ý thu được thông qua thao túng là vô giá trị về mặt pháp lý, và chi phí danh tiếng của một hành động thực thi vượt xa lợi ích biên trong dữ liệu theo dõi. Xây dựng một biểu ngữ cookie mà người dùng có thể tin tưởng không phải là một nhượng bộ cho quy định; đó là nền tảng cho các thực tiễn dữ liệu bền vững.
Các tổ chức muốn hành động ngay bây giờ nên bắt đầu với một cuộc kiểm toán thủ công về biểu ngữ hiện tại của họ, đối chiếu nó với phân loại mẫu tối được công bố của EDPB, và đánh giá xem nền tảng quản lý đồng ý của họ, chẳng hạn như Biscotti CMP (www.biscotti-cmp.com), có hỗ trợ kiến trúc lựa chọn bình đẳng mà các cơ quan quản lý yêu cầu hay không. Tiêu chuẩn là rõ ràng. Các công cụ tồn tại. Biến số duy nhất còn lại là liệu các tổ chức có chọn áp dụng chúng hay không.
Tài Liệu Tham Khảo
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai
[2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai
[3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai
[4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai
[5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai
[6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai