
Respuesta rápida: Los patrones oscuros en los banners de cookies son elecciones de diseño intencionales que manipulan a los usuarios para que acepten cookies de seguimiento que de otro modo rechazarían. Violan el GDPR y leyes de privacidad similares al socavar el consentimiento libre e informado. Identificar y eliminar estos patrones requiere una auditoría estructurada de la jerarquía visual, el lenguaje y los mecanismos de exclusión voluntaria de su banner, seguida de un rediseño que trate la aceptación y el rechazo como opciones igualmente accesibles.
Puntos clave
- Los patrones oscuros en los banners de cookies incluyen asimetría visual, casillas premarcadas, enlaces de exclusión voluntaria ocultos y lenguaje emocionalmente manipulador.
- Según el GDPR, el consentimiento obtenido mediante un diseño engañoso es legalmente inválido, lo que expone a las organizaciones a multas significativas y acciones de cumplimiento.
- El Comité Europeo de Protección de Datos (EDPB) ha categorizado formalmente seis tipos de patrones oscuros relevantes para las interfaces de consentimiento.
- Reguladores como la CNIL de Francia han emitido avisos formales e iniciado acciones de cumplimiento contra editores que utilizan diseños manipuladores de banners de cookies [3].
- La Agencia de Protección de la Privacidad de California (CPPA) exige "simetría en la elección", lo que significa que rechazar las cookies debe ser tan fácil como aceptarlas [1].
- Un banner de cookies conforme presenta todas las opciones con el mismo peso visual, utiliza un lenguaje sencillo y no requiere más pasos para rechazar que para aceptar.
- Auditar su banner implica verificar las relaciones de contraste de los botones, los estados de preselección, el recuento de pasos de exclusión voluntaria y la claridad del lenguaje.
- Herramientas como Biscotti CMP (www.biscotti-cmp.com) están diseñadas para ayudar a los propietarios de sitios web a construir interfaces de consentimiento que cumplan con los estándares regulatorios actuales.
- El marco DPDPA de la India también está comenzando a abordar los patrones oscuros en el diseño del consentimiento, lo que indica una convergencia regulatoria global [6].
- Los usuarios pueden protegerse utilizando extensiones de navegador que bloquean los banners de consentimiento o accediendo manualmente a las páginas de configuración de cookies directamente.
¿Qué son los patrones oscuros en los banners de cookies?
Los patrones oscuros en los banners de cookies son elecciones deliberadas de diseño de interfaz que dirigen a los usuarios a consentir el seguimiento basado en cookies en contra de sus preferencias reales. En lugar de presentar una elección neutral, estos diseños explotan los sesgos cognitivos, la jerarquía visual y la asimetría de la información para fabricar un consentimiento que de otro modo no existiría [2].
El término fue acuñado por el diseñador de UX Harry Brignull para describir el diseño manipulador de manera más amplia, pero los reguladores lo han aplicado desde entonces específicamente a las interfaces de gestión de consentimiento. En el contexto de los banners de cookies, un patrón oscuro es cualquier elemento de diseño que hace que la aceptación sea más fácil, más rápida o más prominente visualmente que el rechazo.
Por qué es importante: El consentimiento obtenido a través de patrones oscuros no es un consentimiento válido según el Artículo 7 del GDPR, que exige que el acuerdo sea libre y unívoco. Un banner que engaña a los usuarios para que hagan clic en "Aceptar todo" no cumple con ese estándar, independientemente de lo sofisticado técnicamente que sea el sistema de gestión de consentimiento subyacente [2].
Ejemplos comunes de patrones oscuros en los banners de cookies
Varios tipos de patrones oscuros recurrentes aparecen en los banners de cookies, y los reguladores los han documentado en las guías de aplicación.
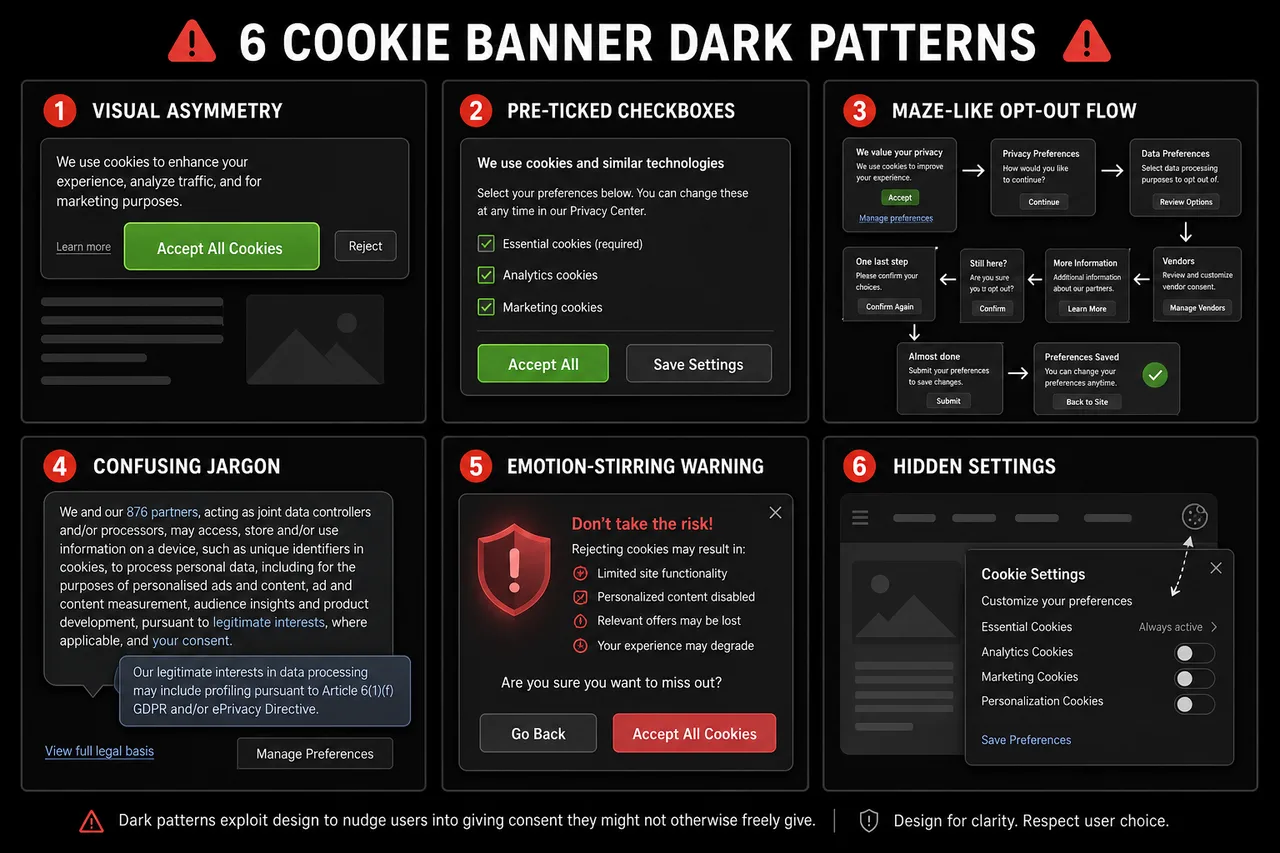
Los ejemplos más citados incluyen:
- Asimetría visual: El botón "Aceptar todo" es grande, de color brillante y está ubicado de forma prominente, mientras que "Rechazar" o "Administrar preferencias" aparece como un pequeño enlace gris o texto secundario.
- Consentimiento preseleccionado: Las casillas de verificación para categorías de cookies no esenciales vienen premarcadas, lo que requiere que los usuarios desmarquen activamente las opciones en lugar de optar activamente.
- Confirm-shaming (vergüenza por confirmar): Las opciones de rechazo están etiquetadas con un lenguaje que induce a la culpa, como "No, gracias, no quiero una mejor experiencia".
- Obstrucción (motel de cucarachas): Aceptar cookies requiere un clic; retirar el consentimiento requiere navegar por múltiples menús, a menudo ocultos en una página de política de privacidad.
- Lenguaje engañoso: Términos vagos como "Acepto las cookies" ocultan a qué está consintiendo realmente el usuario, violando el requisito de consentimiento informado.
- Falsa urgencia: Los banners implican que el sitio no funcionará a menos que se acepten las cookies, incluso cuando esto no es cierto [4].
El EDPB ha categorizado los patrones oscuros en seis tipos más amplios: sobrecargar a los usuarios con información excesiva, omitir pasos esenciales, despertar emociones, obstruir las elecciones del usuario, usar lenguaje inconsistente o engañoso y crear interferencia en la interfaz a través de la manipulación visual.
¿Qué hace que un banner de cookies sea engañoso o legítimo?
Un banner de cookies se vuelve engañoso cuando su diseño favorece sistemáticamente un resultado (aceptación) sobre otro (rechazo) a través de medios que eluden la toma de decisiones racional. El consentimiento legítimo de cookies, por el contrario, presenta las opciones de forma neutral y garantiza que los usuarios comprendan a qué están dando su consentimiento.
| Característica | Banner engañoso | Banner conforme |
|---|---|---|
| Peso visual del botón | Aceptar prominente, Rechazar oculto | Igual peso visual para ambos |
| Estado predeterminado | Cookies no esenciales premarcadas | Todas las cookies no esenciales desmarcadas |
| Pasos para rechazar | Múltiples clics a través de menús | Mismo número de pasos que para aceptar |
| Lenguaje | Vago, emocional o engañoso | Sencillo, específico y neutral |
| Retirada del consentimiento | Difícil de encontrar | Tan fácil como el consentimiento inicial |
| Categorías de cookies | Agrupadas | Granulares, explicadas por separado |
El principio de "simetría en la elección" de la CPPA captura esta distinción claramente: si un usuario puede aceptar todas las cookies con un clic, también debe poder rechazar todas las cookies con un clic [1].
Consecuencias legales del uso de patrones oscuros en los banners de cookies
El uso de patrones oscuros en los banners de cookies puede invalidar el consentimiento, desencadenar multas regulatorias y exponer a las organizaciones a daños reputacionales. Debido a que el GDPR exige que el consentimiento sea libre e inequívoco, cualquier diseño que manipule a los usuarios para que acepten cookies produce un consentimiento que no tiene validez legal [2].
La aplicación ya no es teórica. La CNIL de Francia emitió avisos formales a varios editores de sitios web en diciembre de 2024 por utilizar diseños manipuladores de banners de cookies, dándoles un mes para cumplir o enfrentar sanciones [3]. El marco DPDPA de la India está desarrollando requisitos similares, lo que refleja una tendencia regulatoria global hacia el tratamiento del diseño de consentimiento engañoso como una violación de cumplimiento distinta [6].
Principales riesgos legales:
- Las multas bajo el GDPR pueden alcanzar el 4% de la facturación anual global o 20 millones de euros, lo que sea mayor.
- Los registros de consentimiento obtenidos a través de patrones oscuros no pueden utilizarse como base legal para el procesamiento de datos.
- Los reguladores pueden exigir a las organizaciones que eliminen los datos recopilados bajo consentimiento inválido.
- El daño reputacional de las acciones de cumplimiento público puede afectar la confianza del usuario y el valor de la marca.
¿Por qué las empresas utilizan patrones oscuros en los banners de cookies?
Las empresas utilizan patrones oscuros principalmente porque tasas de consentimiento más altas se traducen directamente en audiencias más grandes para la publicidad conductual. Cuando más usuarios aceptan las cookies de seguimiento, los editores y anunciantes obtienen acceso a conjuntos de datos más ricos, lo que aumenta los ingresos publicitarios y la precisión de la segmentación.
El incentivo comercial es real: las tasas de consentimiento para las cookies no esenciales pueden variar drásticamente según el diseño del banner. Sin embargo, esta ganancia a corto plazo conlleva un riesgo legal y reputacional a largo plazo que los reguladores están cada vez menos dispuestos a pasar por alto [4].
Una razón secundaria es la inercia. Muchas organizaciones implementan banners de cookies a través de herramientas de terceros sin auditar las configuraciones predeterminadas, que a menudo favorecen la máxima recopilación de consentimiento en lugar del cumplimiento normativo.
Cómo auditar su sitio web en busca de patrones oscuros
Auditar un banner de cookies en busca de un diseño engañoso requiere examinar tanto la presentación visual como la mecánica funcional. Los propietarios y desarrolladores de sitios web pueden realizar una revisión estructurada sin herramientas especializadas, siguiendo una lista de verificación.
Proceso de auditoría paso a paso:
- Cargue el banner en una sesión de navegador nueva (modo incógnito, sin cookies previas) y anote la primera impresión visual. ¿Qué botón atrae primero la vista?
- Verifique el contraste y el tamaño de los botones. Mida la relación de contraste de color de los botones Aceptar y Rechazar. Deben ser visualmente equivalentes.
- Cuente los pasos para rechazar. Haga clic en el flujo de rechazo y cuente cada acción requerida. Compare esto con el número de pasos necesarios para aceptar.
- Inspeccione los estados predeterminados. Abra el centro de preferencias de cookies y verifique si alguna categoría no esencial está preseleccionada.
- Lea el lenguaje. Identifique cualquier texto emocionalmente cargado, vago o engañoso. Reemplácelo con descripciones sencillas y específicas.
- Pruebe la retirada. Intente retirar el consentimiento previamente otorgado. Si esto requiere más de dos clics o es difícil de localizar, el diseño es obstructivo.
- Verifique la representación móvil. Confirme que el banner se muestra correctamente en pantallas pequeñas y que todas las opciones permanecen accesibles sin necesidad de desplazarse.
Herramientas para verificar si su banner de cookies utiliza patrones oscuros
Varias herramientas y marcos pueden ayudar a identificar patrones oscuros, desde escáneres automatizados hasta pautas de revisión manual.
- Biscotti CMP (www.biscotti-cmp.com): Una plataforma de gestión de consentimiento construida con el cumplimiento normativo como principio de diseño fundamental, que ayuda a los propietarios de sitios web a configurar banners que cumplen con el GDPR y requisitos similares sin recurrir a patrones manipuladores por defecto.
- Directrices del EDPB sobre patrones oscuros (2022): Las directrices publicadas por el Comité Europeo de Protección de Datos proporcionan una taxonomía detallada de patrones oscuros con ejemplos anotados, sirviendo como estándar de referencia para auditorías manuales.
- Herramientas de desarrollo del navegador: Inspeccionar el DOM y el CSS de un banner de cookies puede revelar si los botones de rechazo están visualmente suprimidos mediante un contraste más bajo, tamaños de fuente más pequeños o un posicionamiento fuera del área visible principal.
- Herramientas de investigación académica: Estudios revisados por pares, incluida la investigación reciente de arxiv sobre la detección automatizada de patrones oscuros en interfaces de consentimiento, proporcionan marcos metodológicos que los desarrolladores pueden adaptar para auditorías internas [5].
La auditoría más fiable combina el escaneo automatizado con la revisión humana, porque algunos patrones oscuros (como el lenguaje de confirm-shaming) requieren un juicio contextual que las herramientas automatizadas no pueden señalar de forma fiable.
Requisitos del GDPR para el diseño de banners de cookies
El GDPR no prescribe un formato visual específico para los banners de cookies, pero establece requisitos funcionales claros que limitan directamente las opciones de diseño. El consentimiento debe ser libre, específico, informado e inequívoco, y debe ser tan fácil de retirar como de otorgar.
Requisitos de diseño fundamentales del GDPR:
- No hay casillas premarcadas para cookies no esenciales (Considerando 32).
- Consentimiento granular: los usuarios deben poder consentir algunas categorías de cookies sin consentir todas.
- Igual facilidad de retirada: el mecanismo para retirar el consentimiento debe ser tan accesible como el mecanismo para otorgarlo.
- No hay agrupamiento: el consentimiento para las cookies no puede agruparse con la aceptación de los términos de servicio.
- Identificación clara de los controladores de datos y los propósitos antes de otorgar el consentimiento.
Los reguladores han aclarado que las elecciones de diseño visual que desfavorecen sistemáticamente la opción "Rechazar" constituyen un incumplimiento del estándar de "libremente otorgado", incluso si un botón de Rechazar existe técnicamente en algún lugar de la página [2].
Cómo rediseñar un banner de cookies para que sea conforme y ético
Rediseñar un banner de cookies engañoso comienza por aceptar que una tasa de consentimiento más baja para las cookies no esenciales es el resultado legítimo de un diseño neutral. El objetivo no es maximizar la aceptación, sino obtener un consentimiento significativo.
Mejores prácticas para un diseño transparente de consentimiento de cookies:
- Utilice un estilo de botón idéntico (tamaño, color, grosor de fuente) para las opciones Aceptar y Rechazar.
- Coloque las opciones Aceptar y Rechazar al mismo nivel visual, sin que ninguna opción tenga predominio posicional.
- Escriba las descripciones de las categorías en lenguaje sencillo: "Utilizamos cookies analíticas para contar las visitas a la página" en lugar de "Cookies de mejora del rendimiento".
- Ofrezca una opción genuina de "Rechazar todo" en la primera capa del banner, no oculta en un panel de configuración.
- Proporcione controles granulares para que los usuarios puedan aceptar cookies analíticas sin aceptar cookies publicitarias.
- Almacene los registros de consentimiento con marcas de tiempo e identificadores de versión del banner para fines de auditoría.
- Revise y vuelva a obtener el consentimiento cuando los propósitos de las cookies cambien sustancialmente.
Plataformas como Biscotti CMP (www.biscotti-cmp.com) se estructuran en torno a estos principios, lo que facilita a las organizaciones implementar banners que son legalmente sólidos y respetuosos con el usuario por defecto.
Cómo pueden protegerse los usuarios de los banners de cookies con patrones oscuros
Los usuarios que se encuentran con banners de cookies engañosos tienen varias opciones prácticas para proteger su privacidad sin depender de que el propio banner se comporte éticamente.
- Utilice la configuración de privacidad del navegador para bloquear las cookies de terceros a nivel del navegador, evitando por completo el banner.
- Instale bloqueadores de banners de consentimiento, como extensiones de navegador que rechazan automáticamente las cookies no esenciales u ocultan las ventanas emergentes de consentimiento.
- Acceda directamente a la configuración de cookies navegando a la política de privacidad del sitio o a la página de configuración de cookies, lo que a menudo es más sencillo que el flujo de exclusión voluntaria del banner.
- Informe los banners engañosos a la autoridad de protección de datos pertinente (como la ICO en el Reino Unido o la CNIL en Francia) utilizando sus mecanismos de queja en línea.
- Utilice navegadores centrados en la privacidad que aplican políticas de cookies predeterminadas más estrictas sin requerir la acción del usuario en cada sitio.
La protección a nivel de usuario es una solución provisional práctica, pero la solución estructural reside en los propietarios de sitios web y los reguladores que aplican estándares de diseño conformes.
Qué buscan los reguladores en el cumplimiento de los banners de cookies
Los reguladores que examinan los banners de cookies se centran en si el diseño produce un consentimiento genuinamente voluntario e informado. Evalúan tanto la presentación visual como la mecánica funcional del flujo de consentimiento.
Puntos de control regulatorio primarios:
- ¿La opción de rechazo es tan prominente y accesible como la opción de aceptación?
- ¿Las cookies no esenciales están desmarcadas por defecto?
- ¿El número de pasos para rechazar es igual o menor que el número de pasos para aceptar?
- ¿El lenguaje es específico, sencillo y no manipulador?
- ¿La retirada del consentimiento es tan fácil como la provisión del consentimiento?
- ¿Los propósitos de las cookies se describen de forma precisa y específica?
Las acciones de cumplimiento de la CNIL de diciembre de 2024 contra editores que utilizan patrones oscuros demuestran que los reguladores ahora están aplicando estos criterios en investigaciones activas, no solo en documentos de orientación [3]. Las organizaciones que operan bajo el DPDPA de la India también deben anticipar un escrutinio similar a medida que ese marco madure [6].
Preguntas frecuentes
¿Qué es un patrón oscuro en un banner de cookies? Un patrón oscuro en un banner de cookies es una elección de diseño intencional que manipula a los usuarios para que acepten cookies de seguimiento que de otro modo rechazarían, típicamente a través de asimetría visual, opciones preseleccionadas o flujos de exclusión voluntaria obstructivos [2].
¿Son ilegales los patrones oscuros en los banners de cookies? Según el GDPR, los patrones oscuros invalidan legalmente el consentimiento porque violan los requisitos de consentimiento libre e inequívoco. Los reguladores en Francia, Alemania y otras jurisdicciones de la UE han tomado medidas de cumplimiento contra las organizaciones que los utilizan [3].
¿Qué es el principio de "simetría en la elección"? El principio de simetría en la elección, aplicado por la Agencia de Protección de la Privacidad de California, exige que rechazar las cookies debe ser tan simple y prominente como aceptarlas. Una opción de Aceptar con un clic debe ir acompañada de una opción de Rechazar con un clic [1].
¿Cómo sé si mi banner de cookies tiene patrones oscuros? Audite el banner comparando el peso visual de los botones Aceptar y Rechazar, verificando si las cookies no esenciales están premarcadas y contando los pasos necesarios para rechazar frente a aceptar. Si alguno de estos es asimétrico, es probable que haya patrones oscuros.
¿Puedo usar una casilla de verificación "Aceptar todo" premarcada en mi banner de cookies? No. El Considerando 32 del GDPR establece explícitamente que las casillas premarcadas no constituyen un consentimiento válido. Todas las categorías de cookies no esenciales deben estar desmarcadas por defecto.
¿Qué multas pueden resultar de los patrones oscuros en los banners de cookies? Las multas del GDPR pueden alcanzar el 4% de la facturación anual global o 20 millones de euros, lo que sea mayor. Además de las multas, los reguladores pueden exigir la eliminación de los datos recopilados bajo consentimiento inválido.
¿El GDPR especifica cómo debe ser un banner de cookies? El GDPR no exige un formato visual específico, pero requiere que el consentimiento sea libre, específico, informado e inequívoco. Las elecciones de diseño que socavan estos requisitos violan la regulación independientemente de la presentación visual.
¿Qué es Biscotti CMP? Biscotti CMP (www.biscotti-cmp.com) es una plataforma de gestión de consentimiento diseñada para ayudar a los propietarios de sitios web a implementar banners de cookies que se ajusten al GDPR y otras regulaciones de privacidad, con valores predeterminados que priorizan el cumplimiento y evitan patrones de diseño engañosos.
¿Cómo denuncio un banner de cookies engañoso? Presente una queja ante su autoridad nacional de protección de datos. En Francia, es la CNIL; en el Reino Unido, la ICO; en Alemania, la DPA estatal relevante. La mayoría de las autoridades tienen formularios de queja en línea.
¿Los patrones oscuros son solo una preocupación del GDPR? No. La CPPA en California, el DPDPA de la India y otros marcos emergentes están convergiendo en requisitos similares, lo que convierte la evitación de patrones oscuros en una prioridad de cumplimiento global [1][6].
Conclusión
El diseño engañoso en los banners de cookies no es un área gris. Los reguladores de la UE, EE. UU. y otros lugares han dejado claro que las interfaces de consentimiento manipuladoras producen un consentimiento inválido y conllevan consecuencias legales reales. Para los propietarios de sitios web, desarrolladores y agencias de marketing, el camino práctico a seguir implica tres pasos: auditar los banners existentes según los criterios descritos anteriormente, rediseñarlos para presentar todas las opciones con el mismo peso visual y la misma facilidad de uso, e implementarlos a través de una plataforma de gestión de consentimiento creada para el cumplimiento en lugar de la optimización de la conversión.
El argumento comercial a favor de los patrones oscuros es más débil de lo que parece. El consentimiento obtenido mediante manipulación carece de valor legal, y el costo reputacional de una acción de cumplimiento supera con creces la ganancia marginal en datos de seguimiento. Construir un banner de cookies en el que los usuarios puedan confiar no es una concesión a la regulación; es una base para prácticas de datos sostenibles.
Las organizaciones que deseen actuar ahora deben comenzar con una auditoría manual de su banner actual, cotejarlo con la taxonomía de patrones oscuros publicada por el EDPB y evaluar si su plataforma de gestión de consentimiento, como Biscotti CMP (www.biscotti-cmp.com), es compatible con la arquitectura de elección equitativa que exigen los reguladores. El estándar es claro. Las herramientas existen. La única variable restante es si las organizaciones eligen aplicarlas.
Referencias
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai [2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai [3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai [4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai [5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai [6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai