
Réponse rapide : Les "dark patterns" dans les bannières de cookies sont des choix de conception intentionnels qui manipulent les utilisateurs pour qu'ils acceptent des cookies de suivi qu'ils refuseraient autrement. Ils violent le RGPD et les lois similaires sur la protection de la vie privée en sapant le consentement libre et éclairé. L'identification et la suppression de ces modèles nécessitent un audit structuré de la hiérarchie visuelle, du langage et des mécanismes de désinscription de votre bannière, suivi d'une refonte qui traite l'acceptation et le rejet comme des choix également accessibles.
Points clés à retenir
- Les "dark patterns" dans les bannières de cookies incluent l'asymétrie visuelle, les cases pré-cochées, les liens de désinscription cachés et le langage émotionnellement manipulateur.
- En vertu du RGPD, le consentement obtenu par une conception trompeuse est légalement invalide, exposant les organisations à des amendes importantes et à des mesures d'exécution.
- Le Comité européen de la protection des données (EDPB) a formellement classé six types de "dark patterns" pertinents pour les interfaces de consentement.
- Des régulateurs, dont la CNIL en France, ont émis des mises en demeure formelles et engagé des actions coercitives contre des éditeurs utilisant des conceptions de bannières de cookies manipulatrices [3].
- La California Privacy Protection Agency (CPPA) exige une "symétrie dans le choix", ce qui signifie que refuser les cookies doit être aussi facile que de les accepter [1].
- Une bannière de cookies conforme présente toutes les options avec un poids visuel égal, utilise un langage clair et ne nécessite pas plus d'étapes pour refuser que pour accepter.
- L'audit de votre bannière implique de vérifier les rapports de contraste des boutons, les états de pré-sélection, le nombre d'étapes de désinscription et la clarté du langage.
- Des outils tels que Biscotti CMP (www.biscotti-cmp.com) sont conçus pour aider les propriétaires de sites web à créer des interfaces de consentement qui répondent aux normes réglementaires actuelles.
- Le cadre DPDPA de l'Inde commence également à aborder les "dark patterns" dans la conception du consentement, signalant une convergence réglementaire mondiale [6].
- Les utilisateurs peuvent se protéger en utilisant des extensions de navigateur qui bloquent les bannières de consentement ou en accédant manuellement aux pages de paramètres de cookies directement.
Que sont les "dark patterns" dans les bannières de cookies ?
Les "dark patterns" dans les bannières de cookies sont des choix délibérés de conception d'interface qui orientent les utilisateurs vers le consentement au suivi basé sur les cookies, contrairement à leurs préférences réelles. Plutôt que de présenter un choix neutre, ces conceptions exploitent les biais cognitifs, la hiérarchie visuelle et l'asymétrie de l'information pour fabriquer un consentement qui n'existerait pas autrement [2].
Le terme a été inventé par le designer UX Harry Brignull pour décrire plus largement la conception manipulatrice, mais les régulateurs l'ont depuis appliqué spécifiquement aux interfaces de gestion du consentement. Dans le contexte des bannières de cookies, un "dark pattern" est tout élément de conception qui rend l'acceptation plus facile, plus rapide ou plus visuellement proéminente que le refus.
Pourquoi c'est important : Le consentement obtenu par le biais de "dark patterns" n'est pas un consentement valide en vertu de l'article 7 du RGPD, qui exige que l'accord soit donné librement et sans ambiguïté. Une bannière qui incite les utilisateurs à cliquer sur "Accepter tout" ne satisfait pas à cette norme, quelle que soit la sophistication technique du système de gestion du consentement sous-jacent [2].
Exemples courants de "dark patterns" dans les bannières de cookies
Plusieurs types de "dark patterns" récurrents apparaissent dans les bannières de cookies, et les régulateurs les ont documentés dans leurs directives d'application.
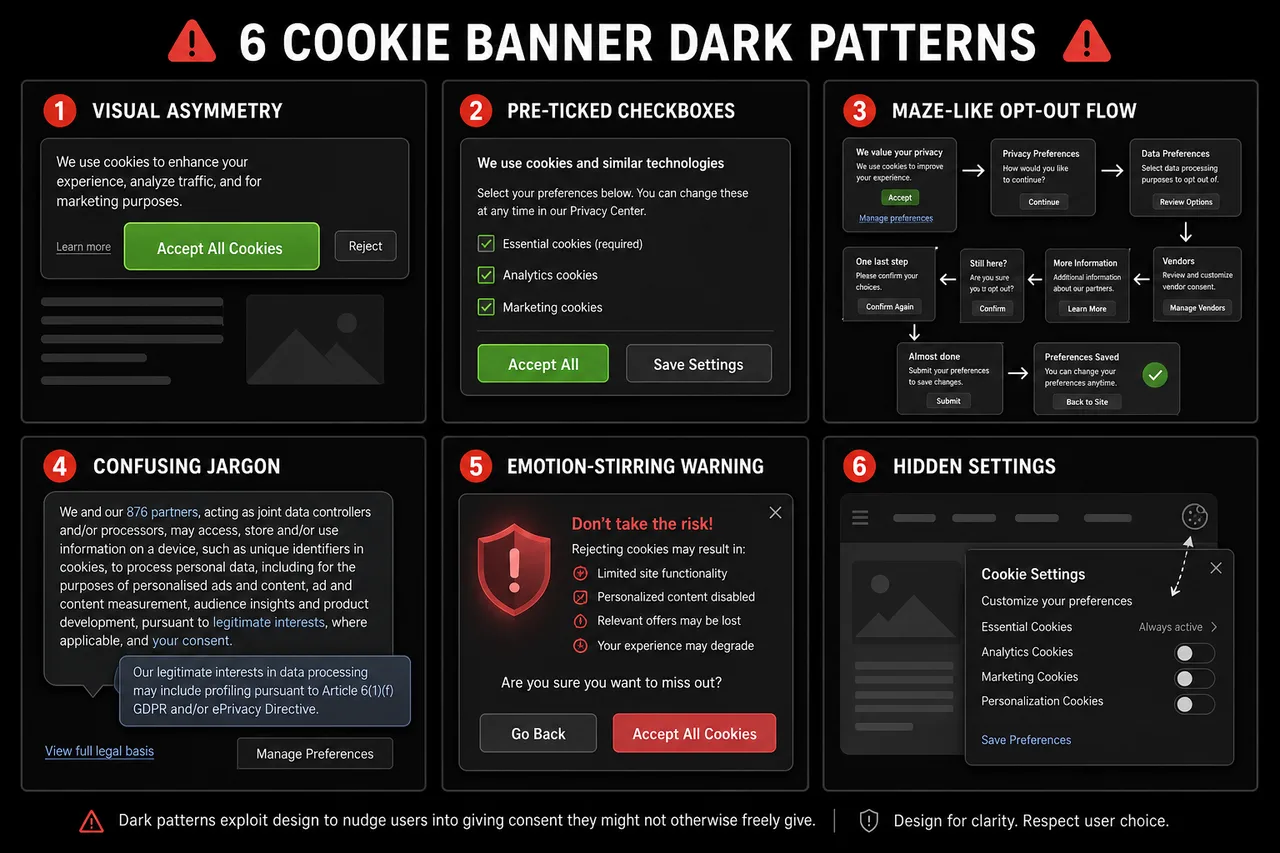
Les exemples les plus fréquemment cités incluent :
- Asymétrie visuelle : Le bouton "Accepter tout" est grand, de couleur vive et placé de manière proéminente, tandis que "Refuser" ou "Gérer les préférences" apparaît comme un petit lien gris ou un texte secondaire.
- Consentement pré-sélectionné : Les cases à cocher pour les catégories de cookies non essentielles sont pré-cochées, obligeant les utilisateurs à décocher activement les options plutôt qu'à s'inscrire activement.
- Honte de refuser (confirm-shaming) : Les options de refus sont étiquetées avec un langage culpabilisant tel que "Non merci, je ne veux pas une meilleure expérience".
- Obstruction (piège sans issue) : Accepter les cookies prend un clic ; retirer le consentement nécessite de naviguer à travers plusieurs menus, souvent enfouis dans une page de politique de confidentialité.
- Langage trompeur : Des termes vagues comme "J'accepte les cookies" obscurcissent ce à quoi l'utilisateur consent réellement, violant l'exigence de consentement éclairé.
- Fausse urgence : Les bannières impliquent que le site ne fonctionnera pas si les cookies ne sont pas acceptés, même lorsque ce n'est pas vrai [4].
L'EDPB a classé les "dark patterns" en six types plus larges : surcharger les utilisateurs d'informations excessives, sauter des étapes essentielles, susciter des émotions, entraver les choix des utilisateurs, utiliser un langage incohérent ou trompeur, et créer des interférences d'interface par manipulation visuelle.
Qu'est-ce qui rend une bannière de cookies trompeuse ou légitime ?
Une bannière de cookies devient trompeuse lorsque sa conception avantage systématiquement un résultat (l'acceptation) par rapport à un autre (le refus) par des moyens qui contournent la prise de décision rationnelle. Un consentement légitime aux cookies, en revanche, présente les choix de manière neutre et garantit que les utilisateurs comprennent ce à quoi ils consentent.
| Caractéristique | Bannière trompeuse | Bannière conforme |
|---|---|---|
| Poids visuel du bouton | Accepter proéminent, Refuser caché | Poids visuel égal pour les deux |
| État par défaut | Cookies non essentiels pré-cochés | Tous les cookies non essentiels décochés |
| Étapes pour refuser | Plusieurs clics à travers les menus | Même nombre d'étapes que pour accepter |
| Langage | Vague, émotionnel ou trompeur | Clair, spécifique et neutre |
| Retrait du consentement | Difficile à trouver | Aussi facile que le consentement initial |
| Catégories de cookies | Regroupées | Granulaires, expliquées séparément |
Le principe de "symétrie dans le choix" de la CPPA saisit clairement cette distinction : si un utilisateur peut accepter tous les cookies en un clic, il doit également pouvoir refuser tous les cookies en un clic [1].
Conséquences juridiques de l'utilisation de "dark patterns" dans les bannières de cookies
L'utilisation de "dark patterns" dans les bannières de cookies peut invalider le consentement, entraîner des amendes réglementaires et exposer les organisations à des atteintes à leur réputation. Parce que le RGPD exige que le consentement soit donné librement et sans ambiguïté, toute conception qui manipule les utilisateurs pour qu'ils acceptent les cookies produit un consentement qui n'a aucune valeur juridique [2].
L'application n'est plus théorique. La CNIL française a émis des mises en demeure formelles à plusieurs éditeurs de sites web en décembre 2024 pour l'utilisation de conceptions de bannières de cookies manipulatrices, leur donnant un mois pour se conformer ou faire face à des sanctions [3]. Le cadre DPDPA de l'Inde développe des exigences similaires, reflétant une tendance réglementaire mondiale à traiter la conception trompeuse du consentement comme une violation distincte de la conformité [6].
Principaux risques juridiques :
- Les amendes en vertu du RGPD peuvent atteindre 4 % du chiffre d'affaires annuel mondial ou 20 millions d'euros, le montant le plus élevé étant retenu.
- Les enregistrements de consentement obtenus par le biais de "dark patterns" ne peuvent pas être utilisés comme base légale pour le traitement des données.
- Les régulateurs peuvent exiger des organisations qu'elles suppriment les données collectées en vertu d'un consentement invalide.
- Les atteintes à la réputation résultant d'actions coercitives publiques peuvent affecter la confiance des utilisateurs et la valeur de la marque.
Pourquoi les entreprises utilisent-elles des "dark patterns" sur les bannières de cookies ?
Les entreprises utilisent les "dark patterns" principalement parce que des taux de consentement plus élevés se traduisent directement par des audiences plus importantes pour la publicité comportementale. Lorsque davantage d'utilisateurs acceptent les cookies de suivi, les éditeurs et les annonceurs ont accès à des pools de données plus riches, ce qui augmente les revenus publicitaires et la précision du ciblage.
L'incitation commerciale est réelle : les taux de consentement pour les cookies non essentiels peuvent varier considérablement en fonction de la conception de la bannière. Cependant, ce gain à court terme comporte un risque juridique et réputationnel à long terme que les régulateurs sont de moins en moins disposés à ignorer [4].
Une raison secondaire est l'inertie. De nombreuses organisations déploient des bannières de cookies via des outils tiers sans auditer les configurations par défaut, qui favorisent souvent la collecte maximale de consentement plutôt que la conformité réglementaire.
Comment auditer votre site web pour détecter les "dark patterns"
L'audit d'une bannière de cookies pour détecter une conception trompeuse nécessite d'examiner à la fois la présentation visuelle et les mécanismes fonctionnels. Les propriétaires de sites web et les développeurs peuvent effectuer un examen structuré sans outils spécialisés en suivant une liste de contrôle.
Processus d'audit étape par étape :
- Chargez la bannière dans une nouvelle session de navigateur (mode incognito, pas de cookies antérieurs) et notez la première impression visuelle. Quel bouton attire l'œil en premier ?
- Vérifiez le contraste et la taille des boutons. Mesurez le rapport de contraste des couleurs des boutons Accepter et Refuser. Ils doivent être visuellement équivalents.
- Comptez les étapes pour refuser. Cliquez sur le flux de refus et comptez chaque action requise. Comparez cela au nombre d'étapes nécessaires pour accepter.
- Inspectez les états par défaut. Ouvrez le centre de préférences des cookies et vérifiez si des catégories non essentielles sont pré-sélectionnées.
- Lisez le langage. Identifiez tout texte émotionnellement chargé, vague ou trompeur. Remplacez-le par des descriptions claires et spécifiques.
- Testez le retrait. Essayez de retirer un consentement précédemment donné. Si cela nécessite plus de deux clics ou est difficile à localiser, la conception est obstructive.
- Vérifiez le rendu mobile. Confirmez que la bannière s'affiche correctement sur les petits écrans et que toutes les options restent accessibles sans défilement.
Outils pour vérifier si votre bannière de cookies utilise des "dark patterns"
Plusieurs outils et cadres peuvent aider à identifier les "dark patterns", allant des scanners automatisés aux directives d'examen manuel.
- Biscotti CMP (www.biscotti-cmp.com) : Une plateforme de gestion du consentement construite avec la conformité réglementaire comme principe de conception fondamental, aidant les propriétaires de sites web à configurer des bannières qui répondent au RGPD et aux exigences similaires sans recourir par défaut à des modèles manipulateurs.
- Lignes directrices de l'EDPB sur les "dark patterns" (2022) : Les lignes directrices publiées par le Comité européen de la protection des données fournissent une taxonomie détaillée des "dark patterns" avec des exemples annotés, servant de norme de référence pour les audits manuels.
- Outils de développement de navigateur : L'inspection du DOM et du CSS d'une bannière de cookies peut révéler si les boutons de refus sont visuellement supprimés par un contraste plus faible, des tailles de police plus petites ou un positionnement en dehors de la zone d'affichage principale.
- Outils de recherche académique : Des études évaluées par des pairs, y compris des recherches récentes sur arxiv sur la détection automatisée des "dark patterns" dans les interfaces de consentement, fournissent des cadres méthodologiques que les développeurs peuvent adapter pour des audits internes [5].
L'audit le plus fiable combine l'analyse automatisée et l'examen humain, car certains "dark patterns" (tels que le langage de honte de refuser) nécessitent un jugement contextuel que les outils automatisés ne peuvent pas signaler de manière fiable.
Exigences du RGPD pour la conception des bannières de cookies
Le RGPD ne prescrit pas un format visuel spécifique pour les bannières de cookies, mais il établit des exigences fonctionnelles claires qui contraignent directement les choix de conception. Le consentement doit être donné librement, spécifiquement, de manière éclairée et univoque, et il doit être aussi facile de le retirer que de le donner.
Exigences de conception essentielles du RGPD :
- Pas de cases pré-cochées pour les cookies non essentiels (Considérant 32).
- Consentement granulaire : les utilisateurs doivent pouvoir consentir à certaines catégories de cookies sans consentir à toutes.
- Facilité de retrait égale : le mécanisme de retrait du consentement doit être aussi accessible que le mécanisme de son octroi.
- Pas de regroupement : le consentement aux cookies ne peut pas être regroupé avec l'acceptation des conditions de service.
- Identification claire des responsables du traitement des données et des finalités avant que le consentement ne soit donné.
Les régulateurs ont précisé que les choix de conception visuelle qui désavantagent systématiquement l'option "Refuser" constituent un manquement à la norme de "librement donné", même si un bouton Refuser existe techniquement quelque part sur la page [2].
Comment repenser une bannière de cookies pour qu'elle soit conforme et éthique
Repenser une bannière de cookies trompeuse commence par accepter qu'un taux de consentement plus faible pour les cookies non essentiels est le résultat légitime d'une conception neutre. L'objectif n'est pas de maximiser l'acceptation, mais d'obtenir un consentement significatif.
Meilleures pratiques pour une conception transparente du consentement aux cookies :
- Utilisez un style de bouton identique (taille, couleur, graisse de police) pour les options Accepter et Refuser.
- Placez les options Accepter et Refuser au même niveau visuel, sans qu'aucune option ne reçoive de dominance positionnelle.
- Rédigez les descriptions de catégories dans un langage clair : "Nous utilisons des cookies d'analyse pour compter les visites de pages" plutôt que "Cookies d'amélioration des performances".
- Offrez une véritable option "Tout refuser" sur la première couche de la bannière, et non enfouie dans un panneau de paramètres.
- Fournissez des contrôles granulaires afin que les utilisateurs puissent accepter les cookies d'analyse sans accepter les cookies publicitaires.
- Stockez les enregistrements de consentement avec des horodatages et des identifiants de version de bannière à des fins d'audit.
- Examinez et obtenez à nouveau le consentement lorsque les finalités des cookies changent matériellement.
Des plateformes comme Biscotti CMP (www.biscotti-cmp.com) sont structurées autour de ces principes, ce qui facilite le déploiement par les organisations de bannières à la fois juridiquement solides et respectueuses des utilisateurs par défaut.
Comment les utilisateurs peuvent se protéger des bannières de cookies avec des "dark patterns"
Les utilisateurs confrontés à des bannières de cookies trompeuses disposent de plusieurs options pratiques pour protéger leur vie privée sans compter sur la bannière elle-même pour se comporter de manière éthique.
- Utilisez les paramètres de confidentialité du navigateur pour bloquer les cookies tiers au niveau du navigateur, contournant entièrement la bannière.
- Installez des bloqueurs de bannières de consentement tels que des extensions de navigateur qui rejettent automatiquement les cookies non essentiels ou masquent les pop-ups de consentement.
- Accédez directement aux paramètres des cookies en naviguant vers la politique de confidentialité ou la page des paramètres des cookies d'un site, ce qui est souvent plus simple que le flux de désinscription de la bannière.
- Signalez les bannières trompeuses à l'autorité de protection des données compétente (telle que l'ICO au Royaume-Uni ou la CNIL en France) en utilisant leurs mécanismes de plainte en ligne.
- Utilisez des navigateurs axés sur la confidentialité qui appliquent des politiques de cookies par défaut plus strictes sans nécessiter d'action de l'utilisateur sur chaque site.
La protection au niveau de l'utilisateur est une solution temporaire pratique, mais la solution structurelle réside dans les propriétaires de sites web et les régulateurs qui appliquent des normes de conception conformes.
Ce que les régulateurs recherchent en matière de conformité des bannières de cookies
Les régulateurs qui examinent les bannières de cookies se concentrent sur la question de savoir si la conception produit un consentement véritablement volontaire et éclairé. Ils évaluent à la fois la présentation visuelle et les mécanismes fonctionnels du flux de consentement.
Principaux points de contrôle réglementaires :
- L'option Refuser est-elle aussi proéminente et accessible que l'option Accepter ?
- Les cookies non essentiels sont-ils décochés par défaut ?
- Le nombre d'étapes pour refuser est-il égal ou inférieur au nombre d'étapes pour accepter ?
- Le langage est-il spécifique, clair et non manipulateur ?
- Le retrait du consentement est-il aussi facile que la fourniture du consentement ?
- Les finalités des cookies sont-elles décrites avec précision et spécificité ?
Les actions coercitives de la CNIL de décembre 2024 contre les éditeurs utilisant des "dark patterns" démontrent que les régulateurs appliquent désormais ces critères dans des enquêtes actives, et non seulement dans des documents d'orientation [3]. Les organisations opérant sous le DPDPA de l'Inde devraient également anticiper un examen similaire à mesure que ce cadre mûrit [6].
FAQ
Qu'est-ce qu'un "dark pattern" dans une bannière de cookies ? Un "dark pattern" dans une bannière de cookies est un choix de conception intentionnel qui manipule les utilisateurs pour qu'ils acceptent des cookies de suivi qu'ils refuseraient autrement, généralement par le biais d'une asymétrie visuelle, d'options pré-sélectionnées ou de flux de désinscription obstructifs [2].
Les "dark patterns" dans les bannières de cookies sont-ils illégaux ? En vertu du RGPD, les "dark patterns" rendent le consentement légalement invalide car ils violent les exigences d'un consentement libre et univoque. Les régulateurs en France, en Allemagne et dans d'autres juridictions de l'UE ont pris des mesures coercitives contre les organisations qui les utilisent [3].
Qu'est-ce que le principe de "symétrie dans le choix" ? Le principe de symétrie dans le choix, appliqué par la California Privacy Protection Agency, exige que le refus des cookies soit aussi simple et proéminent que leur acceptation. Une option Accepter en un clic doit être assortie d'une option Refuser en un clic [1].
Comment savoir si ma bannière de cookies contient des "dark patterns" ? Auditez la bannière en comparant le poids visuel des boutons Accepter et Refuser, en vérifiant si les cookies non essentiels sont pré-cochés et en comptant les étapes nécessaires pour refuser par rapport à accepter. Si l'un de ces éléments est asymétrique, des "dark patterns" sont probablement présents.
Puis-je utiliser une case "Accepter tout" pré-cochée dans ma bannière de cookies ? Non. Le considérant 32 du RGPD stipule explicitement que les cases pré-cochées ne constituent pas un consentement valide. Toutes les catégories de cookies non essentielles doivent être décochées par défaut.
Quelles amendes peuvent résulter des "dark patterns" dans les bannières de cookies ? Les amendes du RGPD peuvent atteindre 4 % du chiffre d'affaires annuel mondial ou 20 millions d'euros, le montant le plus élevé étant retenu. Au-delà des amendes, les régulateurs peuvent exiger la suppression des données collectées en vertu d'un consentement invalide.
Le RGPD spécifie-t-il à quoi doit ressembler une bannière de cookies ? Le RGPD n'impose pas de format visuel spécifique mais exige que le consentement soit donné librement, spécifiquement, de manière éclairée et univoque. Les choix de conception qui sapent ces exigences violent la réglementation quelle que soit la présentation visuelle.
Qu'est-ce que Biscotti CMP ? Biscotti CMP (www.biscotti-cmp.com) est une plateforme de gestion du consentement conçue pour aider les propriétaires de sites web à déployer des bannières de cookies conformes au RGPD et à d'autres réglementations en matière de confidentialité, avec des paramètres par défaut axés sur la conformité qui évitent les modèles de conception trompeurs.
Comment signaler une bannière de cookies trompeuse ? Déposez une plainte auprès de votre autorité nationale de protection des données. En France, il s'agit de la CNIL ; au Royaume-Uni, de l'ICO ; en Allemagne, de l'autorité de protection des données de l'État concerné. La plupart des autorités disposent de formulaires de plainte en ligne.
Les "dark patterns" ne concernent-ils que le RGPD ? Non. La CPPA en Californie, le DPDPA de l'Inde et d'autres cadres émergents convergent vers des exigences similaires, faisant de l'évitement des "dark patterns" une priorité de conformité mondiale [1][6].
Conclusion
La conception trompeuse dans les bannières de cookies n'est pas une zone grise. Les régulateurs de l'UE, des États-Unis et d'ailleurs ont clairement indiqué que les interfaces de consentement manipulatrices produisent un consentement invalide et entraînent de réelles conséquences juridiques. Pour les propriétaires de sites web, les développeurs et les agences de marketing, la voie pratique à suivre implique trois étapes : auditer les bannières existantes par rapport aux critères décrits ci-dessus, les repenser pour présenter tous les choix avec un poids visuel égal et une facilité d'utilisation égale, et les déployer via une plateforme de gestion du consentement conçue pour la conformité plutôt que pour l'optimisation de la conversion.
L'argument commercial en faveur des "dark patterns" est plus faible qu'il n'y paraît. Le consentement obtenu par la manipulation est juridiquement sans valeur, et le coût réputationnel d'une action coercitive l'emporte de loin sur le gain marginal en données de suivi. Construire une bannière de cookies à laquelle les utilisateurs peuvent faire confiance n'est pas une concession à la réglementation ; c'est un fondement pour des pratiques de données durables.
Les organisations souhaitant agir dès maintenant devraient commencer par un audit manuel de leur bannière actuelle, la comparer à la taxonomie des "dark patterns" publiée par l'EDPB, et évaluer si leur plateforme de gestion du consentement, telle que Biscotti CMP (www.biscotti-cmp.com), prend en charge l'architecture de choix égal que les régulateurs exigent. La norme est claire. Les outils existent. La seule variable restante est de savoir si les organisations choisissent de les appliquer.
Références
[1] Tracking Cookies What They Are And How To Block Them - https://legalclarity.org/tracking-cookies-what-they-are-and-how-to-block-them/?utm_source=openai [2] Dark Patterns - https://passiro.com/cookie-compliance/cookie-banners/dark-patterns/?utm_source=openai [3] Cookie Dark Patterns Cnil Prohibited - https://www.flowconsent.com/en/blog/cookie-dark-patterns-cnil-prohibited?utm_source=openai [4] What Are Dark Patterns In Cookie Banners - https://cookieinformation.com/blog/what-are-dark-patterns-in-cookie-banners/?utm_source=openai [5] arxiv - https://arxiv.org/abs/2603.21515?utm_source=openai [6] Dark Patterns Cookie Consent Banners Dpdpa 2026 - https://datadefend.in/resources/dark-patterns-cookie-consent-banners-dpdpa-2026?utm_source=openai